
最新发布第53页

CVE-2024-8859: Mlflow < 2.17.0 - Local File Inclusion
漏洞标题 CVE-2024-8859: Mlflow < 2.17.0 - Local File Inclusion 漏洞描述 Mlflow before 2.17.0 is susceptible to local file inclusion due to path traversal in GitHub repository ml...
 2024年6月24日 08:27
CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting
漏洞标题 CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.5 is susceptible to cros...
2023年9月18日 03:51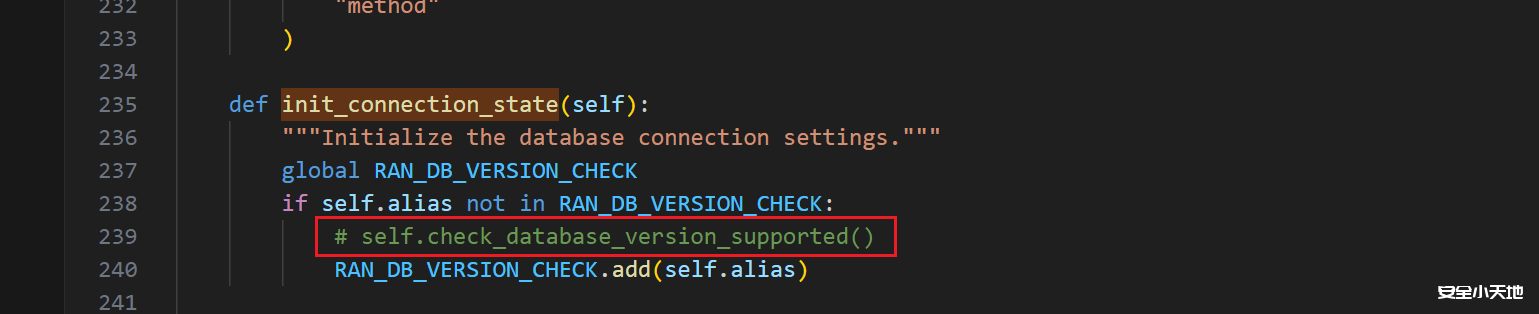
django报错数据库不支持低版本解决办法 django.db.utils.NotSupportedError: MySQL 8 or later is required (found 5.7.26)
Django提示mysq版本过低: django db. utils NotSuppotedError: MySQL 8 or later is required (found 5.7.26).因为mysql5.7及以下是免费的数据库,8.0之后是收费的。使用免费的数据库更放心,...

 2024年3月22日 23:45
CVE-2023-23488: WordPress Paid Memberships Pro <2.9.8 - Blind SQL Injection
漏洞标题 CVE-2023-23488: WordPress Paid Memberships Pro <2.9.8 - Blind SQL Injection 漏洞描述 WordPress Paid Memberships Pro plugin before 2.9.8 contains a blind SQL injection v...
2023年2月9日 22:44CVE-2021-3122: NCR Command Center Agent 16.3 – Remote Command Execution
漏洞标题 CVE-2021-3122: NCR Command Center Agent 16.3 - Remote Command Execution 漏洞描述 CMCAgent in NCR Command Center Agent 16.3 on Aloha POS/BOH servers permits the submission ...
2021年5月18日 12:18
Linux中安装Composer的步骤分享_Linux
在本篇文章中小编给各位分享的是一篇关于Linux安装 Composer的方法,有需要的朋友们可以学习下。 1.下载安装脚本 - composer-setup.php - 到当前目录 php -r 'copy('http://install.phpcompos...
2024年3月22日 21:29CVE-2019-5128: YouPHPTube Encoder – Arbitrary File Write
漏洞标题 CVE-2019-5128: YouPHPTube Encoder - Arbitrary File Write 漏洞描述 Exploitable unauthenticated command injections exist in YouPHPTube Encoder 2.3 a plugin for providing enc...
2019年1月14日 01:44Apache OFBiz CVE-2023-50968 服务端请求伪造漏洞
漏洞标题 Apache OFBiz CVE-2023-50968 服务端请求伪造漏洞 漏洞描述 Apache OFBiz存在服务器端请求伪造漏洞。此漏洞是由于对requiredLabel参数缺乏校验导致的。 PoC代码 暂无
2023年3月22日 22:01CVE-2023-27847: PrestaShop xipblog – SQL Injection
漏洞标题 CVE-2023-27847: PrestaShop xipblog - SQL Injection 漏洞描述 In the blog module (xipblog), an anonymous user can perform SQL injection. Even though the module has been patc...
2023年4月4日 13:46CVE-2007-4556: OpenSymphony XWork/Apache Struts2 – Remote Code Execution S2-001
漏洞标题 CVE-2007-4556: OpenSymphony XWork/Apache Struts2 - Remote Code Execution S2-001 漏洞描述 Apache Struts support in OpenSymphony XWork before 1.2.3, and 2.x before 2.0.4, as...
2007年5月12日 20:27CVE-2023-43326: MooSocial 3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-43326: MooSocial 3.1.8 - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exisits in multiple url of mooSocial v3.1.8 which allo...
2023年11月26日 06:12CVE-2016-10108: Western Digital MyCloud NAS – Command Injection
漏洞标题 CVE-2016-10108: Western Digital MyCloud NAS - Command Injection 漏洞描述 Unauthenticated Remote Command injection as root occurs in the Western Digital MyCloud NAS 2.11.14...
2016年8月7日 20:46CVE-2022-23881: ZZZCMS zzzphp 2.1.0 – Remote Code Execution
漏洞标题 CVE-2022-23881: ZZZCMS zzzphp 2.1.0 - Remote Code Execution 漏洞描述 ZZZCMS zzzphp v2.1.0 is susceptible to a remote command execution vulnerability via danger_key() at zz...
2022年6月29日 00:07CVE-2012-1823: PHP-CGI 远程代码执行漏洞
漏洞标题 CVE-2012-1823: PHP-CGI 远程代码执行漏洞 漏洞描述 PHP-CGI 远程代码执行漏洞,攻击者可以通过构造恶意请求,在目标服务器上执行任意 PHP 代码。 PoC代码
2012年1月18日 01:49CVE-2019-14470: WordPress UserPro 4.9.32 – Cross-Site Scripting
漏洞标题 CVE-2019-14470: WordPress UserPro 4.9.32 - Cross-Site Scripting 漏洞描述 WordPress UserPro 4.9.32 is vulnerable to reflected cross-site scripting because the Instagram PHP...
2019年4月17日 02:41CVE-2018-0127: Cisco RV132W/RV134W Router – Information Disclosure
漏洞标题 CVE-2018-0127: Cisco RV132W/RV134W Router - Information Disclosure 漏洞描述 Cisco RV132W ADSL2+ Wireless-N VPN Routers and Cisco RV134W VDSL2 Wireless-AC VPN Routers could...
2018年6月9日 18:21
2026年11月1日 11:45
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

