
最新发布第53页

CVE-2022-1390: WordPress Admin Word Count Column 2.2 – Local File Inclusion
漏洞标题 CVE-2022-1390: WordPress Admin Word Count Column 2.2 - Local File Inclusion 漏洞描述 The plugin does not validate the path parameter given to readfile(), which could allow...
 2022年9月16日 03:54
CVE-2015-1427: ElasticSearch – Remote Code Execution
漏洞标题 CVE-2015-1427: ElasticSearch - Remote Code Execution 漏洞描述 ElasticSearch before 1.3.8 and 1.4.x before 1.4.3 allows remote attackers to bypass the sandbox protection me...
2015年5月6日 19:24CVE-2023-6933: Better Search Replace < 1.4.5 - PHP Object Injection
漏洞标题 CVE-2023-6933: Better Search Replace < 1.4.5 - PHP Object Injection 漏洞描述 The Better Search Replace plugin for WordPress is vulnerable to PHP Object Injection in all...
2023年8月1日 09:40CVE-2018-2628: Oracle WebLogic Server Deserialization – Remote Code Execution
漏洞标题 CVE-2018-2628: Oracle WebLogic Server Deserialization - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent: Web ...
2018年7月19日 06:41
Docker容器没有权限写入宿主机目录的解决方案_docker
这篇文章主要介绍了Docker容器没有权限写入宿主机目录的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在应用docker容器的时候,更多的时候我们会把宿主机的目录...
2022年7月6日 21:59CVE-2025-30567: WordPress WP01 – Path Traversal
漏洞标题 CVE-2025-30567: WordPress WP01 - Path Traversal 漏洞描述 Improper Limitation of a Pathname to a Restricted Directory ('Path Traversal') vulnerability in wp01ru W...
2025年8月1日 03:07CVE-2018-7700: DedeCMS 5.7SP2 – Cross-Site Request Forgery/Remote Code Execution
漏洞标题 CVE-2018-7700: DedeCMS 5.7SP2 - Cross-Site Request Forgery/Remote Code Execution 漏洞描述 DedeCMS 5.7SP2 is susceptible to cross-site request forgery with a corresponding ...
2018年6月30日 19:10CVE-2010-1472: Joomla! Component Horoscope 1.5.0 – Local File Inclusion
漏洞标题 CVE-2010-1472: Joomla! Component Horoscope 1.5.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Daily Horoscope (com_horoscope) component 1.5.0...
2010年2月20日 14:39CVE-2024-7354: Ninja Forms 3.8.6-3.8.10 – Cross-Site Scripting
漏洞标题 CVE-2024-7354: Ninja Forms 3.8.6-3.8.10 - Cross-Site Scripting 漏洞描述 The Ninja Forms WordPress plugin before 3.8.11 does not escape an URL before outputting it back in ...
2024年12月17日 19:14docker 添加端口及获取dockerfile的方法_docker
这篇文章主要介绍了docker 添加端口及获取dockerfile的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 从dock...
2022年9月18日 20:06CVE-2020-14882: Oracle Weblogic Server – Remote Command Execution
漏洞标题 CVE-2020-14882: Oracle Weblogic Server - Remote Command Execution 漏洞描述 Oracle WebLogic Server contains an easily exploitable remote command execution vulnerability whi...
2020年11月28日 10:45CVE-2024-2863: LG LED Assistant – Thumbnail Path Traversal File Upload
漏洞标题 CVE-2024-2863: LG LED Assistant - Thumbnail Path Traversal File Upload 漏洞描述 A path traversal vulnerability exists in the endpoint handler for /api/thumbnail in Common....
2024年1月17日 10:27CVE-2022-34047: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34047: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 WAVLINK WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. An attacker can obtain ...
2022年1月24日 21:53CVE-2020-29597: IncomCMS 2.0 – Arbitrary File Upload
漏洞标题 CVE-2020-29597: IncomCMS 2.0 - Arbitrary File Upload 漏洞描述 IncomCMS 2.0 has a an insecure file upload vulnerability in modules/uploader/showcase/script.php. This allows...
2020年9月10日 22:29
VMware pro15安装macOS10.13图解详细安装(图文)_VMware
这篇文章主要介绍了VMware pro15安装macOS10.13图解详细安装,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 小编...
2023年12月20日 20:07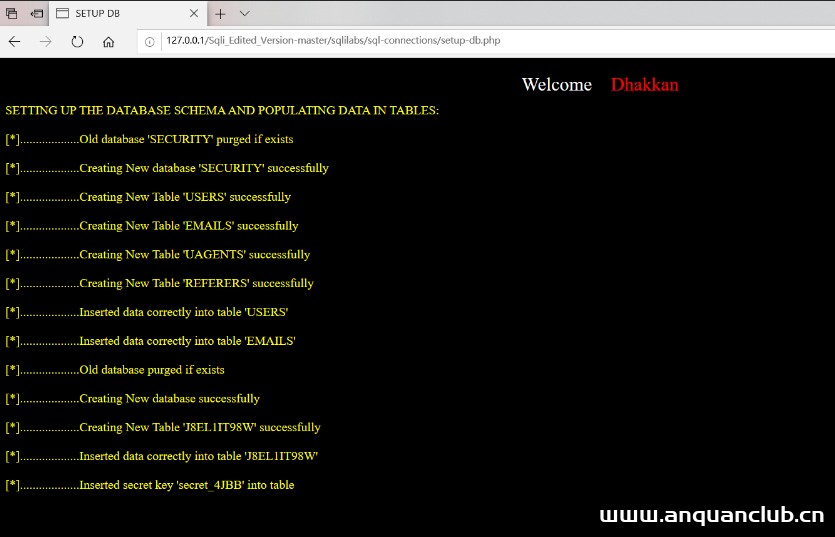
最新版Phpstudy安装sql注入平台(sqli-labs)错误解决方法
网上安装sqli-labs位置及修改的教程有一大堆,但是进入到了浏览器页面,点击Setup/reset Database for labs选项就会报错,虽然网上提供了关于phpstudy 5.x版本和7.x版本的修改办法,但是仍会出...

 2022年3月21日 11:54

2026年10月18日 11:45
2026年10月18日 11:45
2026年10月17日 11:45
2026年10月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

