
最新发布第540页
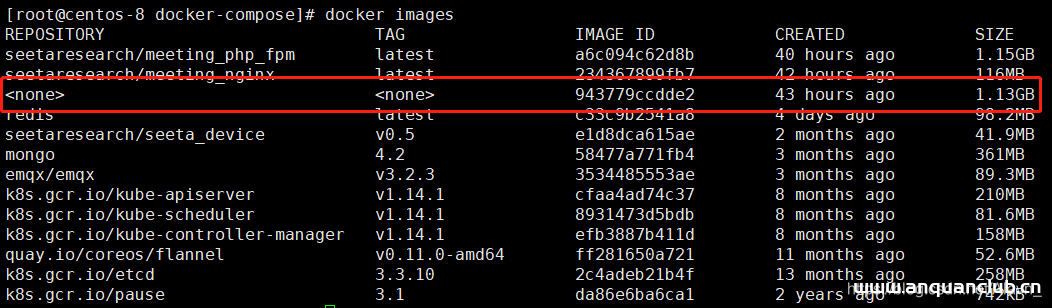
Docker load之后镜像名字为none问题解决方法_docker
这篇文章主要介绍了Docker load之后镜像名字为none问题解决方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 近...
 2022年11月5日 21:04

Apache OFBiz /viewdatafile 代码执行漏洞(CVE-2024-45195)
漏洞标题 Apache OFBiz /viewdatafile 代码执行漏洞(CVE-2024-45195) 漏洞描述 Apache OFBiz是一个开源企业资源规划(ERP)系统。它提供了一套企业应用程序,集成并自动化企业的许多业务流程...
2024年1月19日 12:25
phpstudy面板XSS盲打_计划任务RCE漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 phpstudy面板XSS盲打_计划任务RCE漏洞 PhpStudy国内12年老牌公益软件,集安全、高效、功能与一体,已获得全球用户认可安装,运维也高效...

 2023年2月7日 17:21

Docker服务器存储资源池不足的问题解决_docker
这篇文章主要给大家介绍了关于Docker服务器存储资源池不足的问题解决方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习...
2023年2月18日 20:10CVE-2022-4050: WordPress JoomSport <5.2.8 - SQL Injection
漏洞标题 CVE-2022-4050: WordPress JoomSport <5.2.8 - SQL Injection 漏洞描述 WordPress JoomSport plugin before 5.2.8 contains a SQL injection vulnerability. The plugin does not p...
2022年5月25日 10:35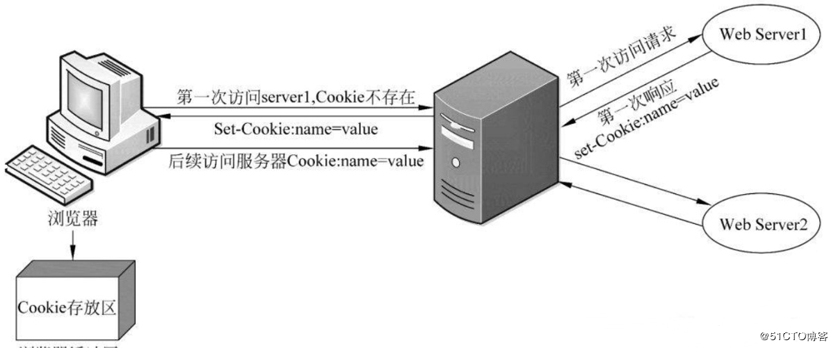
nginx cookie有效期讨论小结_nginx
这篇文章主要介绍了nginx cookie有效期讨论小结,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 每一次访问都会在...
2024年1月3日 20:34CVE-2022-2488: Wavlink WN535K2/WN535K3 – OS Command Injection
漏洞标题 CVE-2022-2488: Wavlink WN535K2/WN535K3 - OS Command Injection 漏洞描述 Wavlink WN535K2 and WN535K3 routers are susceptible to OS command injection in /cgi-bin/touchlist_sy...
2022年6月2日 21:55CVE-2008-5281: Titan FTP Server 6.05 DELE Command – Heap Overflow
漏洞标题 CVE-2008-5281: Titan FTP Server 6.05 DELE Command - Heap Overflow 漏洞描述 Titan FTP Server version 6.05 build 550 contains a heap overflow vulnerability when processing l...
2008年11月9日 21:45CVE-2020-7961: Liferay Portal RCE 反序列化命令执行漏洞
漏洞标题 CVE-2020-7961: Liferay Portal RCE 反序列化命令执行漏洞 漏洞描述 Liferay Portal CE是一款用来快速构建网站的开源系统。其7.2.0 GA1及以前的版本API接口中存在一处反序列化漏洞,利...
2020年10月15日 08:05CVE-2020-36731: Flexible Checkout Fields for WooCommerce <= 2.3.1 - Unauthenticated Arbitrary Plugin Settings Update
漏洞标题 CVE-2020-36731: Flexible Checkout Fields for WooCommerce <= 2.3.1 - Unauthenticated Arbitrary Plugin Settings Update 漏洞描述 The Flexible Checkout Fields for WooCommer...
2020年5月10日 07:51
BUUCTF:[BUUCTF 2018]Online Tool – buu刷题笔记
打开可以看见是代码审计,我们看看代码 <?php if (isset($_SERVER['HTTP_X_FORWARDED_FOR'])) { $_SERVER['REMOTE_ADDR'] = $_SERVER['HTTP_X_FORWARDED_FOR']; } if(!isset($_GET['host']))...
2022年6月2日 17:42CVE-2021-44138: Caucho Resin >=4.0.52 <=4.0.56 - Directory traversal
漏洞标题 CVE-2021-44138: Caucho Resin >=4.0.52 <=4.0.56 - Directory traversal 漏洞描述 There is a Directory traversal vulnerability in Caucho Resin, as distributed in Resin 4...
2021年9月7日 10:27CVE-2021-27909: Mautic <3.3.4 - Cross-Site Scripting
漏洞标题 CVE-2021-27909: Mautic <3.3.4 - Cross-Site Scripting 漏洞描述 Mautic before 3.3.4 contains a cross-site scripting vulnerability on the password reset page in the bundle...
2021年7月22日 23:14CVE-2019-12986: Citrix SD-WAN Center – Remote Command Injection
漏洞标题 CVE-2019-12986: Citrix SD-WAN Center - Remote Command Injection 漏洞描述 Citrix SD-WAN Center is susceptible to remote command injection via the trace_route function in Di...
2019年5月24日 18:52CVE-2022-30073: WBCE CMS 1.5.2 – Cross-Site Scripting
漏洞标题 CVE-2022-30073: WBCE CMS 1.5.2 - Cross-Site Scripting 漏洞描述 WBCE CMS 1.5.2 contains a stored cross-site scripting vulnerability via \admin\user\save.php Display Name pa...
2022年3月23日 02:08CVE-2023-4169: Ruijie RG-EW1200G Router – Password Reset
漏洞标题 CVE-2023-4169: Ruijie RG-EW1200G Router - Password Reset 漏洞描述 A vulnerability was found in Ruijie RG-EW1200G 1.0(1)B1P5. It has been declared as critical. Affected by ...
2023年11月11日 09:05
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

