
最新发布第541页

CVE-2021-3287: Zoho ManageEngine OpManager < 12.5.329 - Remote Code Execution
漏洞标题 CVE-2021-3287: Zoho ManageEngine OpManager < 12.5.329 - Remote Code Execution 漏洞描述 Zoho ManageEngine OpManager before 12.5.329 contains a remote code execution caus...
 2021年9月30日 18:50
CVE-2021-24210: WordPress PhastPress <1.111 - Open Redirect
漏洞标题 CVE-2021-24210: WordPress PhastPress <1.111 - Open Redirect 漏洞描述 WordPress PhastPress plugin before 1.111 contains an open redirect vulnerability. An attacker can r...
2021年5月13日 05:13CVE-2020-12116: Zoho ManageEngine OpManger – Arbitrary File Read
漏洞标题 CVE-2020-12116: Zoho ManageEngine OpManger - Arbitrary File Read 漏洞描述 Zoho ManageEngine OpManager Stable build before 124196 and Released build before 125125 allows an...
2020年9月5日 00:24Adobe ColdFusion /CFIDE/adminapi/accessmanager.cfc 代码执行漏洞(CVE-2023-29300)
漏洞标题 Adobe ColdFusion /CFIDE/adminapi/accessmanager.cfc 代码执行漏洞(CVE-2023-29300) 漏洞描述 Adobe ColdFusion 是 Adobe 公司开发的用于 Web 应用程序开发的商业应用程序服务器。...
2023年5月21日 08:24CVE-2023-30192: PrestaShop ‘possearchproducts’ <= 1.7 - SQL Injection
漏洞标题 CVE-2023-30192: PrestaShop 'possearchproducts' <= 1.7 - SQL Injection 漏洞描述 In the module “Search Products” (possearchproducts) from PosThemes for Presta...
2023年9月26日 04:01CVE-2010-1715: Joomla! Component Online Exam 1.5.0 – Local File Inclusion
漏洞标题 CVE-2010-1715: Joomla! Component Online Exam 1.5.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Online Examination (aka Online Exam or com_on...
2010年8月8日 21:21Atlassian Confluence CVE-2023-22527 远程命令执行漏洞
漏洞标题 Atlassian Confluence CVE-2023-22527 远程命令执行漏洞 漏洞描述 Atlassian Confluence存在远程命令执行漏洞,此漏洞是对用户的数据缺乏校验导致的。 PoC代码 暂无
2023年3月8日 21:50CVE-2012-4982: Forescout CounterACT 6.3.4.1 – Open Redirect
漏洞标题 CVE-2012-4982: Forescout CounterACT 6.3.4.1 - Open Redirect 漏洞描述 Open redirect vulnerability in assets/login on the Forescout CounterACT NAC device before 7.0 allows r...
2012年10月12日 06:10cloudpanel /file-manager/backend/makefile 任意文件上传漏洞(CVE-2023-35885)
漏洞标题 cloudpanel /file-manager/backend/makefile 任意文件上传漏洞(CVE-2023-35885) 漏洞描述 CloudPanel是CloudPanel开源的一款免费软件。用于配置和管理服务器。CloudPanel 2.3.1之前...
2023年8月7日 12:40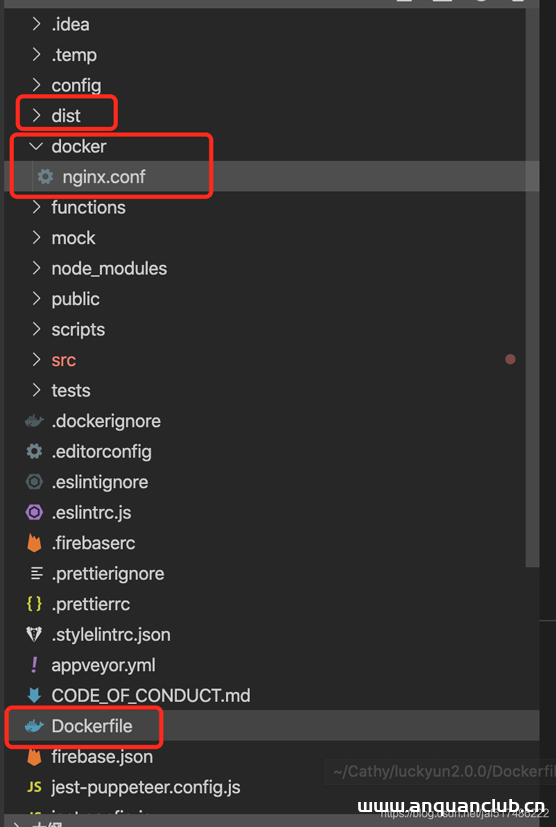
本地使用docker打包部署镜像的方法_docker
这篇文章主要介绍了本地使用docker打包部署镜像的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 第一次在本...
2022年11月26日 21:44CVE-2010-2307: Motorola SBV6120E SURFboard Digital Voice Modem SBV6X2X-1.0.0.5-SCM – Directory Traversal
漏洞标题 CVE-2010-2307: Motorola SBV6120E SURFboard Digital Voice Modem SBV6X2X-1.0.0.5-SCM - Directory Traversal 漏洞描述 Multiple directory traversal vulnerabilities in the web s...
2010年10月25日 13:19CVE-2023-46574: TOTOLINK A3700R – Command Injection
漏洞标题 CVE-2023-46574: TOTOLINK A3700R - Command Injection 漏洞描述 An issue in TOTOLINK A3700R v.9.1.2u.6165_20211012 allows a remote attacker to execute arbitrary code via the ...
2023年10月29日 00:29CVE-2021-42566: myfactory FMS – Cross-Site Scripting
漏洞标题 CVE-2021-42566: myfactory FMS - Cross-Site Scripting 漏洞描述 myfactory.FMS before 7.1-912 allows cross-site scripting via the Error parameter. PoC代码
2021年12月23日 15:59CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting
漏洞标题 CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting 漏洞描述 OURPHP <= 7.2.0 is vulnerable to Cross Site Scripting (XSS) via /client/manage/ourphp_tz.php. PoC代码
2023年4月25日 02:30CVE-2022-1168: WordPress WP JobSearch <1.5.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1168: WordPress WP JobSearch <1.5.1 - Cross-Site Scripting 漏洞描述 WordPress WP JobSearch plugin prior to 1.5.1 contains a cross-site scripting vulnerability....
2022年8月13日 03:26CVE-2018-19518: PHP imap – Remote Command Execution
漏洞标题 CVE-2018-19518: PHP imap - Remote Command Execution 漏洞描述 University of Washington IMAP Toolkit 2007f on UNIX, as used in imap_open() in PHP and other products, launche...
2018年1月4日 18:18
2026年11月17日 11:45
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

