
最新发布第542页

Linux中安装Composer的步骤分享_Linux
在本篇文章中小编给各位分享的是一篇关于Linux安装 Composer的方法,有需要的朋友们可以学习下。 1.下载安装脚本 - composer-setup.php - 到当前目录 php -r 'copy('http://install.phpcompos...
 2024年3月22日 21:29
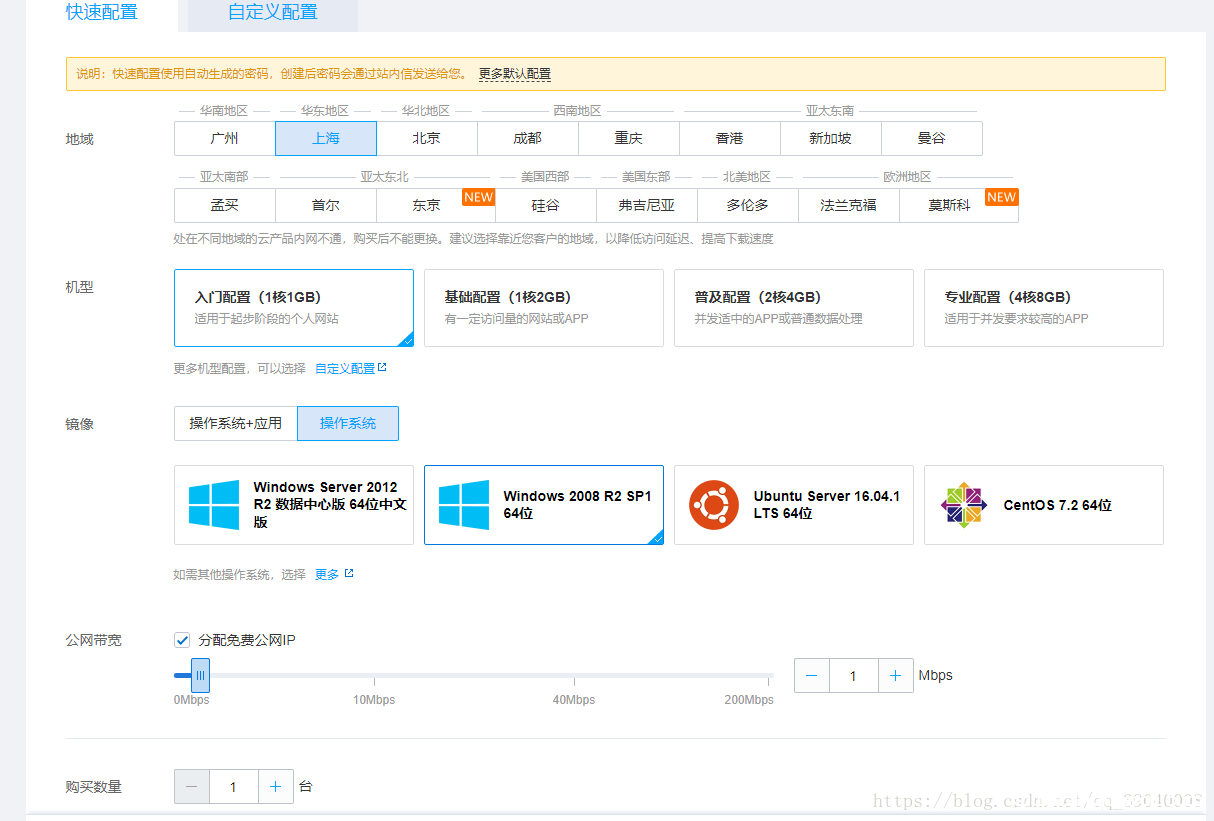
从0开始简单部署腾讯云服务器的方法步骤_Linux
这篇文章主要介绍了从0开始简单部署腾讯云服务器的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
2023年10月25日 21:01
CVE-2020-28653: ManageEngine OpManager SumPDU 12.1 – 12.5.232 – Java Deserialization
漏洞标题 CVE-2020-28653: ManageEngine OpManager SumPDU 12.1 - 12.5.232 - Java Deserialization 漏洞描述 Zoho ManageEngine OpManager Stable build before 125203 (and Released build be...
2020年12月14日 20:54CVE-2020-2551: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2020-2551: Oracle WebLogic Server - Remote Code Execution 漏洞描述 Oracle WebLogic Server (Oracle Fusion Middleware (component: WLS Core Components) is susceptible to ...
2020年6月23日 04:30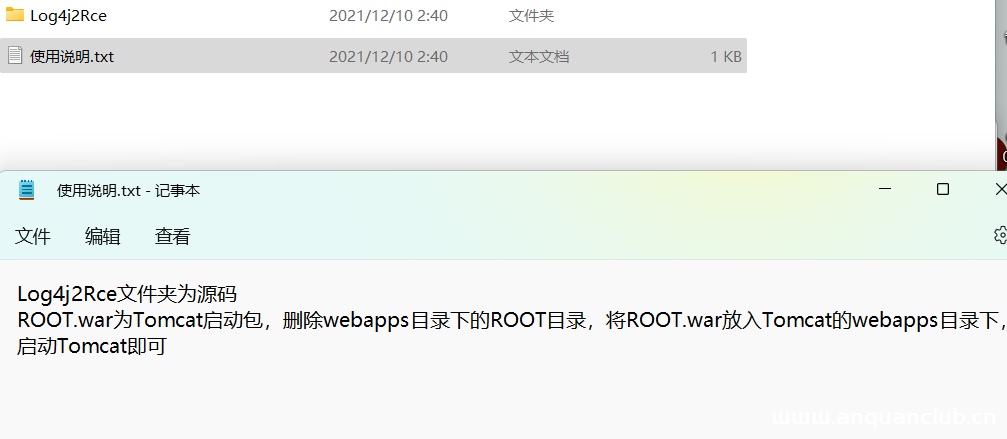
Log4j2 RCE 复现
0x01 前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 0x02 环境搭建 如图下载进行搭建即可,搭建就不细说了可直...
2022年3月10日 23:34
网安学习过程中常用的在线工具合集 推荐收藏
前言 俗话说的,工欲善其事,必先利其器。在网安学习的不同学习分支中,总有那么一些非常nice的网址可以帮助咱们解决问题,例如CTF比赛中加解密算法的相关网站,信息搜集中常用的那些资产测绘搜...

 2024年4月5日 17:37
CVE-2022-27593: QNAP QTS Photo Station External Reference – Local File Inclusion
漏洞标题 CVE-2022-27593: QNAP QTS Photo Station External Reference - Local File Inclusion 漏洞描述 QNAP QTS Photo Station External Reference is vulnerable to local file inclusion v...
2022年12月5日 06:49CVE-2019-2767: Oracle Business Intelligence Publisher – XML External Entity Injection
漏洞标题 CVE-2019-2767: Oracle Business Intelligence Publisher - XML External Entity Injection 漏洞描述 Oracle Business Intelligence Publisher is vulnerable to an XML external enti...
2019年10月20日 07:41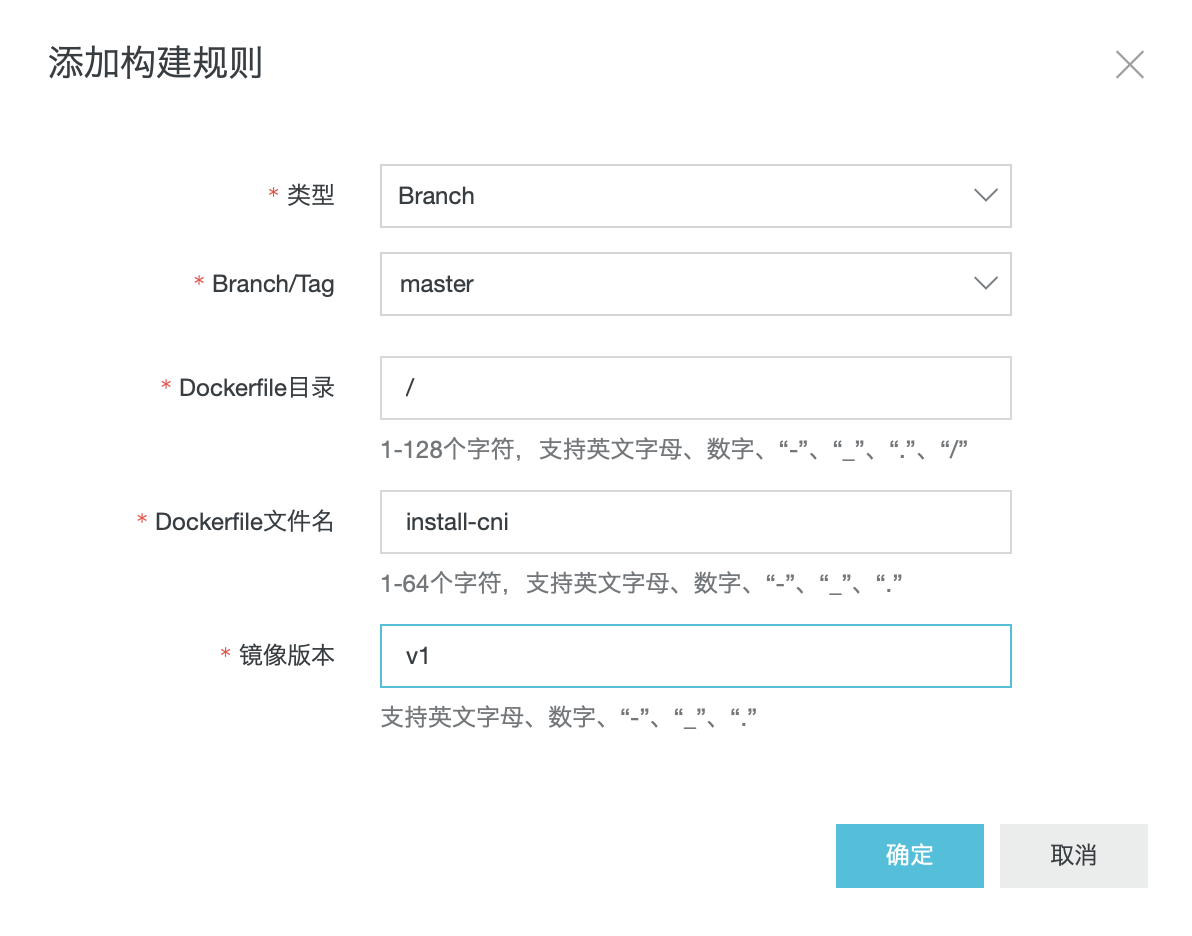
详解使用阿里云镜像仓库构建国外Docker镜像_docker
这篇文章主要介绍了详解使用阿里云镜像仓库构建国外Docker镜像,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 使...
2023年2月28日 20:44CVE-2020-9344: Jira Subversion ALM for Enterprise <8.8.2 - Cross-Site Scripting
漏洞标题 CVE-2020-9344: Jira Subversion ALM for Enterprise <8.8.2 - Cross-Site Scripting 漏洞描述 Jira Subversion ALM for Enterprise before 8.8.2 contains a cross-site scripting...
2020年1月1日 21:39
Nginx定义域名访问方式_nginx
这篇文章主要介绍了Nginx定义域名访问方式,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 最近在搭建Nginx,做到域名访问的时候总是访问不了。 nginx的配置文件nginx.conf...
2024年1月12日 20:36CVE-2020-16846: SaltStack Shell Injection
漏洞标题 CVE-2020-16846: SaltStack Shell Injection 漏洞描述 An issue was discovered in SaltStack Salt through 3002. Sending crafted web requests to the Salt API, with the SSH clien...
2020年10月26日 10:48CVE-2010-3426: Joomla! Component Jphone 1.0 Alpha 3 – Local File Inclusion
漏洞标题 CVE-2010-3426: Joomla! Component Jphone 1.0 Alpha 3 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in jphone.php in the JPhone (com_jphone) component ...
2010年8月4日 06:57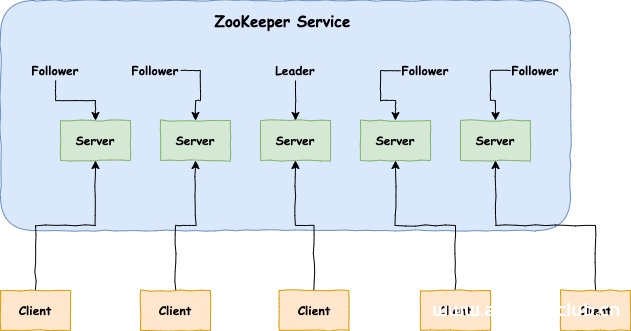
史上最便捷搭建Zookeeper服务器的方法(推荐)_zabbix
由于 ZooKeeper 便捷的使用方式、卓越的性能和良好的稳定性,被广泛地应用于诸如 Hadoop、HBase、Kafka 和 Dubbo 等大型分布式系统中。这篇文章主要介绍了史上最便捷搭建Zookeeper服务器的方法,...
2023年12月4日 20:20CVE-2024-9047: WordPress File Upload <= 4.24.11 - Arbitrary File Read
漏洞标题 CVE-2024-9047: WordPress File Upload <= 4.24.11 - Arbitrary File Read 漏洞描述 The WordPress File Upload plugin for WordPress is vulnerable to Path Traversal in all ver...
2024年11月29日 16:05CVE-2022-38840: Güralp MAN-EAM-0003 3.2.4 – XML External Entity (XXE)
漏洞标题 CVE-2022-38840: Güralp MAN-EAM-0003 3.2.4 - XML External Entity (XXE) 漏洞描述 cgi-bin/xmlstatus.cgi in Güralp MAN-EAM-0003 3.2.4 is vulnerable to an XML External Entity...
2022年10月25日 11:26
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

