
最新发布第542页
简单的细节处越权漏洞
在挖(捡)src的过程中,遇到一个视频制作教学类的站点,尝试一波信息收集后没什么太大收获,就开始尝试对网站的功能处进行测试,用自己的账号登录后挨个查看网站内容的时候,发现一个模块无权...
 2022年3月10日 23:32

bugbounty技巧聚合20210906
漏洞报告 #1145044 Holes in EndpointSlice Validation Enable Host Network Hijack #1095612 Node Validation Admission does not observe all oldObject fields Mail.ru #1241637 information...
2022年3月10日 23:32bugbounty技巧聚合20220211
漏洞报告 自动填充导致信息泄露1900$ http://hackerone.com/reports/1083922 垂直越权 800$ http://hackerone.com/reports/1392032 Spring Boot信息泄露 5000$ http://hackerone.com/reports/10...
2022年3月10日 23:32
浅谈红队中的外网信息收集(连载第一篇)
0x00 前言 最近在对以往所学习的有关红队的知识点进行梳理总结,这里主要参考了 ATT&CK 矩阵模型,不过对其进行了简化,同时加入了一些国内特有的情况放了进去。 大体上会按照外网信息收集...
2022年3月10日 23:32
对象存储桶配置不当可查看桶列表漏洞解析
对象存储桶配置不当可查看对象列表漏洞的成因是'网站所使用的对象存储桶访问权限为共有读而非私有',在弄清这个原因之前我们先分析一下对象存储桶的权限策略 这里我拿华为云的对象存储桶来说明 ...
2022年3月10日 23:32
src实战之xss漏洞出现的功能点
描述: 在挖src的过程中,挖掘到的xss漏洞占比也不少,下面总结一下我挖掘xss中出现的功能点。 一:(经过后台审核触发) 1.问题反馈、发布评论评价、提问题、写文章、咨询 咨询: 问题反馈: 评...
2022年3月10日 23:32bugbounty技巧聚合20211214
漏洞报告 【Sifchain】点击劫持漏洞 http://hackerone.com/reports/1199904 http://hackerone.com/reports/1212595 【Sifchain】时事通讯功能上的CSRF http://hackerone.com/reports/1190705 【...
2022年3月10日 23:32快捷方法利用gopher+redis未授权
Linux操作系统写入计划任务的操作为例,编写exp.sh: redis-cli -h $1 -p $2 config set dir /var/spool/cron/ redis-cli -h $1 -p $2 config set dbfilename root redis-cli -h $1 -p $2 set 1...
2022年3月10日 23:32
Konga 任意用户登录 分析
原文链接: http://www.o2oxy.cn/3632.html 介绍: 首先呢,先了解下Konga是什么东东(有点多余,知道有漏洞就行了!),了解konga之前呢,先了解下Kong:Kong是一款基于OpenResty(Nginx + Lua模块...
2022年3月10日 23:32bugbounty技巧聚合20210816
漏洞报告 Visual Studio advisories/2021_vscode_ipynb_xss_arbitrary_file_read.md at master · justinsteven/advisories Mail.ru [#968402 http://kiwi.youdrive.today/] Information disclo...
2022年3月10日 23:32
cors漏洞来袭–一次财大气粗的src主站两千两百元的捡漏
护网的时候闲的没事干,我这条咸鱼也开始挖某财大气粗的src 懒得找什么子域名,小程序app,先看主站,xray被动一开,就报有cors漏洞,这种漏洞想要有危害,就是要找一个敏感接口并且此接口正好...
2022年3月10日 23:30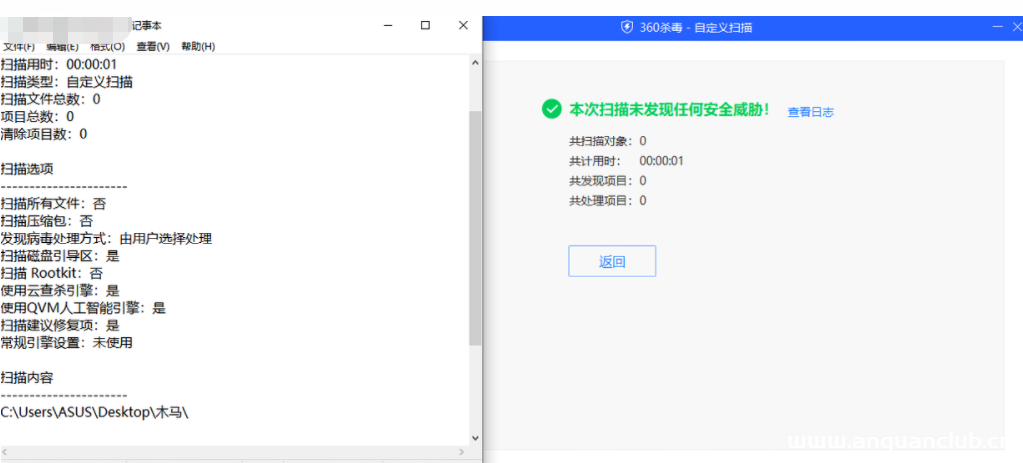
形而上学,不行退学的一句话
0x01 前言 文章写完了,绕过了360杀毒,绕过了火绒,绕过了电脑管家,总结了些简单的姿势,确是没骗过win10的防病毒,剩下的这部分是从Typora的历史记录里找的,,,已经没有想法再来一遍了,,...
2022年3月10日 23:32
渗透测试中常见扩大攻击面的方法:
渗透测试中常见扩大攻击面的方法: 当我们遇到pay.huoxian.cn,可能他存在以下测试域名。 dev.pay.huoxian.cn pay.dev.huoxian.cn devpay.huoxian.cn dev-pay.huoxian.cn paydev.huoxian.cn pay...
2022年3月10日 23:32
第十六期「听火」线上会议沙龙即将袭来,主题「协同模式下的渗透测试」
十五期内容回顾 http://zone.huoxian.cn/d/585 主题: 协同模式下的渗透测试 简介:古人云:“工欲善其事,必先利其器。随着项目协同平台http://coop.huoxian.cn/overview的对外开放,很多小伙...
2022年3月10日 23:32
bugbounty技巧聚合20211012
漏洞报告 【Mail.ru】 grafana-lms.rsv.bizml.ru Grafana未授权存储XSS(CVE-2020-11110) http://hackerone.com/reports/1329433 【Gitlab 1020刀】通过项目令牌将“外部用户”(具有维护者权限...
2022年3月10日 23:32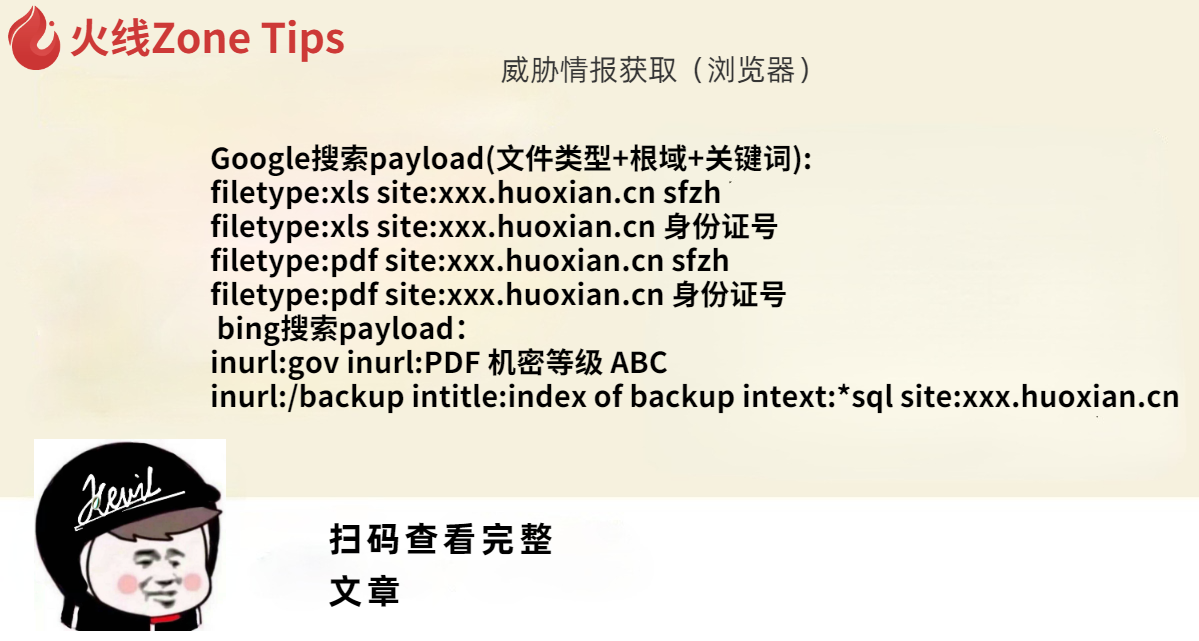
威胁情报获取(浏览器)
Google搜索payload(文件类型+根域+关键词): filetype:xls site:xxx.huoxian.cn sfzh filetype:xls site:xxx.huoxian.cn 身份证号 filetype:pdf site:xxx.huoxian.cn sfzh filetype:pdf site:xxx...
2022年3月10日 23:34
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

