
最新发布第543页
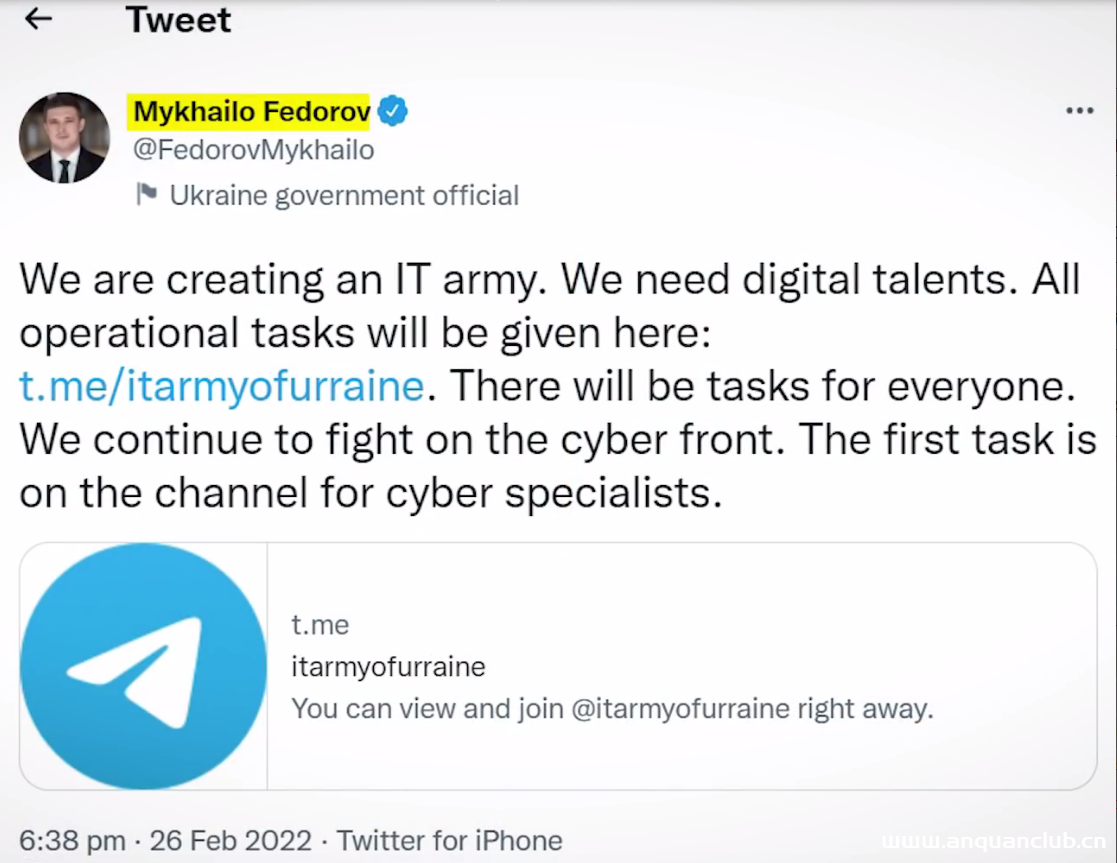
乌克兰网军使用的DDoS工具
相关阅读 图文讲解 在今天的网络安全技术新闻的探讨中,我们将主要讲解乌克兰的IT网军、他们使用的DDoS工具以及很多犯罪分子借助人们捐助制作虚假的DDoS工具盗取个人数据。 首先,我们这里先要...

 2023年1月13日 20:07

CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access
漏洞标题 CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access 漏洞描述 WordPress Welcart e-Commerce plugin before 2.8.5 is susceptible to arbitrary file ac...
 2022年8月5日 18:34
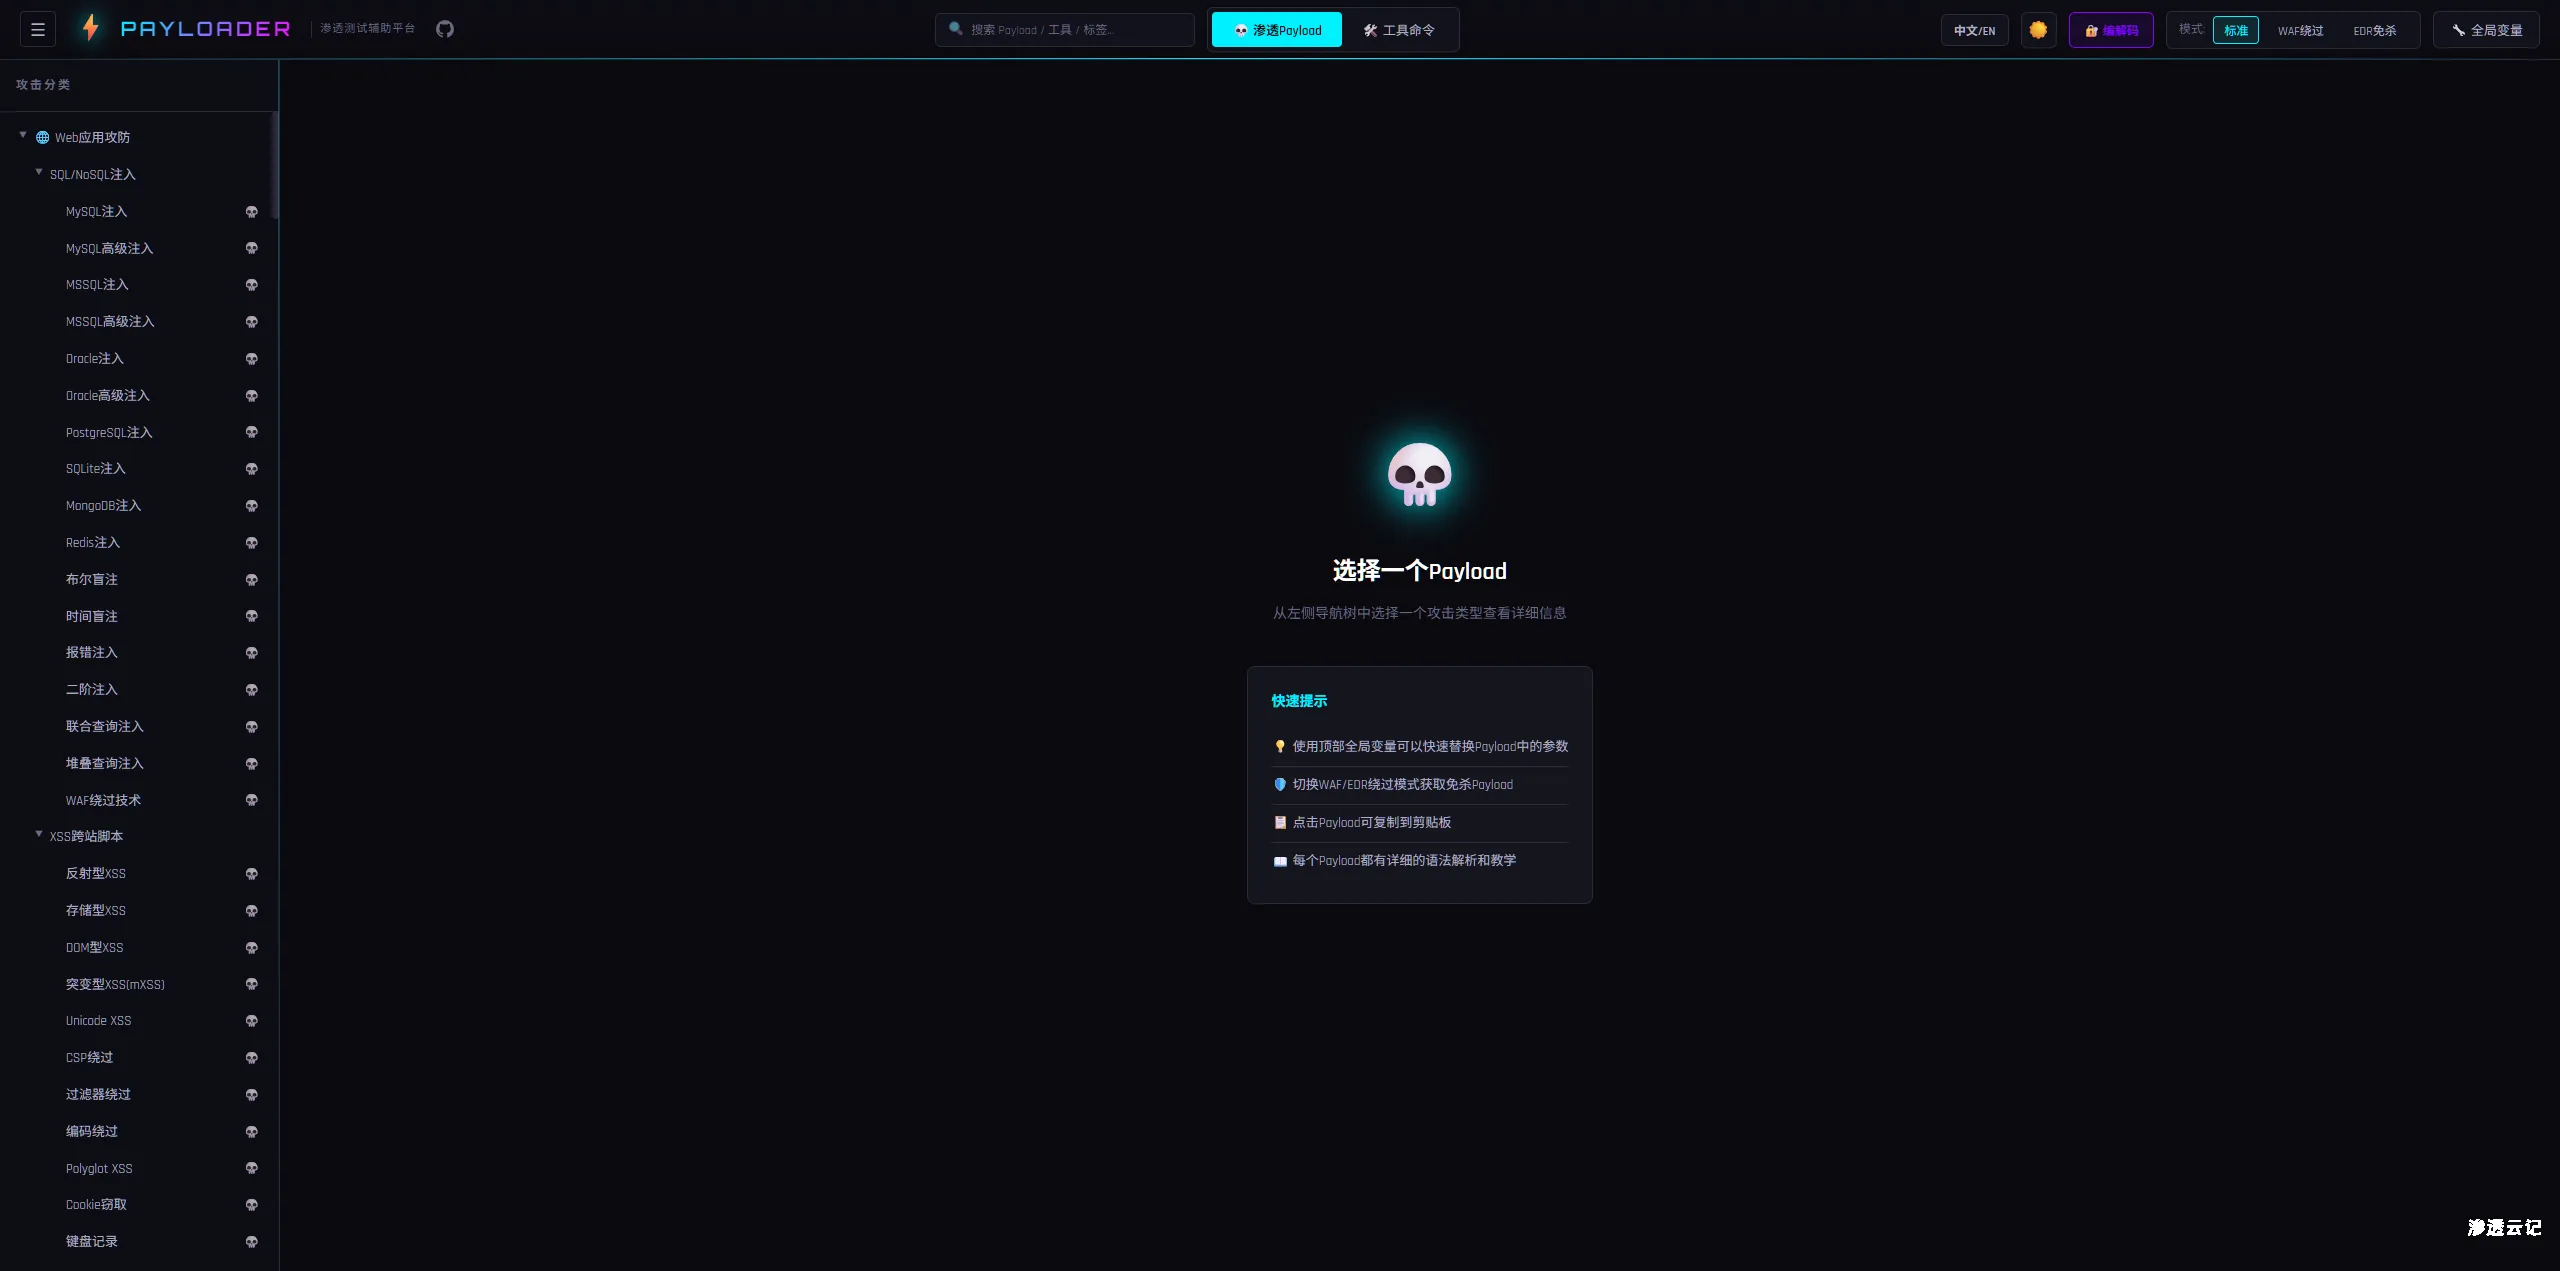
渗透测试Payload速查平台 | Pentest Payload Quick Reference
项目地址:https://github.com/3516634930/Payloader ⚡ Payloader — 渗透测试辅助平台 📸 功能预览 主界面 — 攻击分类导航 左侧树形导航覆盖 23 类 Web 攻击 + 11 类内网渗透,右侧快速提示...
2026年3月31日 14:21
Linux ls命令的使用_Linux
这篇文章主要介绍了Linux ls命令的使用,帮助大家更好的理解和学习Linux,感兴趣的朋友可以了解下 1.简介 ls命令用来显示目录内容,在Linux中是使用率较高的命令。ls命令的输出信息可以进行彩色...
2023年7月14日 20:19CVE-2020-24312: WordPress Plugin File Manager (wp-file-manager) Backup Disclosure
漏洞标题 CVE-2020-24312: WordPress Plugin File Manager (wp-file-manager) Backup Disclosure 漏洞描述 mndpsingh287 WP File Manager v6.4 and lower fails to restrict external access to...
2020年1月1日 20:10CVE-2024-22476: Intel Neural Compressor <2.5.0 - SQL Injection
漏洞标题 CVE-2024-22476: Intel Neural Compressor <2.5.0 - SQL Injection 漏洞描述 Improper input validation in some Intel(R) Neural Compressor software before version 2.5.0 may a...
2024年5月11日 04:36CVE-2022-4063: WordPress InPost Gallery <2.1.4.1 - Local File Inclusion
漏洞标题 CVE-2022-4063: WordPress InPost Gallery <2.1.4.1 - Local File Inclusion 漏洞描述 WordPress InPost Gallery plugin before 2.1.4.1 is susceptible to local file inclusion. ...
2022年2月17日 17:47Apache OFBiz StatsSinceStart 远程代码执行漏洞(CVE-2024-45507)
漏洞标题 Apache OFBiz StatsSinceStart 远程代码执行漏洞(CVE-2024-45507) 漏洞描述 Apache OFBiz 18.12.16 之前的版本在 Linux 和 Windows 系统上存在未经身份验证的远程代码执行漏洞。 PoC...
2024年10月22日 17:03CVE-2017-3506: Oracle Fusion Middleware Weblogic Server – Remote OS Command Execution
漏洞标题 CVE-2017-3506: Oracle Fusion Middleware Weblogic Server - Remote OS Command Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (Web Servic...
2017年12月21日 04:13CVE-2024-57045: D-Link DIR-859 – Information Disclosure
漏洞标题 CVE-2024-57045: D-Link DIR-859 - Information Disclosure 漏洞描述 A critical information disclosure vulnerability exists in D-Link devices where sensitive device account in...
2024年6月12日 22:27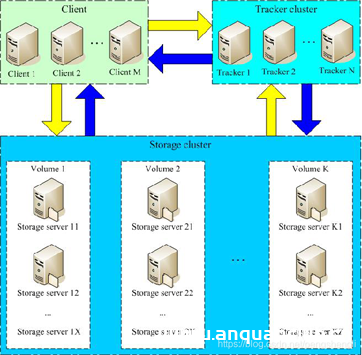
fastdfs+nginx集群搭建的实现_nginx
这篇文章主要介绍了fastdfs+nginx集群搭建的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一.简介fastdfs 1...
2023年4月19日 20:08CVE-2022-4260: WordPress WP-Ban <1.69.1 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-4260: WordPress WP-Ban <1.69.1 - Stored Cross-Site Scripting 漏洞描述 WordPress WP-Ban plugin before 1.69.1 contains a stored cross-site scripting vulnerabilit...
2022年11月21日 13:48CVE-2019-0230: Apache Struts <=2.5.20 - Remote Code Execution S2-059
漏洞标题 CVE-2019-0230: Apache Struts <=2.5.20 - Remote Code Execution S2-059 漏洞描述 Apache Struts 2.0.0 to 2.5.20 forced double OGNL evaluation when evaluated on raw user inp...
2019年4月15日 02:24
[GYCTF2020]Blacklist -堆叠查询- buu刷题笔记
启动挑战项目,发现前端界面显示Black list is so weak for you,isn’t it 随便输入几个关键词试试:select,他爆出来所有的黑名单关键词,本来还想fuzz跑一下的 return preg_match('/set|prepa...
2022年4月27日 17:23CVE-2024-37881: SiteGuard WP Plugin <= 1.7.6 - Login Page Disclosure
漏洞标题 CVE-2024-37881: SiteGuard WP Plugin <= 1.7.6 - Login Page Disclosure 漏洞描述 The SiteGuard WP Plugin plugin for WordPress is vulnerable to protection mechanism bypass ...
2024年5月2日 03:54CVE-2020-24550: EpiServer Find <13.2.7 - Open Redirect
漏洞标题 CVE-2020-24550: EpiServer Find <13.2.7 - Open Redirect 漏洞描述 EpiServer Find before 13.2.7 contains an open redirect vulnerability via the _t_redirect parameter in a ...
2020年5月15日 12:20
2026年9月24日 11:46
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

