
最新发布第54页

CVE-2024-12987: DrayTek Vigor – Command Injection
漏洞标题 CVE-2024-12987: DrayTek Vigor - Command Injection 漏洞描述 DrayTek Gateway devices (Vigor2960, Vigor300B, etc.) are vulnerable to command injection via the session paramet...
 2024年11月26日 15:42
CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670)
漏洞标题 CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
2018年6月25日 01:53CVE-2022-0165: WordPress Page Builder KingComposer <=2.9.6 - Open Redirect
漏洞标题 CVE-2022-0165: WordPress Page Builder KingComposer <=2.9.6 - Open Redirect 漏洞描述 WordPress Page Builder KingComposer 2.9.6 and prior does not validate the id paramet...
2022年4月7日 05:56CVE-2020-11547: PRTG Network Monitor <20.1.57.1745 - Information Disclosure
漏洞标题 CVE-2020-11547: PRTG Network Monitor <20.1.57.1745 - Information Disclosure 漏洞描述 PRTG Network Monitor before 20.1.57.1745 is susceptible to information disclosure. ...
2020年6月29日 17:44CVE-2021-36888: WordPress Image Hover Ultimate – Unauthenticated Settings Update
漏洞标题 CVE-2021-36888: WordPress Image Hover Ultimate - Unauthenticated Settings Update 漏洞描述 Unauthenticated Arbitrary Options Update vulnerability leading to full website co...
2021年11月9日 20:44Adobe ColdFusion远程代码执行漏洞(CVE-2021-21087)
漏洞标题 Adobe ColdFusion远程代码执行漏洞(CVE-2021-21087) 漏洞描述 Adobe ColdFusion是Adobe公司的一套快速应用程序开发平台。该平台包括集成开发环境和脚本语言。 Adobe发布了AdobeColdF...
2021年1月12日 22:28CVE-2022-32430: Lin CMS Spring Boot – Default JWT Token
漏洞标题 CVE-2022-32430: Lin CMS Spring Boot - Default JWT Token 漏洞描述 An access control issue in Lin CMS Spring Boot v0.2.1 allows attackers to access the backend information a...
2022年12月10日 05:35CVE-2023-27847: PrestaShop xipblog – SQL Injection
漏洞标题 CVE-2023-27847: PrestaShop xipblog - SQL Injection 漏洞描述 In the blog module (xipblog), an anonymous user can perform SQL injection. Even though the module has been patc...
2023年3月24日 18:25CVE-2024-40711: Veeam Backup & Replication – Unauthenticated
漏洞标题 CVE-2024-40711: Veeam Backup & Replication - Unauthenticated 漏洞描述 A deserialization of untrusted data vulnerability with a malicious payload can allow an unauthent...
2024年2月17日 00:28CVE-2022-24816: GeoServer <1.2.2 - Remote Code Execution
漏洞标题 CVE-2022-24816: GeoServer <1.2.2 - Remote Code Execution 漏洞描述 Programs run on GeoServer before 1.2.2 which use jt-jiffle and allow Jiffle script to be provided via ...
2022年10月24日 07:34Certain WSO2 CVE-2022-29464远程代码执行漏洞
漏洞标题 Certain WSO2 CVE-2022-29464远程代码执行漏洞 漏洞描述 Certain WSO2存在远程代码执行漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2022年3月5日 20:55CVE-2024-25600: WordPress的Bricks主题存在远程命令执行
漏洞标题 CVE-2024-25600: WordPress的Bricks主题存在远程命令执行 漏洞描述 Improper Control of Generation of Code ('Code Injection') vulnerability in Codeer Limited Bricks B...
2024年3月5日 05:22CVE-2017-7921: Hikvision – Authentication Bypass
漏洞标题 CVE-2017-7921: Hikvision - Authentication Bypass 漏洞描述 Hikvision DS-2CD2xx2F-I Series V5.2.0 build 140721 to V5.4.0 build 160530, DS-2CD2xx0F-I Series V5.2.0 build 1407...
2017年2月28日 08:34CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection
漏洞标题 CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection 漏洞描述 WordPress Secure Copy Content Protection and Content Lockin...
2021年1月17日 15:21CVE-2021-36748: PrestaHome Blog for PrestaShop <1.7.8 - SQL Injection
漏洞标题 CVE-2021-36748: PrestaHome Blog for PrestaShop <1.7.8 - SQL Injection 漏洞描述 PrestaHome Blog for PrestaShop prior to version 1.7.8 is vulnerable to a SQL injection (b...
2021年3月4日 02:17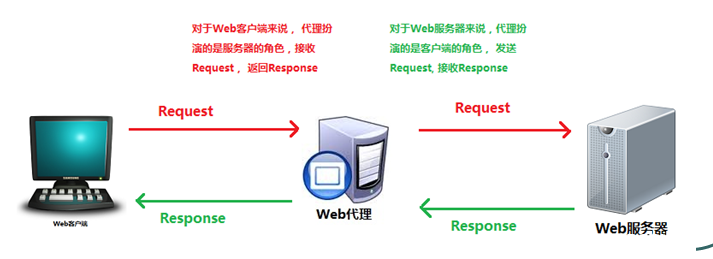
Nginx配置本地图片服务器的实现_nginx
目录一、Nginx介绍二、图片服务器搭建一、Nginx介绍 Nginx就是反向代理服务器。 首先我们先来看看什么是代理服务器,代理服务器一般是指局域网内部的机器通过代理服务发送请求到互联网上的服务...
2022年6月15日 08:45
2026年9月17日 11:45
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

