
最新发布第550页

CVE-2019-1898: Cisco RV110W RV130W RV215W Router – Information leakage
漏洞标题 CVE-2019-1898: Cisco RV110W RV130W RV215W Router - Information leakage 漏洞描述 A vulnerability in the web-based management interface of Cisco RV110W, RV130W, and RV215W R...
 2019年12月15日 23:43
超星学习通刷课 自动化脚本工具 | 完成任务点
免责声明 以下教程仅用于个人研究、学习代码目的,为各位同学节省宝贵的学习时间,请勿用于商业用途。 相关阅读 之前我们分享了大学慕课Mooc和智慧树的相关教程,可以参考下面的文章 图文教程 ...

 2022年6月1日 21:30
CVE-2018-8823: PrestaShop Responsive Mega Menu Module – Remote Code Execution
漏洞标题 CVE-2018-8823: PrestaShop Responsive Mega Menu Module - Remote Code Execution 漏洞描述 The 'Responsive Mega Menu' module for PrestaShop is prone to a remote code...
2018年1月18日 03:06CVE-2023-1177: MLflow get-artifact 任意文件读取漏洞
漏洞标题 CVE-2023-1177: MLflow get-artifact 任意文件读取漏洞 漏洞描述 使用 MLflow 模型注册表托管 MLflow 开源项目的用户 mlflow server或者 mlflow ui使用早于 MLflow 2.2.1 的 MLflow 版...
2023年8月2日 05:02CVE-2025-4322: Motors <= 5.6.67 - Unauthenticated Privilege Escalation via Password Update/Account Takeover
漏洞标题 CVE-2025-4322: Motors <= 5.6.67 - Unauthenticated Privilege Escalation via Password Update/Account Takeover 漏洞描述 The Motors theme for WordPress is vulnerable to pri...
2025年10月5日 05:23CVE-2021-36356: Kramer VIAware – Remote Code Execution
漏洞标题 CVE-2021-36356: Kramer VIAware - Remote Code Execution 漏洞描述 KRAMER VIAware through August 2021 allows remote attackers to execute arbitrary code because ajaxPages/writ...
2021年5月3日 07:41CVE-2022-1910: WordPress Shortcodes and Extra Features for Phlox <2.9.8 - Cross-Site Scripting
漏洞标题 CVE-2022-1910: WordPress Shortcodes and Extra Features for Phlox <2.9.8 - Cross-Site Scripting 漏洞描述 WordPress Shortcodes and extra features plugin for the Phlox the...
2022年1月24日 21:52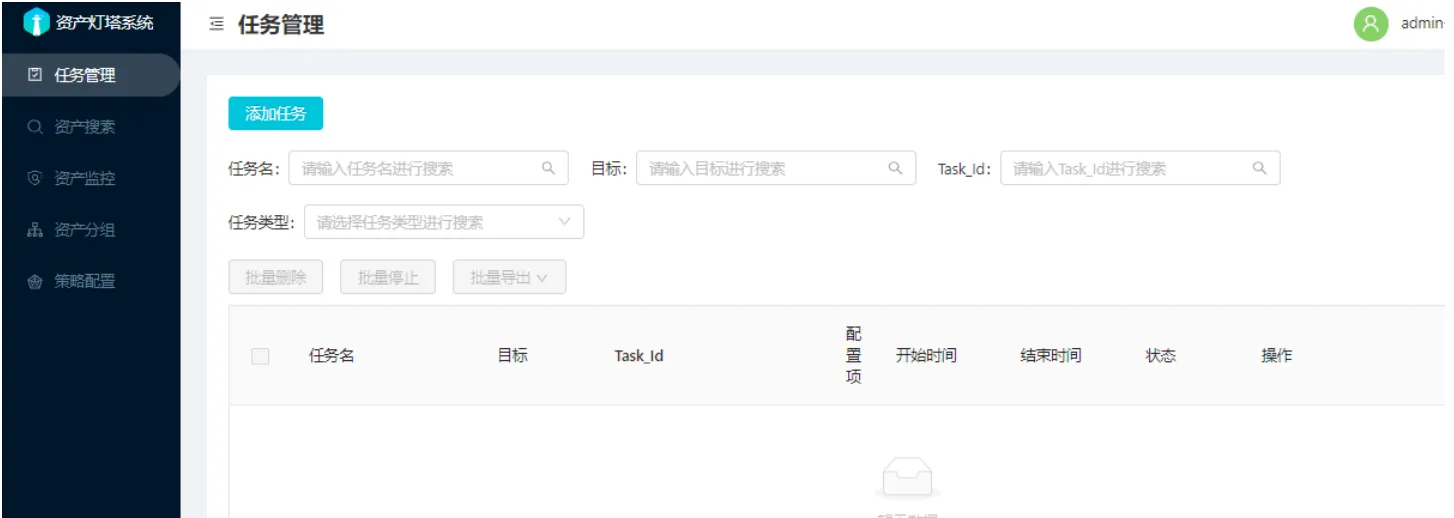
资产侦察灯塔系统(ARL)配置使用
即上一篇ARl灯塔系统搭建教程,今天来给大家分享一下怎么配置机器人,自动推送搜集消息 一、简介 ARL(Asset Reconnaissance Lighthouse)旨在快速侦察与目标关联的互联网资产,构建基础资产信息...
2023年1月13日 19:46CVE-2022-42095: Backdrop CMS version 1.23.0 – Cross Site Scripting (Stored)
漏洞标题 CVE-2022-42095: Backdrop CMS version 1.23.0 - Cross Site Scripting (Stored) 漏洞描述 Backdrop CMS version 1.23.0 was discovered to contain a stored cross-site scripting (X...
2022年9月28日 15:21CVE-2021-20167: Netgear RAX43 1.0.3.96 – Command Injection/Authentication Bypass Buffer Overrun
漏洞标题 CVE-2021-20167: Netgear RAX43 1.0.3.96 - Command Injection/Authentication Bypass Buffer Overrun 漏洞描述 Netgear RAX43 version 1.0.3.96 contains a command injection and au...
2021年5月9日 09:30
重置Zabbix密码的方法(一步到位)_zabbix
由于长时间不通过账号密码的方式登录zabbix,容易忘记密码,小编今天通过转换对应的md5直接在数据库中重置密码,对重置Zabbix密码感兴趣的朋友一起看看吧 问题描述 由于长期不通过键入账号密码...
2024年5月23日 21:06bugbounty技巧聚合20220119
漏洞报告 通过 post auth SSRF 窃取管理 JWT (CVE-2021-22056) http://blog.assetnote.io/2022/01/17/workspace-one-access-ssrf/ 挖洞技巧 Top 10 web hacking techniques of 2021 - PortSwigg...
2022年3月10日 23:33Manjaro安装CUDA实现教程解析_服务器其它
这篇文章主要介绍了Manjaro安装CUDA实现教程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 去年年底安装将我的Thinkpad T450的双系...
2023年3月17日 20:29CVE-2024-10914: D-Link NAS – Command Injection via Name Parameter
漏洞标题 CVE-2024-10914: D-Link NAS - Command Injection via Name Parameter 漏洞描述 A vulnerability was found in D-Link DNS-320, DNS-320LW, DNS-325 and DNS-340L up to 20241028. It ...
2024年2月10日 01:59CVE-2019-20210: WordPress CTHthemes – Cross-Site Scripting
漏洞标题 CVE-2019-20210: WordPress CTHthemes - Cross-Site Scripting 漏洞描述 WordPress CTHthemes CityBook before 2.3.4, TownHub before 1.0.6, and EasyBook before 1.2.2 themes conta...
2019年8月27日 21:24CVE-2016-3978: Fortinet FortiOS – Open Redirect/Cross-Site Scripting
漏洞标题 CVE-2016-3978: Fortinet FortiOS - Open Redirect/Cross-Site Scripting 漏洞描述 FortiOS Web User Interface in 5.0.x before 5.0.13, 5.2.x before 5.2.3, and 5.4.x before 5.4.0...
2016年6月21日 11:06
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

