
最新发布第550页
如何在mac上用docker对Oracle进行部署使用_docker
这篇文章主要介绍了如何在mac上用docker对Oracle进行部署使用,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 如何在mac上用docker对Oracle进行部...
 2022年8月30日 21:29

基于linux配置selenium环境并实现运行_Linux
这篇文章主要介绍了基于linux配置selenium环境并实现运行,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、在linux中使用selenium 1、...
2023年7月19日 21:06ubuntu20.04 LTS系统默认源sources.list文件的修改_Linux
这篇文章主要介绍了ubuntu20.04 LTS系统默认源sources.list文件的修改,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学...
2023年7月6日 21:27zabbix-agent在麒麟V10上的安装过程_zabbix
这篇文章主要介绍了zabbix-agent在麒麟V10上的安装过程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1、安装包下载 下载地址:http://sourcefo...
2022年10月22日 20:27
CVE-2024-55956: Cleo Harmony < 5.8.0.24 - File Upload Vulnerability
漏洞标题 CVE-2024-55956: Cleo Harmony < 5.8.0.24 - File Upload Vulnerability 漏洞描述 In Cleo Harmony before 5.8.0.24, VLTrader before 5.8.0.24, and LexiCom before 5.8.0.24, an ...
2024年6月8日 14:00CVE-2021-21287: MinIO Browser API – Server-Side Request Forgery
漏洞标题 CVE-2021-21287: MinIO Browser API - Server-Side Request Forgery 漏洞描述 MinIO Browser API before version RELEASE.2021-01-30T00-20-58Z contains a server-side request forge...
2021年2月24日 17:15Apache CouchDB epmd 远程命令执行漏洞(CVE-2022-24706)
漏洞标题 Apache CouchDB epmd 远程命令执行漏洞(CVE-2022-24706) 漏洞描述 Apache CouchDB 是一个开源的无缝多主同步数据库,使用直观的HTTP/JSONAPI,并为可靠性而设计。4月26日,Apache发布...
2022年8月7日 02:10CVE-2025-2777: SysAid On-Prem <= 23.3.40 - XML External Entity
漏洞标题 CVE-2025-2777: SysAid On-Prem <= 23.3.40 - XML External Entity 漏洞描述 SysAid On-Prem versions <= 23.3.40 are vulnerable to an unauthenticated XML External Entity (...
2025年1月20日 14:37CVE-2024-34102: Adobe Commerce & Magento – CosmicSting
漏洞标题 CVE-2024-34102: Adobe Commerce & Magento - CosmicSting 漏洞描述 Adobe Commerce versions 2.4.7, 2.4.6-p5, 2.4.5-p7, 2.4.4-p8 and earlier are affected by an Improper Res...
2024年9月11日 17:38CVE-2019-16313: ifw8 Router ROM v4.31 Credential Discovery
漏洞标题 CVE-2019-16313: ifw8 Router ROM v4.31 Credential Discovery 漏洞描述 蜂网互联企业级路由器v4.31存在接口未授权访问,导致攻击者可以是通过此漏洞得到路由器账号密码接管路由器 app...
2019年1月11日 13:54CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server – Authentication Bypass
漏洞标题 CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server - Authentication Bypass 漏洞描述 Hitachi Vantara Pentaho through 9.1 and Pentaho Business Intelligence...
2021年6月17日 15:13CVE-2018-11473: Monstra CMS 3.0.4 – Cross-Site Scripting
漏洞标题 CVE-2018-11473: Monstra CMS 3.0.4 - Cross-Site Scripting 漏洞描述 Monstra CMS 3.0.4 contains a cross-site scripting vulnerability via the registration form (i.e., the logi...
2018年3月5日 02:52CVE-2023-3077: MStore API < 3.9.8 - SQL Injection
漏洞标题 CVE-2023-3077: MStore API < 3.9.8 - SQL Injection 漏洞描述 The MStore API WordPress plugin before 3.9.8 is vulnerable to Blind SQL injection via the product_id paramete...
2023年8月8日 22:58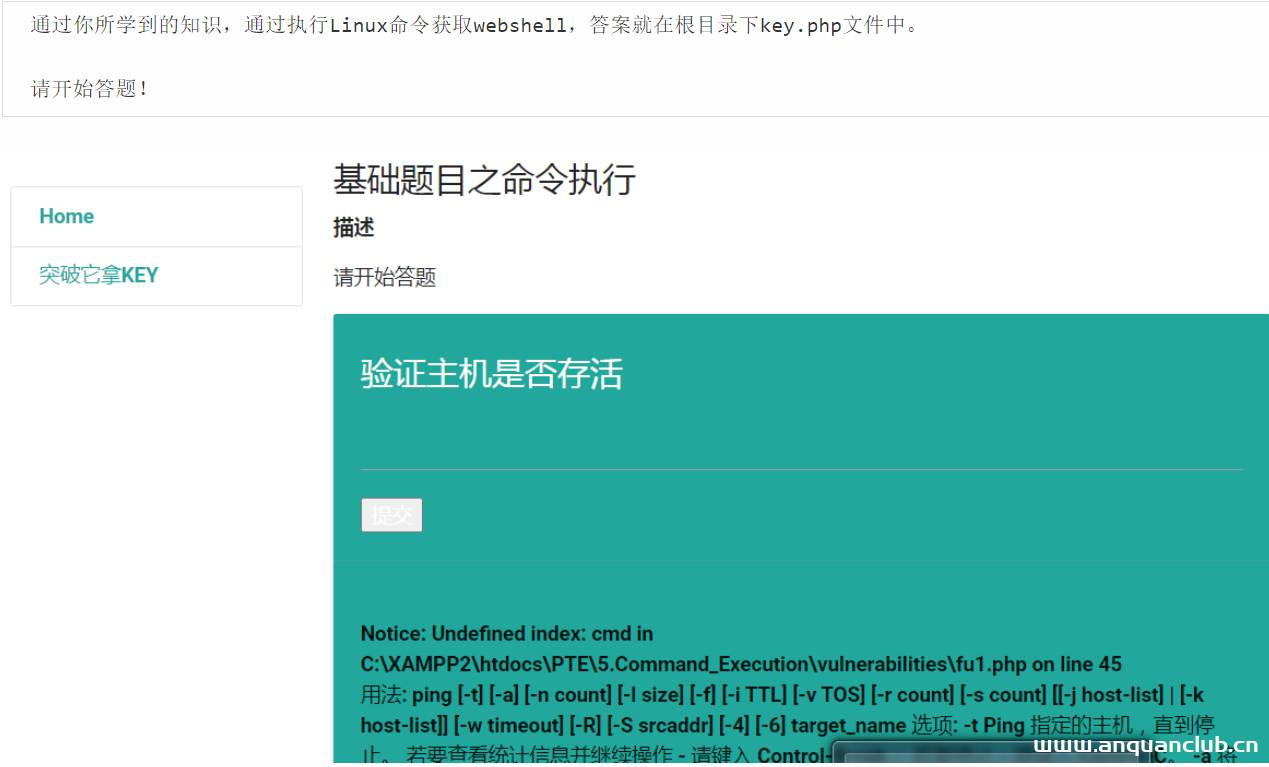
CISP-PTE认证中遇到的CTF题目及WP(一)
0x01 前言 本来想着先补充一文教你xxxxxx(三)的,这到过年了项目还是有点多,报告都没写完,还是先放这篇文章吧,,,,,,CISP-PTE中的题目,毕竟网上的资料比较少,因为考这个贵呀,,大家...
2022年3月10日 23:33CVE-2019-14974: SugarCRM Enterprise 9.0.0 – Cross-Site Scripting
漏洞标题 CVE-2019-14974: SugarCRM Enterprise 9.0.0 - Cross-Site Scripting 漏洞描述 SugarCRM Enterprise 9.0.0 contains a cross-site scripting vulnerability via mobile/error-not-supp...
2019年6月1日 07:47CVE-2022-32771: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32771: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...
2022年12月15日 01:16
2026年11月17日 11:45
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

