
最新发布第555页

CVE-2020-20300: WeiPHP 5.0 – SQL Injection
漏洞标题 CVE-2020-20300: WeiPHP 5.0 - SQL Injection 漏洞描述 WeiPHP 5.0 contains a SQL injection vulnerability via the wp_where function. An attacker can possibly obtain sensitive ...
 2020年11月24日 01:48
CVE-2024-21633: MobSF – Path Traversal
漏洞标题 CVE-2024-21633: MobSF - Path Traversal 漏洞描述 MobSF is vulnerable to an issue with apktool (CVE-2024-21633) that allows for RCE or arbitrary file writing. It does this t...
2024年1月9日 00:53CVE-2021-25028: WordPress Event Tickets < 5.2.2 - Open Redirect
漏洞标题 CVE-2021-25028: WordPress Event Tickets < 5.2.2 - Open Redirect 漏洞描述 WordPress Event Tickets < 5.2.2 is susceptible to an open redirect vulnerability. The plugin...
2021年9月21日 17:04CVE-2023-45249: Acronis Cyber Infrastructure – Default Password
漏洞标题 CVE-2023-45249: Acronis Cyber Infrastructure - Default Password 漏洞描述 Acronis Cyber Infrastructure (ACI) before build 5.0.1-61, 5.1.1-71, 5.2.1-69, 5.3.1-53, and 5.4.4-...
2023年5月17日 08:07CVE-2022-45933: KubeView <=0.1.31 - Information Disclosure
漏洞标题 CVE-2022-45933: KubeView <=0.1.31 - Information Disclosure 漏洞描述 KubeView through 0.1.31 is susceptible to information disclosure. An attacker can obtain control of ...
2022年12月18日 14:43CVE-2022-48012: OpenCATS 0.9.7 – Cross-Site Scripting
漏洞标题 CVE-2022-48012: OpenCATS 0.9.7 - Cross-Site Scripting 漏洞描述 OpenCATS 0.9.7 contains a cross-site scripting vulnerability via the component /opencats/index.php?m=setting...
2022年5月16日 06:45CVE-2021-21985: VMware vSphere Client (HTML5) – Remote Code Execution
漏洞标题 CVE-2021-21985: VMware vSphere Client (HTML5) - Remote Code Execution 漏洞描述 The vSphere Client (HTML5) contains a remote code execution vulnerability due to lack of inp...
2021年2月21日 22:36CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
2021年2月24日 21:49CVE-2022-32018: Complete Online Job Search System 1.0 – SQL Injection
漏洞标题 CVE-2022-32018: Complete Online Job Search System 1.0 - SQL Injection 漏洞描述 Complete Online Job Search System 1.0 contains a SQL injection vulnerability via /eris/index...
2022年6月17日 10:28CVE-2019-10717: BlogEngine.NET 3.3.7.0 – Local File Inclusion
漏洞标题 CVE-2019-10717: BlogEngine.NET 3.3.7.0 - Local File Inclusion 漏洞描述 BlogEngine.NET 3.3.7.0 allows /api/filemanager local file inclusion via the path parameter PoC代码
2019年4月10日 17:43CVE-2023-23488: WordPress Paid Memberships Pro <2.9.8 - Blind SQL Injection
漏洞标题 CVE-2023-23488: WordPress Paid Memberships Pro <2.9.8 - Blind SQL Injection 漏洞描述 WordPress Paid Memberships Pro plugin before 2.9.8 contains a blind SQL injection v...
2023年3月22日 22:55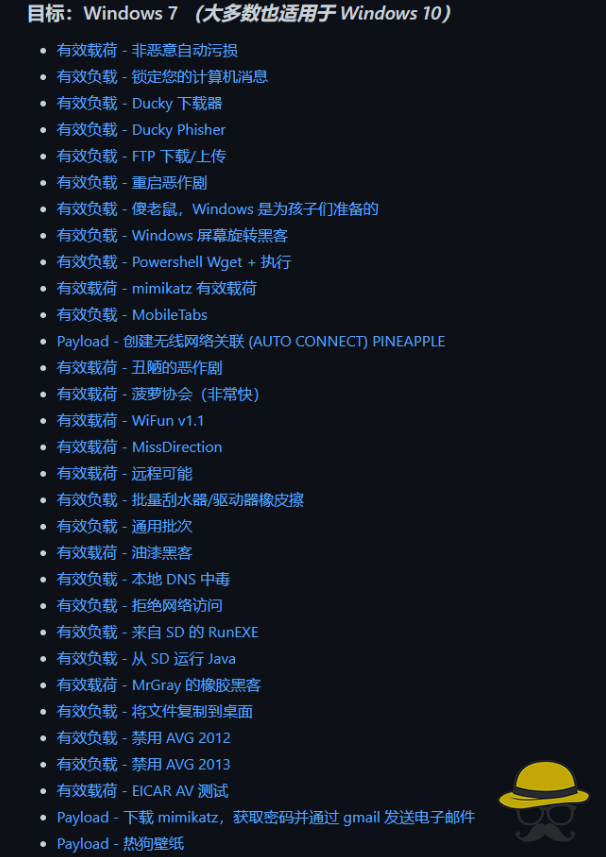
U盘也有黑科技?零基础带你玩转badusb
杂谈 你见过插入U盘就可以自动关闭windows防火墙的操作吗?你尝试过把自己的U盘伪装成鼠标或者键盘吗?为了整蛊热心网友,还可以插入U盘之后让他自动播放音乐或者视频,拔掉也没有用,是不是有...

 2022年2月21日 19:44
CVE-2020-11930: WordPress GTranslate <2.8.52 - Cross-Site Scripting
漏洞标题 CVE-2020-11930: WordPress GTranslate <2.8.52 - Cross-Site Scripting 漏洞描述 WordPress GTranslate plugin before 2.8.52 contains an unauthenticated reflected cross-site ...
2020年10月7日 11:17
-CVE-2020-1472 net logon RCE利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2020-1472 net logon RCE利用 2020年08月12日,Windows官方 发布了 NetLogon 特权提升漏洞 的风险通告,该漏洞编号为 CVE-202...
2023年2月1日 13:53
白帽训练营的简介
白帽训练营,对Zone里面的文章进行主题分类,用于白帽子们的入门和提高。 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:37CVE-2021-35587: Oracle Access Manager – Remote Code Execution
漏洞标题 CVE-2021-35587: Oracle Access Manager - Remote Code Execution 漏洞描述 The Oracle Access Manager portion of Oracle Fusion Middleware (component: OpenSSO Agent) is vulnerab...
2021年10月27日 18:28
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

