
最新发布第557页

CVE-2023-24657: phpIPAM – 1.6 – Cross-Site Scripting
漏洞标题 CVE-2023-24657: phpIPAM - 1.6 - Cross-Site Scripting 漏洞描述 phpIPAM 1.6 contains a cross-site scripting vulnerability via the closeClass parameter at /subnet-masks/popup...
 2023年2月9日 16:11

极速文件搜索工具 everything
杂谈 今天分享一个提升工作效率的小技巧,使用everything可以提升你的搜索效率,找文件的时候就不用那么头疼了 功能介绍 Everthing可以在闪电般的瞬间从海量的硬盘中找到你需要的文件,速度快到...

 2022年5月17日 22:11
CVE-2025-3605: WordPress Frontend Login and Registration Blocks Plugin 1.0.7 – Privilege Escalation
漏洞标题 CVE-2025-3605: WordPress Frontend Login and Registration Blocks Plugin 1.0.7 - Privilege Escalation 漏洞描述 Privilege escalation vulnerability exists in the Frontend Logi...
2025年6月25日 14:55
记一次修改前端时间导致的未授权
发现之前 在前段时间看到了好像是一个支付宝的漏洞那个人修改了电脑的时间然后可以提前秒杀抢购商品,于是这个洞在弟弟我的心里深深的记住了,于是就有了后面的发现 发现过程 在刚刚加入火线某...
2022年3月10日 23:29CVE-2021-20323: Keycloak 10.0.0 – 18.0.0 – Cross-Site Scripting
漏洞标题 CVE-2021-20323: Keycloak 10.0.0 - 18.0.0 - Cross-Site Scripting 漏洞描述 Keycloak 10.0.0 to 18.0.0 contains a cross-site scripting vulnerability via the client-registratio...
2021年2月24日 22:00CVE-2024-46507: Yeti Platform < 2.1.12 - Server-Side Template Injection to RCE
漏洞标题 CVE-2024-46507: Yeti Platform < 2.1.12 - Server-Side Template Injection to RCE 漏洞描述 The Yeti Platform < 2.1.12 contains a Server-Side Template Injection (SSTI) v...
2024年11月2日 03:19CVE-2021-24910: WordPress Transposh Translation <1.0.8 - Cross-Site Scripting
漏洞标题 CVE-2021-24910: WordPress Transposh Translation <1.0.8 - Cross-Site Scripting 漏洞描述 WordPress Transposh Translation plugin before 1.0.8 contains a reflected cross-si...
2021年12月10日 06:41CVE-2019-19134: WordPress Hero Maps Premium <=2.2.1 - Cross-Site Scripting
漏洞标题 CVE-2019-19134: WordPress Hero Maps Premium <=2.2.1 - Cross-Site Scripting 漏洞描述 WordPress Hero Maps Premium plugin 2.2.1 and prior contains an unauthenticated refle...
2019年11月25日 02:03CVE-2021-43734: kkFileView getCorsFile 任意文件读取漏洞
漏洞标题 CVE-2021-43734: kkFileView getCorsFile 任意文件读取漏洞 漏洞描述 kkFileView getCorsFile 3.6.0 版本以下存在任意文件读取漏洞,攻击者通过漏洞可以获取服务器中的任意文件,获取...
2021年3月1日 11:02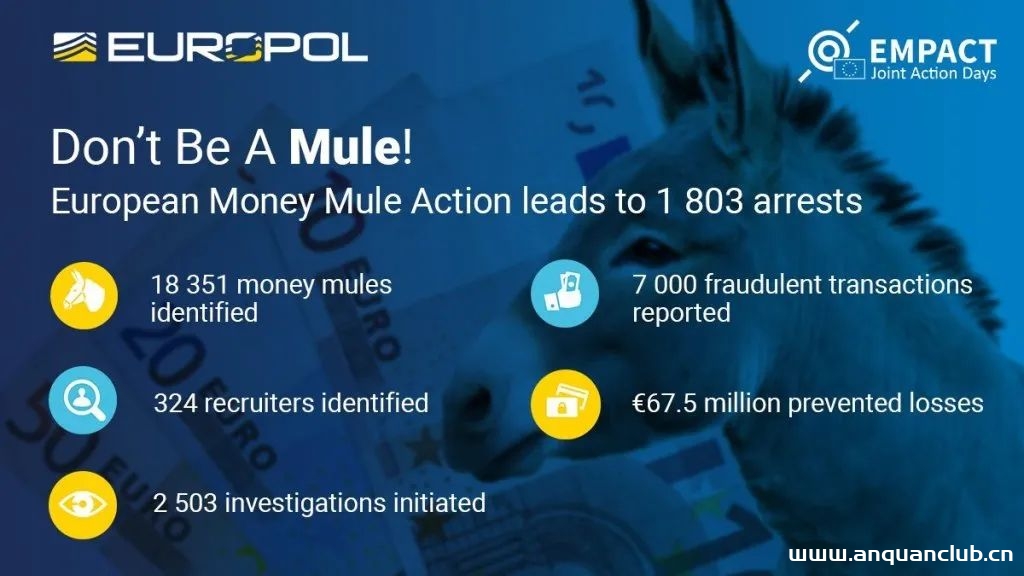
近两万钱骡,欧洲第七次联合打击洗钱行动落幕
12月1日,一项有着400家金融机构支持、名为EMMA 7(The European Money Mule Action)的欧洲多国联合行动落下帷幕。从9月15日起至11月30日,该行动取得了如下成果:识别18351名“钱骡“;识别32...
2022年3月10日 23:38CVE-2024-6746: EasySpider 0.6.2 – Arbitrary File Read
漏洞标题 CVE-2024-6746: EasySpider 0.6.2 - Arbitrary File Read 漏洞描述 A vulnerability classified as problematic was found in NaiboWang EasySpider 0.6.2 on Windows. Affected by th...
2024年8月13日 23:25CVE-2023-30019: Imgproxy <= 3.14.0 - Server-side request forgery (SSRF)
漏洞标题 CVE-2023-30019: Imgproxy <= 3.14.0 - Server-side request forgery (SSRF) 漏洞描述 imgproxy <=3.14.0 is vulnerable to Server-Side Request Forgery (SSRF) due to a lack ...
2023年5月24日 01:01CVE-2019-8446: Jira Improper Authorization
漏洞标题 CVE-2019-8446: Jira Improper Authorization 漏洞描述 The /rest/issueNav/1/issueTable resource in Jira before version 8.3.2 allows remote attackers to enumerate usernames vi...
2019年5月7日 21:49CVE-2022-0422: WordPress White Label CMS <2.2.9 - Cross-Site Scripting
漏洞标题 CVE-2022-0422: WordPress White Label CMS <2.2.9 - Cross-Site Scripting 漏洞描述 WordPress White Label CMS plugin before 2.2.9 contains a reflected cross-site scripting ...
2022年10月22日 14:42CVE-2022-27849: WordPress Simple Ajax Chat <20220116 - Sensitive Information Disclosure vulnerability
漏洞标题 CVE-2022-27849: WordPress Simple Ajax Chat <20220116 - Sensitive Information Disclosure vulnerability 漏洞描述 WordPress Simple Ajax Chat before 20220216 is vulnerable ...
2022年9月13日 17:31CVE-2016-1000137: WordPress Hero Maps Pro 2.1.0 – Cross-Site Scripting
漏洞标题 CVE-2016-1000137: WordPress Hero Maps Pro 2.1.0 - Cross-Site Scripting 漏洞描述 WordPress Hero Maps Pro 2.1.0 contains a reflected cross-site scripting vulnerability which...
2016年3月27日 02:39
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

