
最新发布第558页

CVE-2021-34640: WordPress Securimage-WP-Fixed <=3.5.4 - Cross-Site Scripting
漏洞标题 CVE-2021-34640: WordPress Securimage-WP-Fixed <=3.5.4 - Cross-Site Scripting 漏洞描述 WordPress Securimage-WP-Fixed plugin 3.5.4 and prior contains a cross-site scripti...
 2021年12月19日 23:23
CVE-2021-4449: ZoomSounds Plugin – Unauthenticated Arbitrary File Upload
漏洞标题 CVE-2021-4449: ZoomSounds Plugin - Unauthenticated Arbitrary File Upload 漏洞描述 ZoomSounds plugin for WordPress contains a file upload vulnerability in savepng.php PoC代...
2021年12月13日 02:50CVE-2025-52665: UniFi Access – Broken Access Control
漏洞标题 CVE-2025-52665: UniFi Access - Broken Access Control 漏洞描述 UniFi Access Application 3.3.22 through 3.4.31 contains a broken authentication caused by misconfiguration ex...
2025年5月17日 23:49CVE-2024-4841: LoLLMS WebUI – Subfolder Prediction via Path Traversal
漏洞标题 CVE-2024-4841: LoLLMS WebUI - Subfolder Prediction via Path Traversal 漏洞描述 A Path Traversal vulnerability exists in the parisneo/lollms-webui, specifically within the ...
2024年4月25日 21:45CVE-2022-4320: WordPress Events Calendar <1.4.5 - Cross-Site Scripting
漏洞标题 CVE-2022-4320: WordPress Events Calendar <1.4.5 - Cross-Site Scripting 漏洞描述 WordPress Events Calendar plugin before 1.4.5 contains multiple cross-site scripting vul...
2022年9月28日 20:57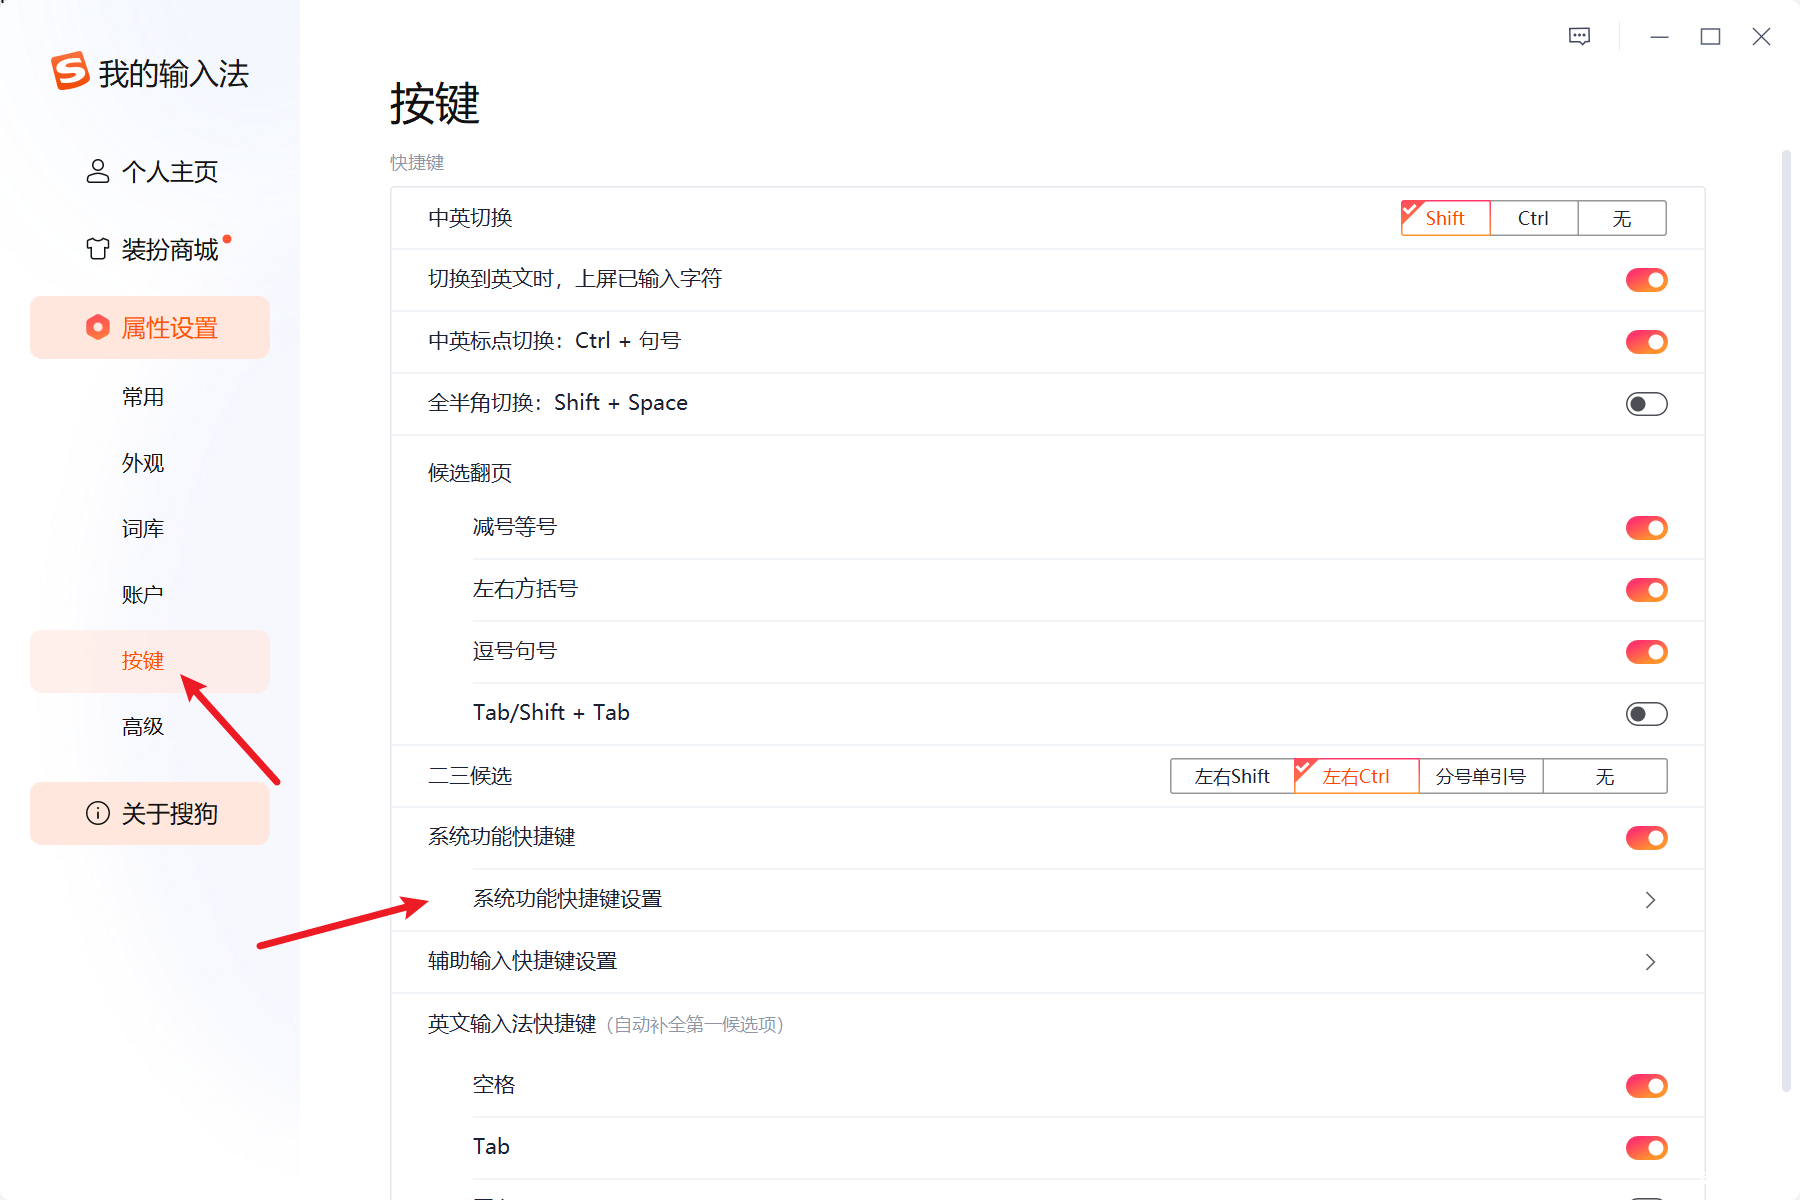
PhpStorm 快捷键Ctrl+Shift+F失效的解决办法
问题 在使用PhpStorm、idea等开发工具的时间,咱们想进行快速文件搜索通常会使用Ctrl+Shift+F 但是有些情况下怎么按都没有出现搜索界面,这个情况下通常是快捷键占用导致的 解决办法 方法一 首...

 2024年2月8日 11:17
(CVE-2025-6216) Allegra密码恢复认证绕过漏洞
漏洞标题 (CVE-2025-6216) Allegra密码恢复认证绕过漏洞 漏洞描述 (CVE-2025-6216) Allegra密码恢复认证绕过漏洞 PoC代码 暂无
2025年10月12日 18:02CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting
漏洞标题 CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting 漏洞描述 WordPress Anti-Malware Security and Brute-Force Firewal...
2022年9月18日 11:44CVE-2018-19365: Wowza Streaming Engine Manager 4.7.4.01 – Directory Traversal
漏洞标题 CVE-2018-19365: Wowza Streaming Engine Manager 4.7.4.01 - Directory Traversal 漏洞描述 Wowza Streaming Engine 4.7.4.01 allows traversal of the directory structure and retr...
2018年1月12日 02:55CVE-2021-24442: WordPress Polls Widget < 1.5.3 - SQL Injection
漏洞标题 CVE-2021-24442: Wordpress Polls Widget < 1.5.3 - SQL Injection 漏洞描述 The Poll, Survey, Questionnaire and Voting system WordPress plugin before 1.5.3 did not sanitise...
2021年12月9日 05:10
Linux常用命令之grep命令用法详解_Linux
这篇文章主要介绍了Linux常用命令grep命令用法详解,grep命令用于对文件和文本执行重复搜索任务的Unix工具,可以通过grep命令指定特定搜索条件来搜索文件及其内容以获取有用的信息。对此感兴趣...
2023年9月27日 21:12CVE-2019-13101: D-Link DIR-600M – Authentication Bypass
漏洞标题 CVE-2019-13101: D-Link DIR-600M - Authentication Bypass 漏洞描述 D-Link DIR-600M 3.02, 3.03, 3.04, and 3.06 devices can be accessed directly without authentication and lea...
2019年3月28日 05:56
SpiderFlow save 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 SpiderFlow save 远程命令执行漏洞 spider-flow 是一个爬虫平台,以图形化方式定义爬虫流程,无需代码即可实现一个爬虫 。spider-flow...
2026年2月13日 12:53CVE-2024-12209: WP Umbrella Update Backup Restore & Monitoring <= 2.17.0 - Local File Inclusion
漏洞标题 CVE-2024-12209: WP Umbrella Update Backup Restore & Monitoring <= 2.17.0 - Local File Inclusion 漏洞描述 The WP Umbrella: Update Backup Restore & Monitoring plu...
2024年9月27日 11:16
修复3个9.8分漏洞,微软发布12月累积更新
沿袭惯例,微软如期发布了12月的安全更新。更新补丁涉及Windows Media、Microsoft Office、Microsoft PowerShell、Edge浏览器、Windows内核等。补丁包括:26个远程代码执行漏洞21个特权提升漏洞...
2022年3月10日 23:39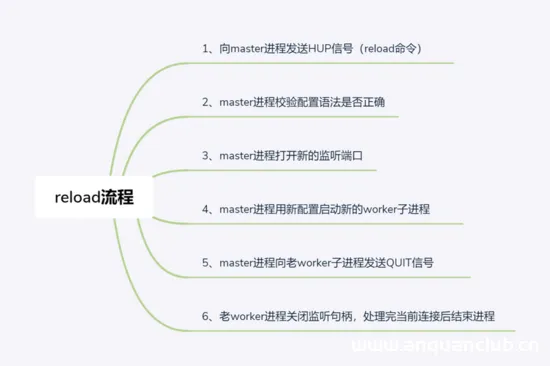
探究Nginx中reload流程的原理真相_nginx
这篇文章主要介绍了探究Nginx中reload流程的原理真相,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 今天这篇文章...
2026年3月27日 11:45
2026年11月17日 11:45
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

