
最新发布第559页
2023开源版企培云学院在线学习考试系统
(演示网址)学员和教师入口:http://jkdz.weisha100.net/账号:tester密码:1 源码优势:(1)不受时间空间的限制:学习时间可控,可随意调配、学习地点更灵活方便(2)学习方式多种多样:...
 2023年10月13日 17:25

CVE-2022-44291: WebTareas 2.4p5 – SQL Injection
漏洞标题 CVE-2022-44291: WebTareas 2.4p5 - SQL Injection 漏洞描述 webTareas 2.4p5 was discovered to contain a SQL injection vulnerability via the id parameter in phasesets.php. PoC...
 2022年1月13日 10:19
CVE-2024-9234: GutenKit <= 2.1.0 - Arbitrary File Upload
漏洞标题 CVE-2024-9234: GutenKit <= 2.1.0 - Arbitrary File Upload 漏洞描述 The GutenKit Page Builder Blocks, Patterns, and Templates for Gutenberg Block Editor plugin for WordPr...
2024年10月4日 22:33CVE-2022-29272: Nagios XI <5.8.5 - Open Redirect
漏洞标题 CVE-2022-29272: Nagios XI <5.8.5 - Open Redirect 漏洞描述 Nagios XI through 5.8.5 contains an open redirect vulnerability in the login function. An attacker can redirec...
2022年1月21日 06:48CVE-2021-25075: WordPress Duplicate Page or Post <1.5.1 - Cross-Site Scripting
漏洞标题 CVE-2021-25075: WordPress Duplicate Page or Post <1.5.1 - Cross-Site Scripting 漏洞描述 WordPress Duplicate Page or Post plugin before 1.5.1 contains a stored cross-sit...
2021年4月1日 11:54CVE-2019-9621: Zimbra Collaboration Suite – SSRF
漏洞标题 CVE-2019-9621: Zimbra Collaboration Suite - SSRF 漏洞描述 Zimbra Collaboration Suite before 8.6 patch 13, 8.7.x before 8.7.11 patch 10, and 8.8.x before 8.8.10 patch 7 or ...
2019年3月12日 16:07Amcrest IP Camera Web Sha1Account1 账号密码泄漏漏洞(CVE-2017-8229)
漏洞标题 Amcrest IP Camera Web Sha1Account1 账号密码泄漏漏洞(CVE-2017-8229) 漏洞描述 Amcrest IP Camera Web是Amcrest公司的一款无线IP摄像头,设备允许未经身份验证的攻击者下载管理凭据...
2017年3月16日 21:17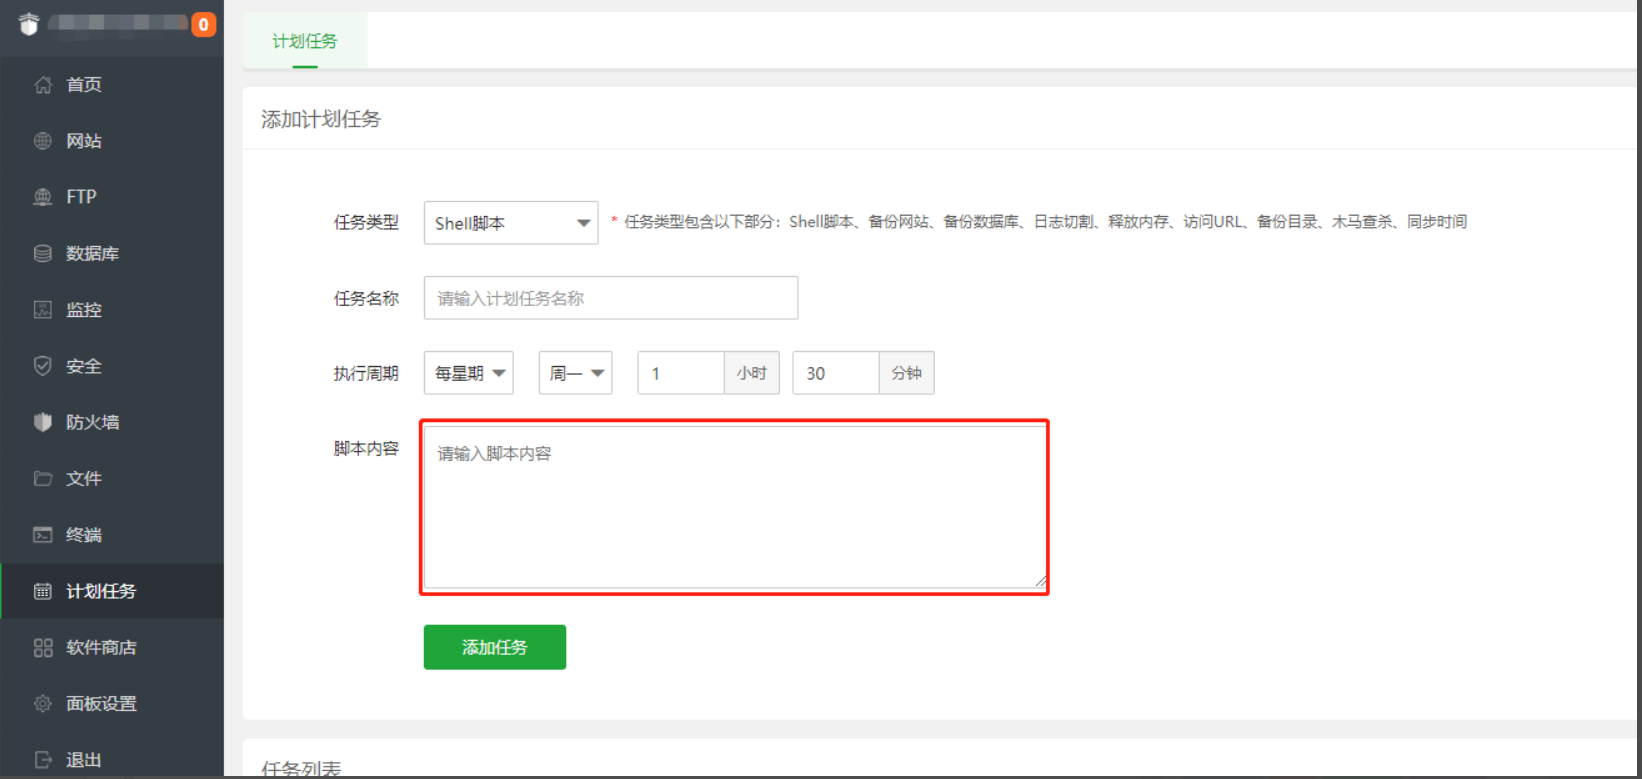
【服务器运维】如何定时清理服务器内的临时图片/日志
问题场景 服务器零时图片太多,怎么定时清理呢 解决方案 命令行 我们可以用一行命令就解决 find /www/wwwroot/qbl -mtime +7 -name '*.png' -exec rm -rf {} \; find后面跟要查找的目录,/www/w...

 2023年1月13日 19:59
CVE-2024-9465: Palo Alto Expedition – SQL Injection
漏洞标题 CVE-2024-9465: Palo Alto Expedition - SQL Injection 漏洞描述 An SQL injection vulnerability in Palo Alto Networks Expedition allows an unauthenticated attacker to reveal E...
2024年6月17日 20:29CVE-2023-33193: Emby Server – Authentication Bypass
漏洞标题 CVE-2023-33193: Emby Server - Authentication Bypass 漏洞描述 Emby Server is a user-installable home media server which stores and organizes a user's media files of vi...
2023年10月4日 10:40CVE-2023-6933: Better Search Replace < 1.4.5 - PHP Object Injection
漏洞标题 CVE-2023-6933: Better Search Replace < 1.4.5 - PHP Object Injection 漏洞描述 The Better Search Replace plugin for WordPress is vulnerable to PHP Object Injection in all...
2023年8月1日 09:40CVE-2019-11248: Debug Endpoint pprof – Exposure Detection
漏洞标题 CVE-2019-11248: Debug Endpoint pprof - Exposure Detection 漏洞描述 The debugging endpoint /debug/pprof is exposed over the unauthenticated Kubelet healthz port. This debug...
2019年10月10日 20:28(CVE-2025-52665) UniFi门禁应用程序配置错误漏洞
漏洞标题 (CVE-2025-52665) UniFi门禁应用程序配置错误漏洞 漏洞描述 (CVE-2025-52665) UniFi门禁应用程序配置错误漏洞 PoC代码 暂无
2025年3月31日 11:32CVE-2023-44812: mooSocial v.3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-44812: mooSocial v.3.1.8 - Cross-Site Scripting 漏洞描述 A cross-site Scripting (XSS) vulnerability in mooSocial v.3.1.8 allows a remote attacker to execute arbit...
2023年5月28日 23:06CVE-2020-35476: OpenTSDB 2.4.0 Remote Code Execution
漏洞标题 CVE-2020-35476: OpenTSDB 2.4.0 Remote Code Execution 漏洞描述 A remote code execution vulnerability occurs in OpenTSDB through 2.4.0 via command injection in the yrange pa...
2020年3月2日 13:57CVE-2014-6271: ShellShock – Remote Code Execution
漏洞标题 CVE-2014-6271: ShellShock - Remote Code Execution 漏洞描述 GNU Bash through 4.3 processes trailing strings after function definitions in the values of environment variable...
2014年12月7日 14:40
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

