
最新发布第560页

CVE-2023-3578: DedeCMS 5.7.109 – Server-Side Request Forgery
漏洞标题 CVE-2023-3578: DedeCMS 5.7.109 - Server-Side Request Forgery 漏洞描述 Manipulation of the rssurl parameter in co_do.php leads to server-side request forgery in DedeCMS ver...
 2023年10月23日 09:38
CVE-2024-6289: WPS Hide Login < 1.9.16.4 - Hidden Login Page Disclosure
漏洞标题 CVE-2024-6289: WPS Hide Login < 1.9.16.4 - Hidden Login Page Disclosure 漏洞描述 The WPS Hide Login WordPress plugin before 1.9.16.4 does not prevent redirects to the l...
2024年2月15日 03:31
使用docker搭建redis主从的方法步骤_docker
这篇文章主要介绍了使用docker搭建redis主从的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一、...
2022年10月27日 20:11CVE-2019-12593: IceWarp Mail Server <=10.4.4 - Local File Inclusion
漏洞标题 CVE-2019-12593: IceWarp Mail Server <=10.4.4 - Local File Inclusion 漏洞描述 IceWarp Mail Server through 10.4.4 is prone to a local file inclusion vulnerability via web...
2019年1月13日 16:23CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass
漏洞标题 CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass 漏洞描述 The POST SMTP Mailer – Email log, Delivery Failure Notifications and Best Mail SMTP ...
2023年9月5日 08:40CVE-2024-41107: Apache CloudStack – SAML Signature Exclusion
漏洞标题 CVE-2024-41107: Apache CloudStack - SAML Signature Exclusion 漏洞描述 The CloudStack SAML authentication (disabled by default) does not enforce signature check. In CloudSt...
2024年11月3日 12:13CVE-2025-6174: WordPress Qwizcards < 3.95 - Cross-Site Scripting (Reflected)
漏洞标题 CVE-2025-6174: WordPress Qwizcards < 3.95 - Cross-Site Scripting (Reflected) 漏洞描述 The WordPress Qwizcards plugin before version 3.95 does not sanitise and escape th...
2025年11月29日 01:17CVE-2022-2174: microweber 1.2.18 – Cross-site Scripting
漏洞标题 CVE-2022-2174: microweber 1.2.18 - Cross-site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository microweber/microweber prior to 1.2.18. PoC代码
2022年4月24日 21:49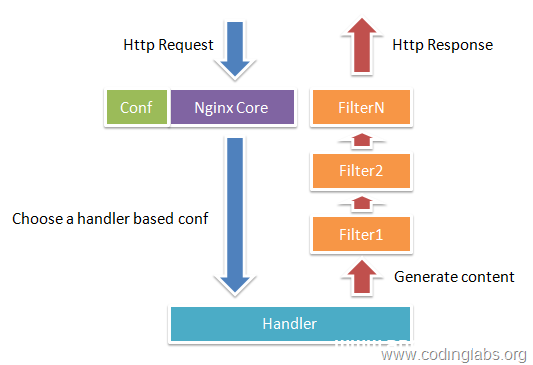
详解Nginx 工作原理_nginx
这篇文章主要介绍了Nginx 工作原理,帮助大家更好的理解和学习nginx,感兴趣的朋友可以了解下 Nginx工作原理 Nginx由内核和模块组成。 Nginx本身做的工作实际很少,当它接到一个HTTP请求时,它...
2023年4月20日 20:40CVE-2019-10717: BlogEngine.NET 3.3.7.0 – Local File Inclusion
漏洞标题 CVE-2019-10717: BlogEngine.NET 3.3.7.0 - Local File Inclusion 漏洞描述 BlogEngine.NET 3.3.7.0 allows /api/filemanager local file inclusion via the path parameter PoC代码
2019年1月13日 07:52
人物 | 悬镜安全宁戈:高山流水遇知音,湖畔筑梦中国心
2022年3月22日,悬镜安全宣布完成B轮融资。三年前,悬镜的CEO子芽,这位未名湖畔的筑梦人,接受了安在的采访,那时的悬镜刚刚完成产品由十年磨一剑的前沿技术研究到商业化落地的打磨实践阶段。...
2022年3月30日 14:54CVE-2024-4956: Sonatype Nexus Repository Manager 3 – Local File Inclusion
漏洞标题 CVE-2024-4956: Sonatype Nexus Repository Manager 3 - Local File Inclusion 漏洞描述 Path Traversal in Sonatype Nexus Repository 3 allows an unauthenticated attacker to read...
2024年5月18日 01:37浅谈Docker run 容器处于created状态问题_docker
这篇文章主要介绍了解决Docker run 容器处于created状态问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在最近遇到的一次问题中,有这样一种现象: 系统有一个测试脚本...
2022年8月9日 21:39CVE-2022-21371: Oracle WebLogic Server Local File Inclusion
漏洞标题 CVE-2022-21371: Oracle WebLogic Server Local File Inclusion 漏洞描述 An easily exploitable local file inclusion vulnerability allows unauthenticated attackers with network...
2022年11月7日 02:46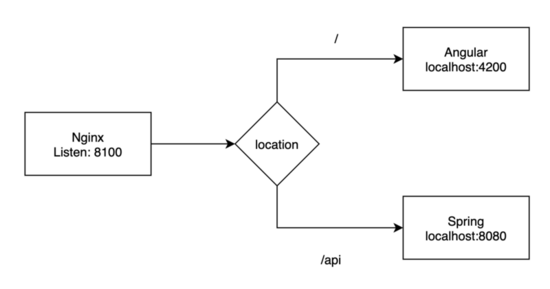
解决Nginx端口冲突的排查方法示例_nginx
这篇文章主要介绍了解决Nginx端口冲突的排查方法示例,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 问题描述 一...
2023年10月5日 20:24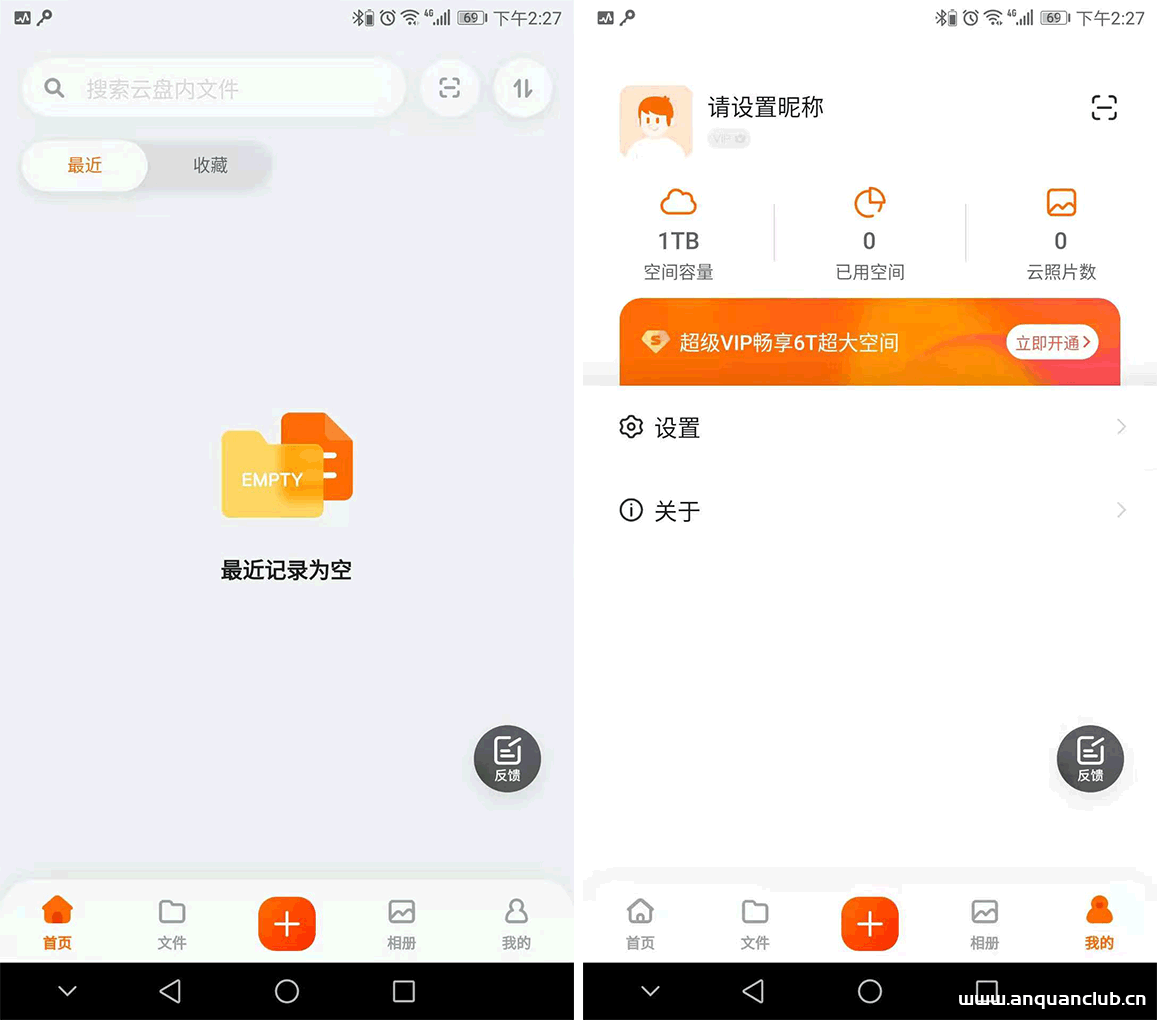
再分享6个可无限激活阿里云盘邀请码,不信你不能激活阿里云盘_云其它
这篇文章主要分享6个可无限激活的阿里云盘邀请码,不信你不能激活阿里云盘,需要的朋友可以参考下 阿里云盘距离上次更新已过去不少时间了,据网友反应已经有部分前期参加“个人种子”活动的用户...
2023年1月31日 20:05
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

