
最新发布第572页

CVE-2020-12832: WordPress Simple File List – Path Traversal
漏洞标题 CVE-2020-12832: WordPress Simple File List - Path Traversal 漏洞描述 Simple File List plugin allows path traversal via file upload, enabling files to be written outside th...
 2020年12月17日 21:04
CVE-2017-12149: Jboss Application Server – Remote Code Execution
漏洞标题 CVE-2017-12149: Jboss Application Server - Remote Code Execution 漏洞描述 Jboss Application Server as shipped with Red Hat Enterprise Application Platform 5.2 is susceptib...
2017年5月17日 10:20Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556)
漏洞标题 Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556) 漏洞描述 在Struts2 WebWork 2.1+ 和 Struts 2 的“altSyntax”功能允许将 OGNL表达式插入到文本字符串中并进行递归处理。这...
2007年8月19日 18:00CVE-2023-49489: KodeExplorer 4.51 – Reflective Cross Site Scripting (XSS)
漏洞标题 CVE-2023-49489: KodeExplorer 4.51 - Reflective Cross Site Scripting (XSS) 漏洞描述 Reflective Cross Site Scripting (XSS) vulnerability in KodExplorer version 4.51, allows ...
2023年1月10日 21:02CVE-2021-25112: WordPress WHMCS Bridge <6.4b - Cross-Site Scripting
漏洞标题 CVE-2021-25112: WordPress WHMCS Bridge <6.4b - Cross-Site Scripting 漏洞描述 WordPress WHMCS Bridge plugin before 6.4b contains a reflected cross-site scripting vulnera...
2021年1月22日 07:35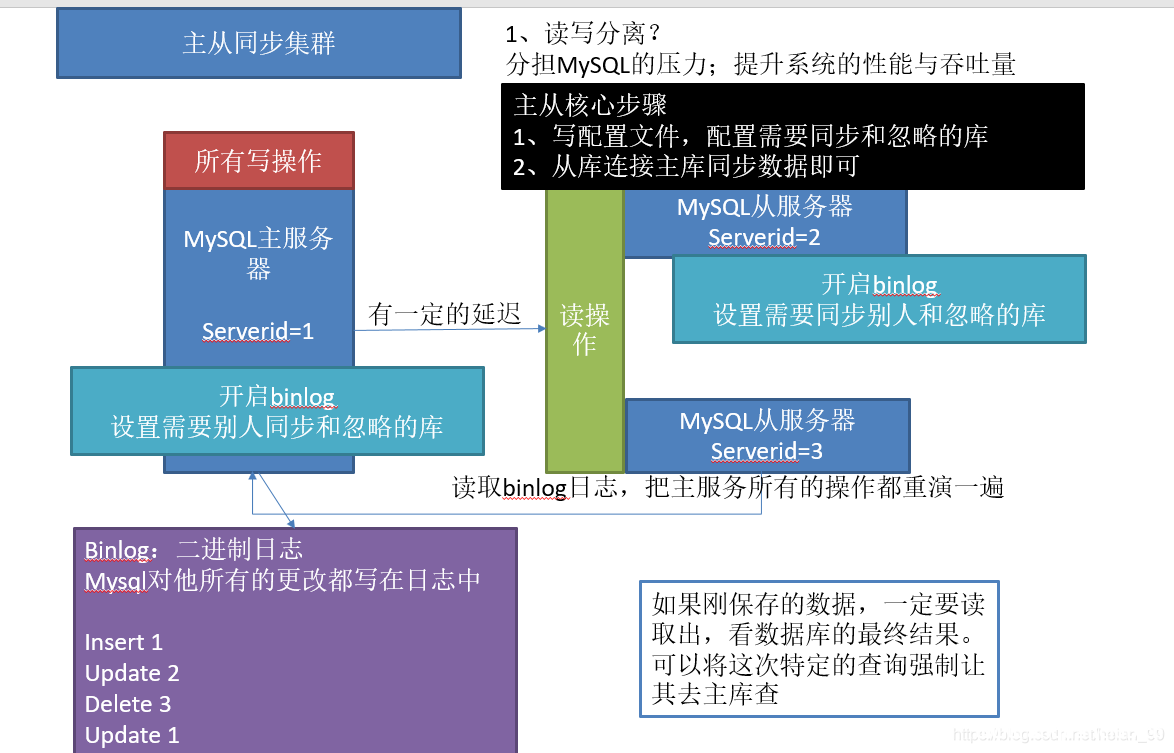
docker实现mysql主从复制的示例代码_docker
Docker它不香吗?即省去了安装Mysql所需要的步骤,有多个容器之间相互资源独立,IP互不冲突,具有一定的参考价值,感兴趣的可以了解一下 目录一、概述1、原理2、实现三、创建Slave实例四、主从配...
2022年6月15日 22:42CVE-2023-26842: ChurchCRM 4.5.3 – Cross-Site Scripting
漏洞标题 CVE-2023-26842: ChurchCRM 4.5.3 - Cross-Site Scripting 漏洞描述 A stored Cross-site scripting (XSS) vulnerability in ChurchCRM 4.5.3 allows remote attackers to inject arbi...
2023年12月2日 05:43CVE-2005-3634: SAP Web Application Server 6.x/7.0 – Open Redirect
漏洞标题 CVE-2005-3634: SAP Web Application Server 6.x/7.0 - Open Redirect 漏洞描述 frameset.htm in the BSP runtime in SAP Web Application Server (WAS) 6.10 through 7.00 allows rem...
2005年6月11日 07:32CVE-2021-24442: WordPress Polls Widget < 1.5.3 - SQL Injection
漏洞标题 CVE-2021-24442: Wordpress Polls Widget < 1.5.3 - SQL Injection 漏洞描述 The Poll, Survey, Questionnaire and Voting system WordPress plugin before 1.5.3 did not sanitise...
2021年4月1日 18:53CVE-2025-23061: Mongoose – NoSQL Injection
漏洞标题 CVE-2025-23061: Mongoose - NoSQL Injection 漏洞描述 NoSQL injection vulnerability in Mongoose < 8.9.5 affecting the populate() function's match option. This vulner...
2025年10月21日 23:00CVE-2021-39312: WordPress True Ranker <2.2.4 - Local File Inclusion
漏洞标题 CVE-2021-39312: WordPress True Ranker <2.2.4 - Local File Inclusion 漏洞描述 WordPress True Ranker before version 2.2.4 allows sensitive configuration files such as wp-...
2021年9月19日 06:17
TamronOS IPTV系统 ping 任意命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 TamronOS IPTV系统 ping 任意命令执行漏洞 TamronOS IPTV/VOD系统是一套基于Linux内核开发的宽带运营商、酒店、学校直播点播一体解决方...
2026年2月13日 12:53CVE-2023-44353: Adobe ColdFusion WDDX Deserialization Gadgets
漏洞标题 CVE-2023-44353: Adobe ColdFusion WDDX Deserialization Gadgets 漏洞描述 Adobe ColdFusion versions 2023.5 (and earlier) and 2021.11 (and earlier) are affected by an Deserial...
2023年6月11日 09:11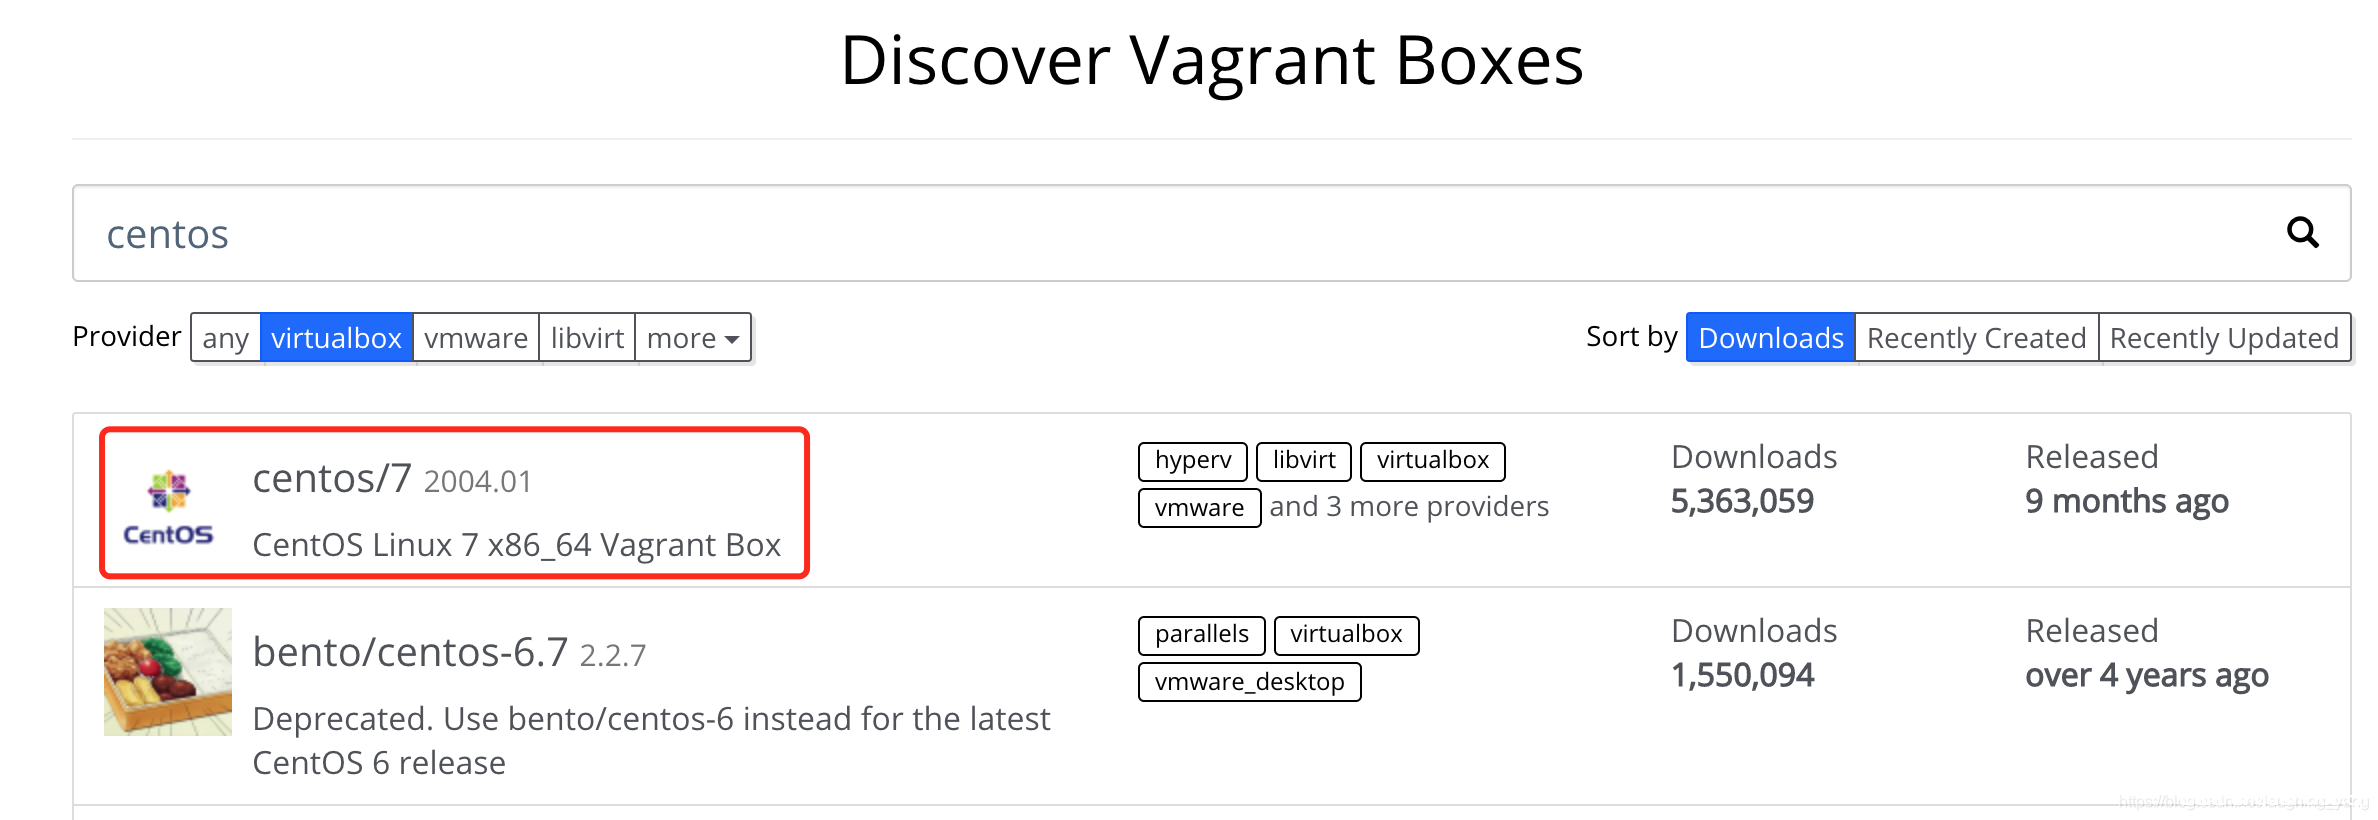
vagrant+virtualBox构建虚拟机的方法_VirtualBox
这篇文章主要介绍了vagrant+virtualBox构建虚拟机,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、介绍 Vagrant是一个构建和管理虚拟机(Virtu...
2022年9月28日 20:35CVE-2024-43971: Sunshine Photo Cart <= 3.2.5 - Reflected Cross-Site Scripting
漏洞标题 CVE-2024-43971: Sunshine Photo Cart <= 3.2.5 - Reflected Cross-Site Scripting 漏洞描述 WP Sunshine Sunshine Photo Cart versions up to 3.2.5 contain a reflected cross-si...
2024年1月2日 02:34
2021年挖矿木马趋势报告
概述 2021年以来,我国加大了整治虚拟货币的力度,陆续出台了相关政策封杀虚拟货币交易平台,后续又发布了《关于整治虚拟货币“挖矿”活动》的通知,重点强调全面梳理排查虚拟货币“挖矿”项目...
2022年3月28日 08:53
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

