
最新发布第572页

CVE-2023-37979: Ninja Forms < 3.6.26 - Cross-Site Scripting
漏洞标题 CVE-2023-37979: Ninja Forms < 3.6.26 - Cross-Site Scripting 漏洞描述 The plugin does not sanitise and escape a parameter before outputting it back in the page, leading ...
 2023年9月16日 11:32
CVE-2021-25099: WordPress GiveWP <2.17.3 - Cross-Site Scripting
漏洞标题 CVE-2021-25099: WordPress GiveWP <2.17.3 - Cross-Site Scripting 漏洞描述 WordPress GiveWP plugin before 2.17.3 contains a cross-site scripting vulnerability. The plugin...
2021年8月25日 14:26CVE-2025-54251: Adobe Experience Manager ≤ 6.5.23.0 – XML Injection
漏洞标题 CVE-2025-54251: Adobe Experience Manager ≤ 6.5.23.0 - XML Injection 漏洞描述 Adobe Experience Manager versions 6.5.23.0 and earlier are affected by an XML Injection vulne...
2025年3月21日 16:42CVE-2022-28219: Zoho ManageEngine ADAudit Plus <7600 - XML Entity Injection/Remote Code Execution
漏洞标题 CVE-2022-28219: Zoho ManageEngine ADAudit Plus <7600 - XML Entity Injection/Remote Code Execution 漏洞描述 Zoho ManageEngine ADAudit Plus before version 7060 is vulnera...
2022年1月7日 14:41
人物 | 悬镜安全宁戈:高山流水遇知音,湖畔筑梦中国心
2022年3月22日,悬镜安全宣布完成B轮融资。三年前,悬镜的CEO子芽,这位未名湖畔的筑梦人,接受了安在的采访,那时的悬镜刚刚完成产品由十年磨一剑的前沿技术研究到商业化落地的打磨实践阶段。...
2022年3月30日 14:54CVE-2019-7315: Genie Access WIP3BVAF IP Camera – Local File Inclusion
漏洞标题 CVE-2019-7315: Genie Access WIP3BVAF IP Camera - Local File Inclusion 漏洞描述 Genie Access WIP3BVAF WISH IP 3MP IR Auto Focus Bullet Camera devices through 3.X are vulner...
2019年7月23日 16:32CVE-2022-0786: WordPress KiviCare <2.3.9 - SQL Injection
漏洞标题 CVE-2022-0786: WordPress KiviCare <2.3.9 - SQL Injection 漏洞描述 WordPress KiviCare plugin before 2.3.9 contains a SQL injection vulnerability. The plugin does not san...
2022年12月15日 19:09CVE-2023-43662: ShokoServer System – Local File Inclusion (LFI)
漏洞标题 CVE-2023-43662: ShokoServer System - Local File Inclusion (LFI) 漏洞描述 ShokoServer is a media server which specializes in organizing anime. In affected versions the `/ap...
2023年3月2日 03:52CVE-2021-3122: NCR Command Center Agent 16.3 – Remote Command Execution
漏洞标题 CVE-2021-3122: NCR Command Center Agent 16.3 - Remote Command Execution 漏洞描述 CMCAgent in NCR Command Center Agent 16.3 on Aloha POS/BOH servers permits the submission ...
2021年5月18日 12:18(CVE-2023-3765) MLflow 绝对路径遍历漏洞
漏洞标题 (CVE-2023-3765) MLflow 绝对路径遍历漏洞 漏洞描述 (CVE-2023-3765) MLflow 绝对路径遍历漏洞 PoC代码 暂无
2023年1月28日 18:22CVE-2025-11749: WordPress AI Engine Plugin – Token Exposure
漏洞标题 CVE-2025-11749: WordPress AI Engine Plugin - Token Exposure 漏洞描述 Unauthenticated sensitive information exposure in AI Engine WordPress plugin <= 3.1.3 exposes beare...
2025年5月3日 12:05
Docker简单入门使用教程_docker
这篇文章主要介绍了Docker简单入门教程,帮助大家开始学习docker容器,感兴趣的朋友可以了解下 前言: Docker 是一个开源的应用容器引擎,让开发者可以打包他们的应用以及依赖包到一个可移植的...
2023年6月13日 20:36(CVE-2025-55748) XWiki配置文件信息泄露漏洞
漏洞标题 (CVE-2025-55748) XWiki配置文件信息泄露漏洞 漏洞描述 (CVE-2025-55748) XWiki配置文件信息泄露漏洞 PoC代码 暂无
2025年9月5日 11:59CVE-2025-52488: DNN (DotNetNuke) – Unicode Path Normalization NTLM Hash Disclosure
漏洞标题 CVE-2025-52488: DNN (DotNetNuke) - Unicode Path Normalization NTLM Hash Disclosure 漏洞描述 DNN (formerly DotNetNuke) is an open-source web content management platform (CM...
2025年7月26日 22:48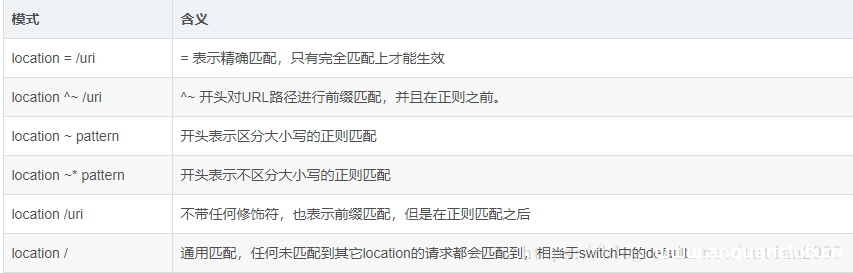
nginx 多个location转发任意请求或访问静态资源文件的实现_nginx
这篇文章主要介绍了nginx 多个location转发任意请求或访问静态资源文件的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起...
2023年2月27日 21:06CVE-2022-22972: VMware Workspace ONE Access/Identity Manager/vRealize Automation – Authentication Bypass
漏洞标题 CVE-2022-22972: VMware Workspace ONE Access/Identity Manager/vRealize Automation - Authentication Bypass 漏洞描述 VMware Workspace ONE Access, Identity Manager and vRealiz...
2022年5月31日 09:44
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

