
最新发布第574页

CVE-2021-20167: Netgear RAX43 1.0.3.96 – Command Injection/Authentication Bypass Buffer Overrun
漏洞标题 CVE-2021-20167: Netgear RAX43 1.0.3.96 - Command Injection/Authentication Bypass Buffer Overrun 漏洞描述 Netgear RAX43 version 1.0.3.96 contains a command injection and au...
 2021年8月25日 21:29
CVE-2021-25120: Easy Social Feed < 6.2.7 - Cross-Site Scripting
漏洞标题 CVE-2021-25120: Easy Social Feed < 6.2.7 - Cross-Site Scripting 漏洞描述 Easy Social Feed < 6.2.7 is susceptible to reflected cross-site scripting because the plugin...
2021年1月31日 23:07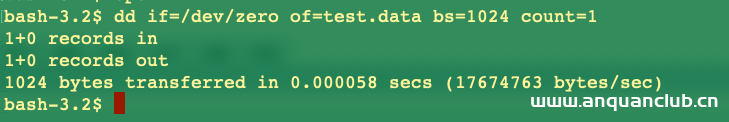
简单了解linux终端创建文件的2种常用方法_Linux
这篇文章主要介绍了简单了解linux终端创建文件的2种常用方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 我们都知道可以用mkdir命令创...
2023年11月19日 20:11
bugbounty技巧聚合20211020
漏洞报告 【U.S. Dept Of Defense】反射xss http://hackerone.com/reports/923864 【U.S. Dept Of Defense】phpinfo() disclosure info http://hackerone.com/reports/804809 挖洞技巧 How I Es...
2022年4月1日 18:36
云服务器宝塔面板的安装图文教程详解_服务器其它
这篇文章主要介绍了云服务器宝塔面板的安装教程,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 目录0x01、安装宝塔面板0x02、开启服务器端口0x03、打开浏览...
2024年5月1日 21:29CentOS Web Panel index.php 远程命令执行漏洞 (CVE-2022-44877)
漏洞标题 CentOS Web Panel index.php 远程命令执行漏洞 (CVE-2022-44877) 漏洞描述 CentOS Web Panel(CWP)是Control Web Panel社区的一款免费的虚拟主机控制面板。Centos Web Panel 7v0.9.8....
2022年6月20日 21:01CVE-2021-35064: Kramer VIAware – Privilege Escalation and Remote Code Execution
漏洞标题 CVE-2021-35064: Kramer VIAware - Privilege Escalation and Remote Code Execution 漏洞描述 Kramer VIAware, all tested versions, allow privilege escalation and remote code ex...
2021年2月6日 09:44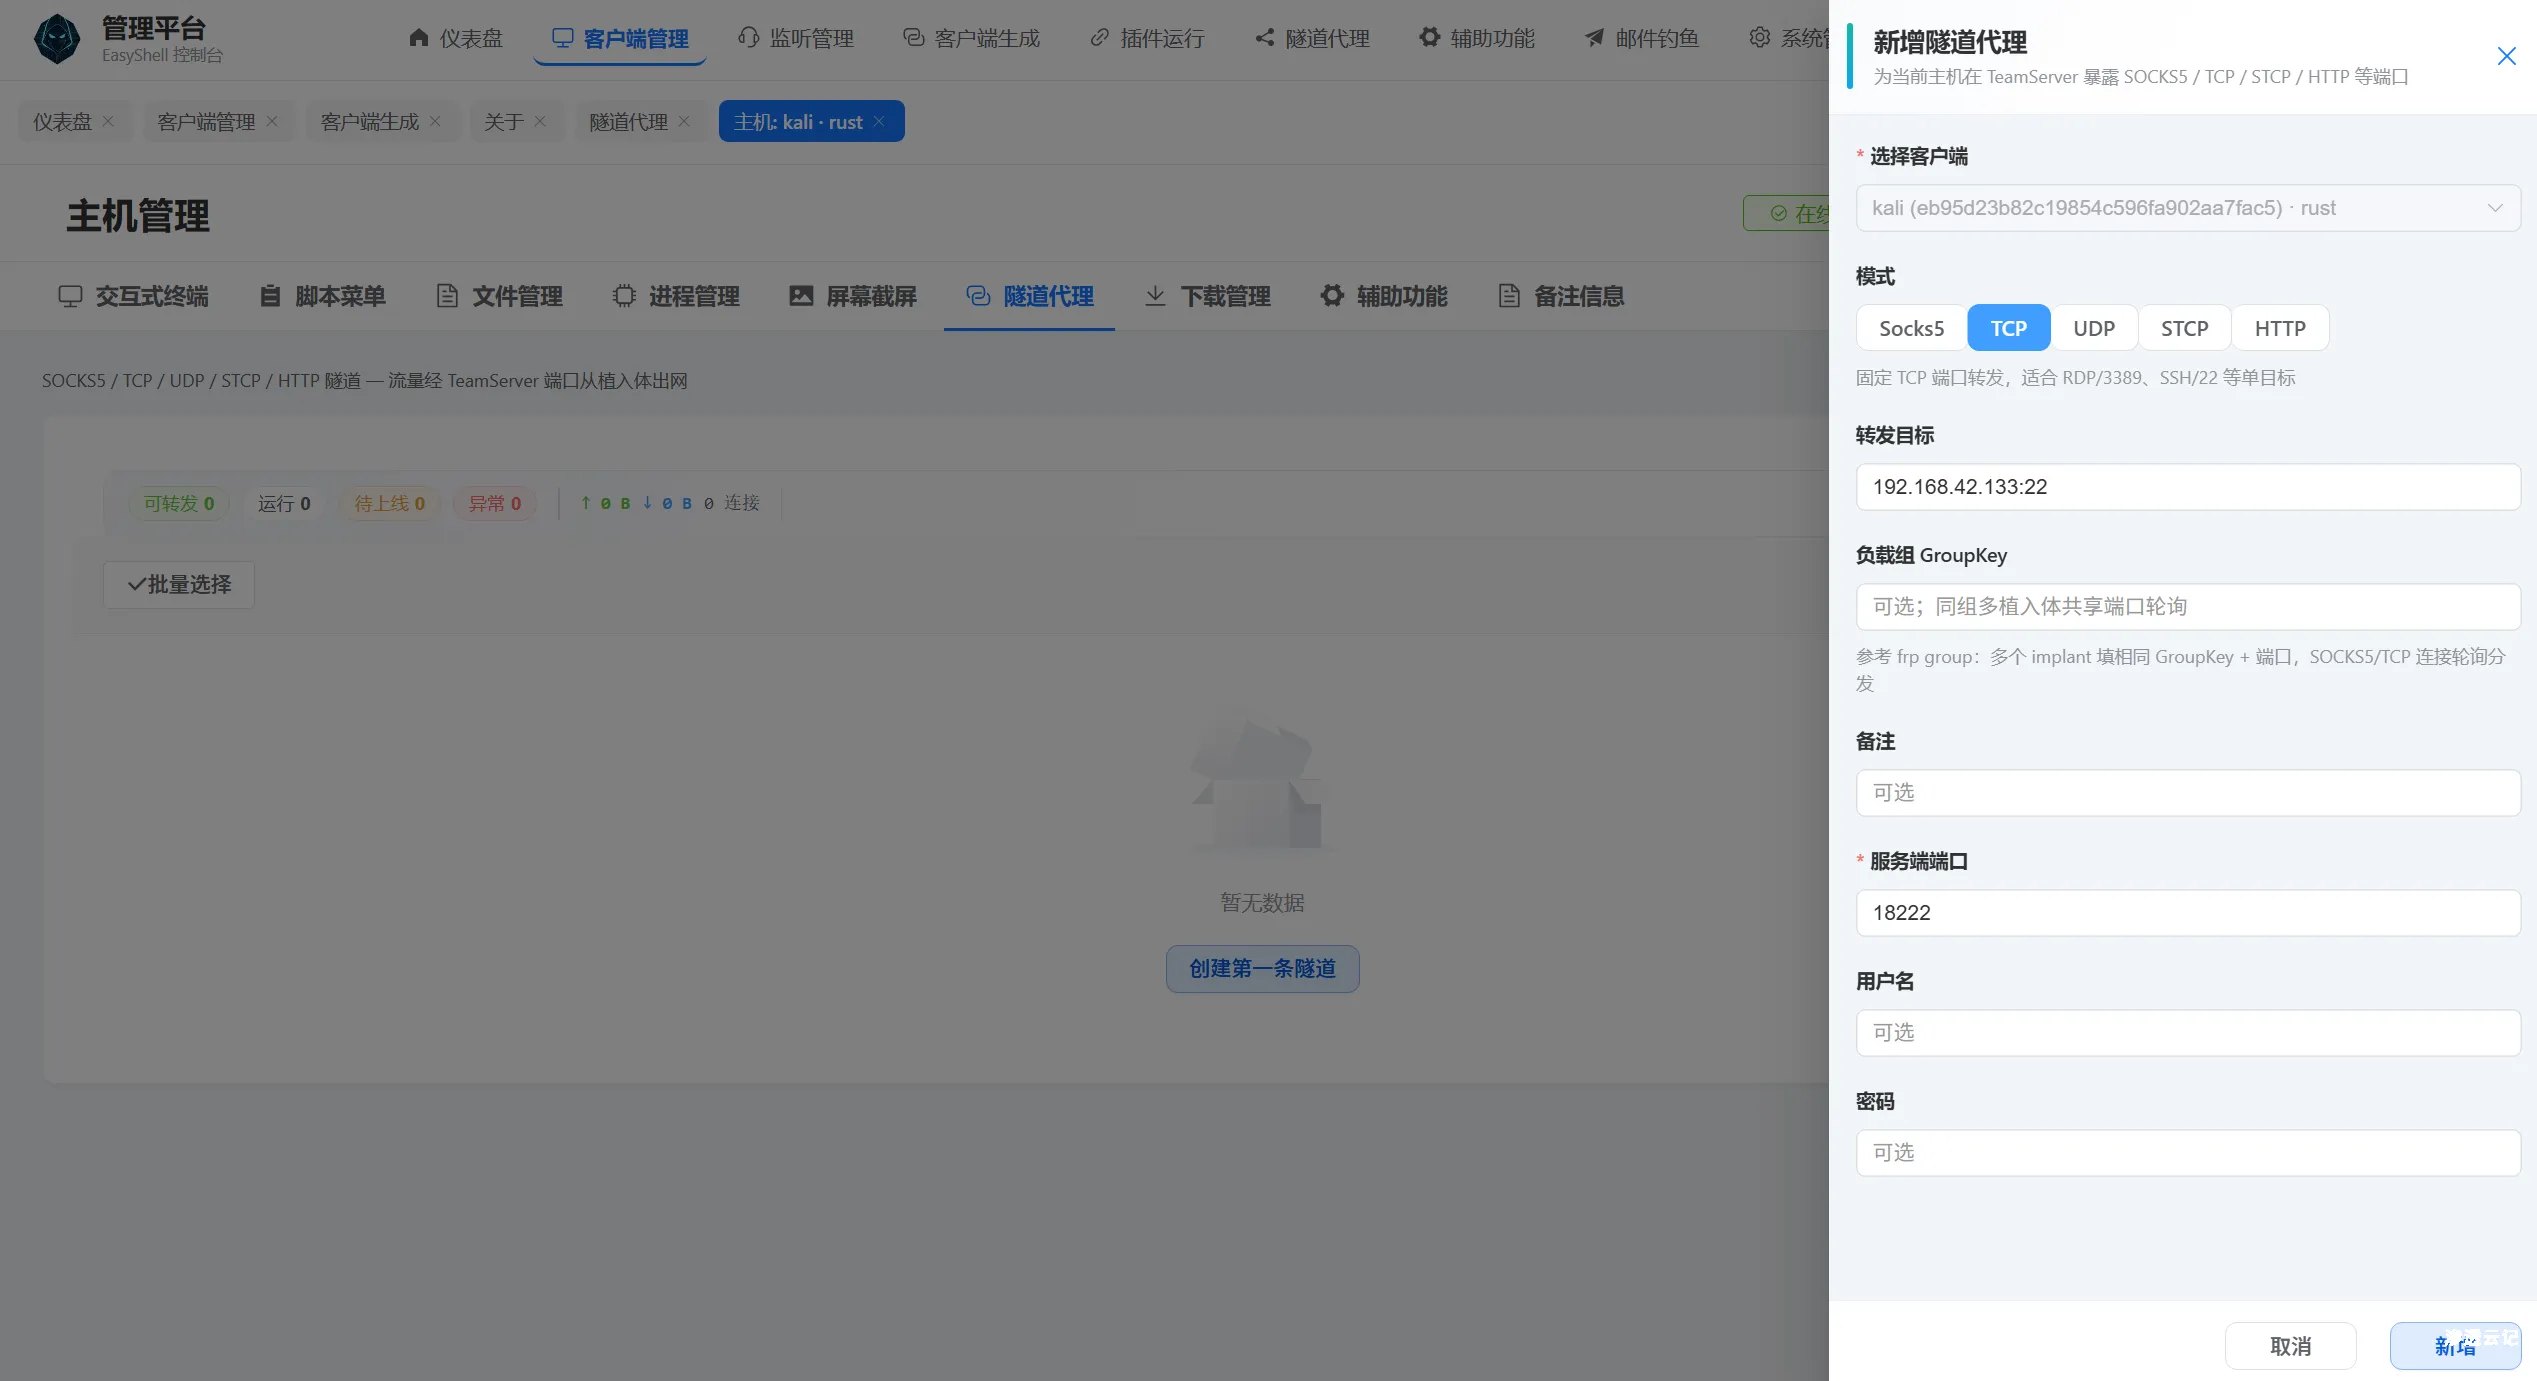
【工具更新】EasyShell v2.7 版本更新,新增tcp udp等端口转发协议,支持稳定实现ssh、rdp等协议的稳定连接
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复菜单标签刷新空白页面的bug 修复文件管理无法修改时间的bug 新增tcp stcp udp等协议隧道代理功能,支持rdp、ssh等...

 2026年8月16日 20:18
主流安全设备- 关键信息基础设施安全保护 – hvv面试题
hvv的安全工具 防火墙功能介绍 基于网络感知进行安全防护:IP地址、端口、时间等基于身份感知进行安全防护:微博、人人、阿里旺旺、本地域账户等基于应用感知进行安全防护:迅雷、爱奇艺、Skype等...
2022年7月2日 15:45CVE-2024-2928: MLflow < 2.11.3 - Path Traversal
漏洞标题 CVE-2024-2928: MLflow < 2.11.3 - Path Traversal 漏洞描述 MLflow versions prior to 2.11.3 are vulnerable to a Path Traversal attack due to improper URI fragment parsing....
2024年7月6日 15:15CVE-2014-4536: Infusionsoft Gravity Forms Add-on < 1.5.7 - Cross-Site Scripting
漏洞标题 CVE-2014-4536: Infusionsoft Gravity Forms Add-on < 1.5.7 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in tests/notAuto_test_ContactServ...
2014年3月28日 02:34CVE-2022-42094: Backdrop CMS version 1.23.0 – Stored Cross Site Scripting
漏洞标题 CVE-2022-42094: Backdrop CMS version 1.23.0 - Stored Cross Site Scripting 漏洞描述 Backdrop CMS version 1.23.0 was discovered to contain a stored cross-site scripting (XSS...
2022年2月28日 10:56CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting
漏洞标题 CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.8 is susceptible to cros...
2023年10月16日 05:45Docker默认网段修改实现方法解析_docker
这篇文章主要介绍了Docker默认网段修改实现方法解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 背景 公司的服务器全部都是购买的阿里...
2023年1月2日 21:22CVE-2023-43261: Milesight Routers – Information Disclosure
漏洞标题 CVE-2023-43261: Milesight Routers - Information Disclosure 漏洞描述 A critical security vulnerability has been identified in Milesight Industrial Cellular Routers, comprom...
2023年6月2日 22:56Casdoor 1.13.0-SQL注入(CVE-2022-24124)
漏洞标题 Casdoor 1.13.0-SQL注入(CVE-2022-24124) 漏洞描述 Casdoor 是一个基于 OAuth 2.0 / OIDC 的 UI 优先集中认证 / 单点登录 (SSO) 平台。该平台存在sql注入漏洞 PoC代码 暂无
2022年6月15日 02:33
2026年10月23日 11:45
2026年10月22日 11:46
2026年10月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

