
最新发布第578页

CVE-2017-7921: Hikvision – Authentication Bypass
漏洞标题 CVE-2017-7921: Hikvision - Authentication Bypass 漏洞描述 Hikvision DS-2CD2xx2F-I Series V5.2.0 build 140721 to V5.4.0 build 160530, DS-2CD2xx0F-I Series V5.2.0 build 1407...
 2017年6月27日 11:22
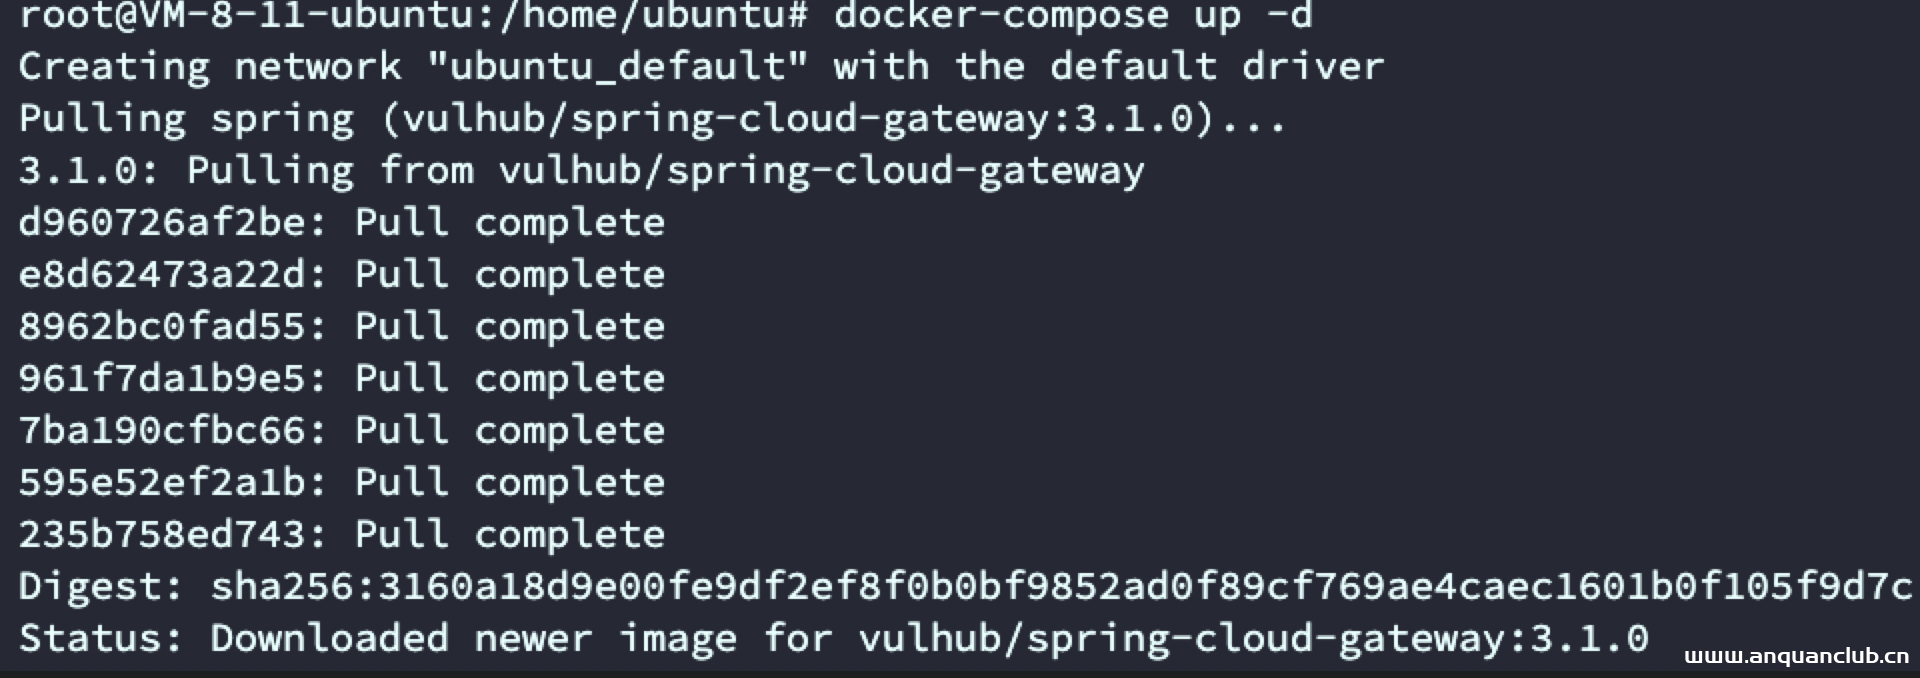
Spring_Cloud_Gateway_Actuator_API_SpEL表达式注入命令执行(CVE-2022-22947)
虽然现在发有点像炒冷饭?不过前几天太忙了 没时间看 既然复现了就记录一下吧 一、环境搭建 http://github.com/vulhub/vulhub/tree/master/spring/CVE-2022-22947 docker-compose up -d 二、漏...
2022年3月10日 23:39CVE-2017-9288: WordPress Raygun4WP <=1.8.0 - Cross-Site Scripting
漏洞标题 CVE-2017-9288: WordPress Raygun4WP <=1.8.0 - Cross-Site Scripting 漏洞描述 WordPress Raygun4WP 1.8.0 contains a reflected cross-site scripting vulnerability via sendtes...
2017年8月5日 00:37
docker下载镜像太慢的解决方案_docker
这篇文章主要介绍了docker下载镜像太慢的解决方案,具体操作步骤很详细也很简单,有遇到相同问题但是不知道如何解决的同学可以尝试下 docker下载镜像卡死或太慢 找了网上很多方法,使用镜像中国...
2022年9月2日 20:40CVE-2015-1635: Microsoft Windows ‘HTTP.sys’ – Remote Code Execution
漏洞标题 CVE-2015-1635: Microsoft Windows 'HTTP.sys' - Remote Code Execution 漏洞描述 HTTP.sys in Microsoft Windows 7 SP1, Windows Server 2008 R2 SP1, Windows 8, Windows ...
2015年12月6日 11:24CVE-2022-0169: Photo Gallery by 10Web < 1.6.0 - SQL Injection
漏洞标题 CVE-2022-0169: Photo Gallery by 10Web < 1.6.0 - SQL Injection 漏洞描述 The Photo Gallery by 10Web WordPress plugin before 1.6.0 does not validate and escape the bwg_tag...
2022年5月1日 18:32CVE-2022-28219: Zoho ManageEngine ADAudit Plus <7600 - XML Entity Injection/Remote Code Execution
漏洞标题 CVE-2022-28219: Zoho ManageEngine ADAudit Plus <7600 - XML Entity Injection/Remote Code Execution 漏洞描述 Zoho ManageEngine ADAudit Plus before version 7060 is vulnera...
2022年4月25日 10:59CVE-2018-8719: WordPress WP Security Audit Log 3.1.1 – Information Disclosure
漏洞标题 CVE-2018-8719: WordPress WP Security Audit Log 3.1.1 - Information Disclosure 漏洞描述 WordPress WP Security Audit Log 3.1.1 plugin is susceptible to information disclosur...
2018年4月4日 23:02CVE-2023-27640: PrestaShop tshirtecommerce – Directory Traversal
漏洞标题 CVE-2023-27640: PrestaShop tshirtecommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年2月1日 12:44CVE-2024-36837: CRMEB开源电商系统 /api/products SQL注入漏洞(CVE-2024-36837)
漏洞标题 CVE-2024-36837: CRMEB开源电商系统 /api/products SQL注入漏洞(CVE-2024-36837) 漏洞描述 该漏洞可以通过请求api的路径接口来进行SQL注入,进而可能导致敏感信息泄露,该注入可暴露后...
2024年12月28日 09:55CVE-2019-10405: Jenkins <=2.196 - Cookie Exposure
漏洞标题 CVE-2019-10405: Jenkins <=2.196 - Cookie Exposure 漏洞描述 Jenkins through 2.196, LTS 2.176.3 and earlier prints the value of the cookie on the /whoAmI/ URL despite it ...
2019年4月23日 16:11CVE-2024-8425: WooCommerce Ultimate Gift Card ≤ 2.6.0 – Arbitrary File Upload
漏洞标题 CVE-2024-8425: WooCommerce Ultimate Gift Card ≤ 2.6.0 - Arbitrary File Upload 漏洞描述 The WooCommerce Ultimate Gift Card plugin for WordPress is vulnerable to arbitrary ...
2024年3月20日 20:43CVE-2023-4596: WordPress Plugin Forminator 1.24.6 – Arbitrary File Upload
漏洞标题 CVE-2023-4596: WordPress Plugin Forminator 1.24.6 - Arbitrary File Upload 漏洞描述 The Forminator plugin for WordPress is vulnerable to arbitrary file uploads due to file ...
2023年7月13日 00:08CVE-2023-39650: PrestaShop Theme Volty CMS Blog – SQL Injection
漏洞标题 CVE-2023-39650: PrestaShop Theme Volty CMS Blog - SQL Injection 漏洞描述 In the module 'Theme Volty CMS Blog' (tvcmsblog) up to versions 4.0.1 from Theme Volty f...
2023年4月7日 11:07CVE-2022-23544: MeterSphere < 2.5.0 SSRF
漏洞标题 CVE-2022-23544: MeterSphere < 2.5.0 SSRF 漏洞描述 MeterSphere is a one-stop open source continuous testing platform, covering test management, interface testing, UI tes...
2022年3月12日 21:18CVE-2021-24891: WordPress Elementor Website Builder <3.1.4 - Cross-Site Scripting
漏洞标题 CVE-2021-24891: WordPress Elementor Website Builder <3.1.4 - Cross-Site Scripting 漏洞描述 WordPress Elementor Website Builder plugin before 3.1.4 contains a DOM cross-...
2021年8月24日 22:29
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

