
最新发布第580页
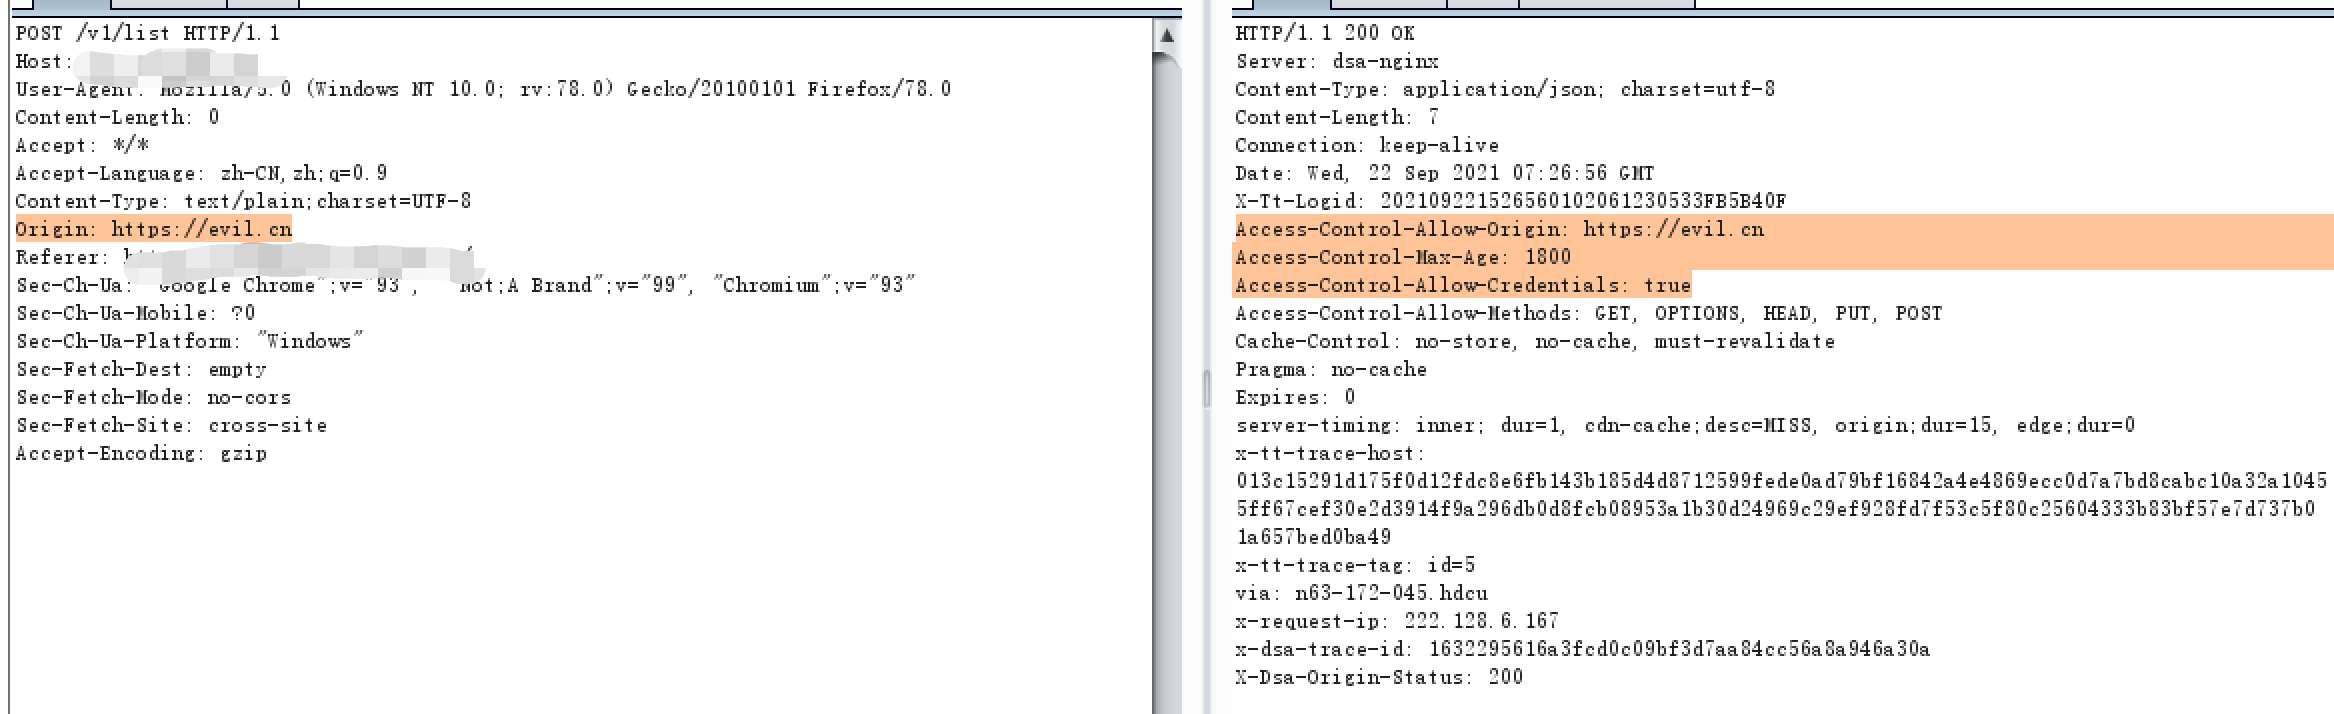
web漏洞挖掘指南-前端跨域漏洞
web漏洞挖掘指南 前端跨域漏洞 一、何为跨域 1.设想一种场景,一个恶意网站上嵌入了一个iframe标签去加载银行的登陆页面,高度和宽度的设置和真实的银行官网一样,当用户访问恶意网站并登录时,...
 2022年3月10日 23:37

CVE-2024-33113: D-LINK DIR-845L bsc_sms_inbox.php file – Information Disclosure
漏洞标题 CVE-2024-33113: D-LINK DIR-845L bsc_sms_inbox.php file - Information Disclosure 漏洞描述 D-LINK DIR-845L <=v1.01KRb03 is vulnerable to Information disclosurey via bsc_s...
2024年8月26日 09:29
docker下的 redis 之持久化存储详解_docker
这篇文章主要介绍了docker下的 redis 之持久化存储详解,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 本章节开始 我们在docker下 进行 spring Boot项目操作redis 准备工作...
2023年1月3日 21:22CVE-2022-23544: MeterSphere < 2.5.0 SSRF
漏洞标题 CVE-2022-23544: MeterSphere < 2.5.0 SSRF 漏洞描述 MeterSphere is a one-stop open source continuous testing platform, covering test management, interface testing, UI tes...
2022年1月27日 19:00
整合一下第十七期提到的弱口令规则
对十七期提到的弱口令规则,对于涉及到域名或公司的提取出来,写了个脚本一键梭哈。 如果常规的top字典没有用,可以尝试跑一下这个。 http://github.com/fcre1938/PwdBUD 已完成的规则: 域名+工...
2022年3月10日 23:32
研究人员在Google Play商店发现新的银行木马
移动威胁检测与预防公司ThreatFabric新近发现了一种新的Android银行木马Xenomorph,该木马通过官方Google Play商店分发,目前安装量已超过50000次。该银行木马针对56家欧洲银行,目的是从其客户...
2022年3月10日 23:40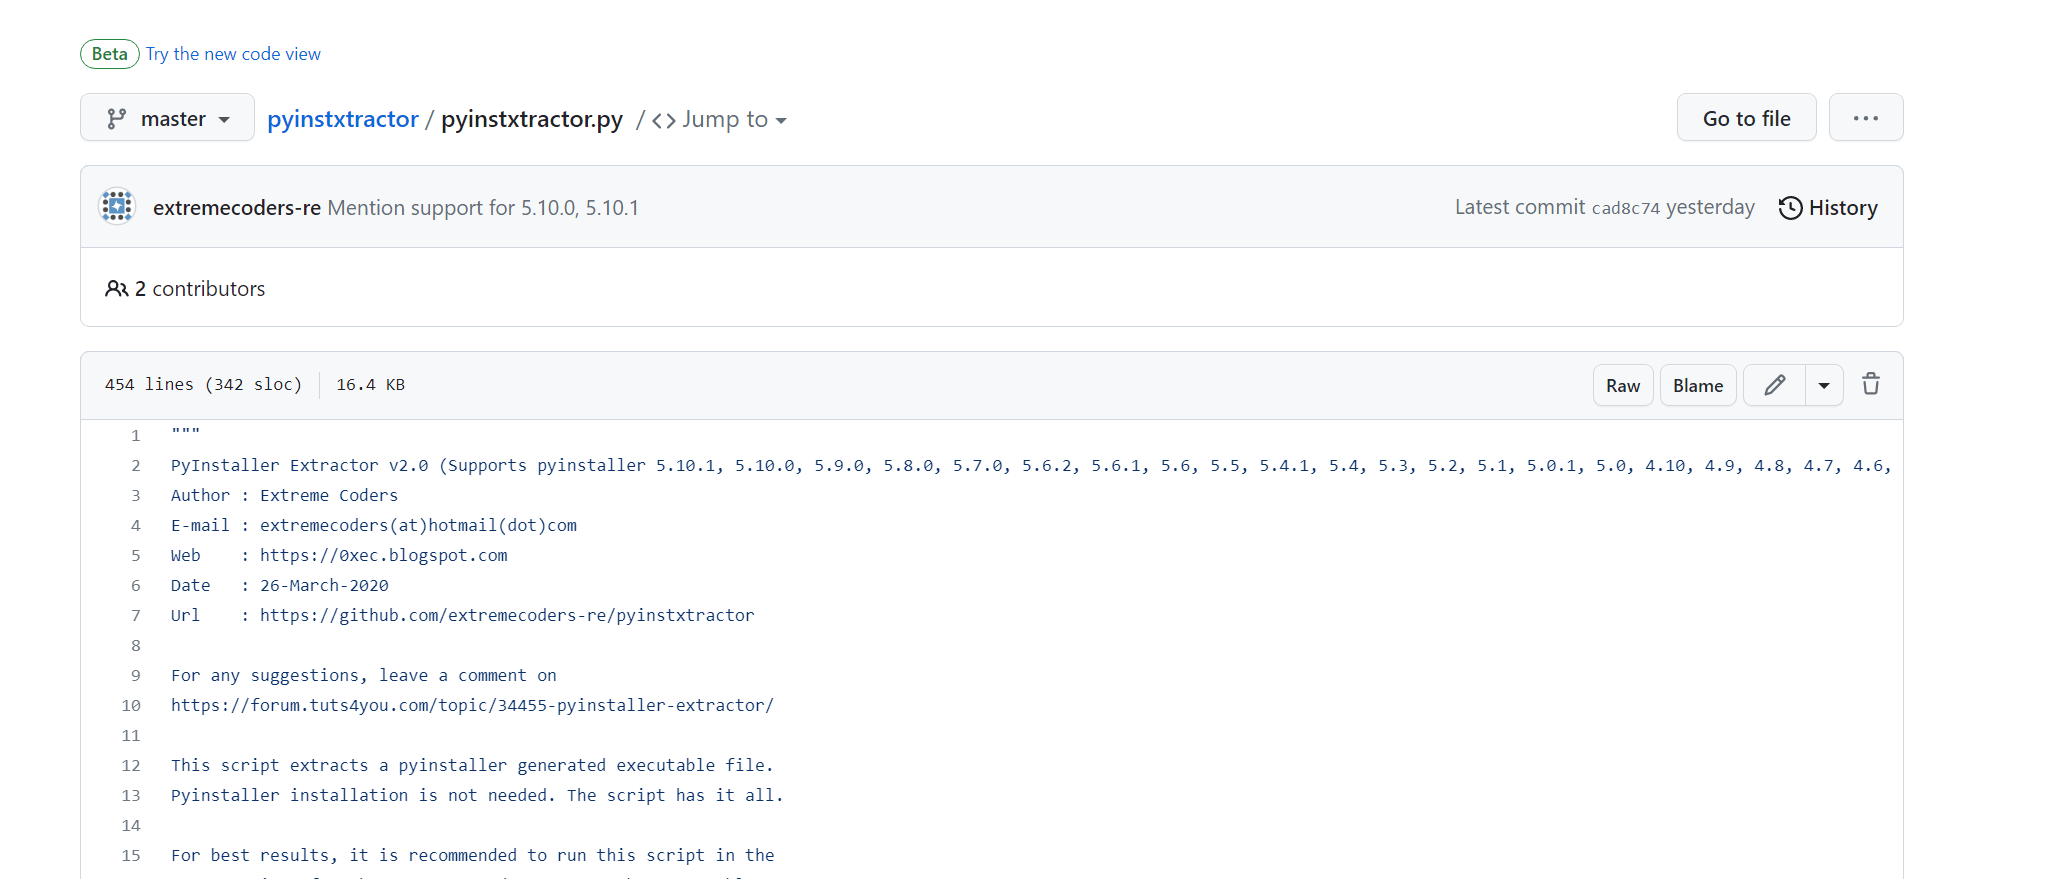
Python反编译pyinstaller打包的exe文件 (未加密篇)
前言 该篇文章只是用来作为自己的笔记小计,并没有很详细的书写各种过程,如果想要仔细学习的可以参考文末的教程 反编译工具 这里直接使用pyinstxtractor,项目地址:http://github.com/extreme...

 2023年5月8日 20:58
CVE-2021-24917: WordPress WPS Hide Login <1.9.1 - Information Disclosure
漏洞标题 CVE-2021-24917: WordPress WPS Hide Login <1.9.1 - Information Disclosure 漏洞描述 WordPress WPS Hide Login plugin before 1.9.1 is susceptible to incorrect authorization...
2021年12月19日 13:12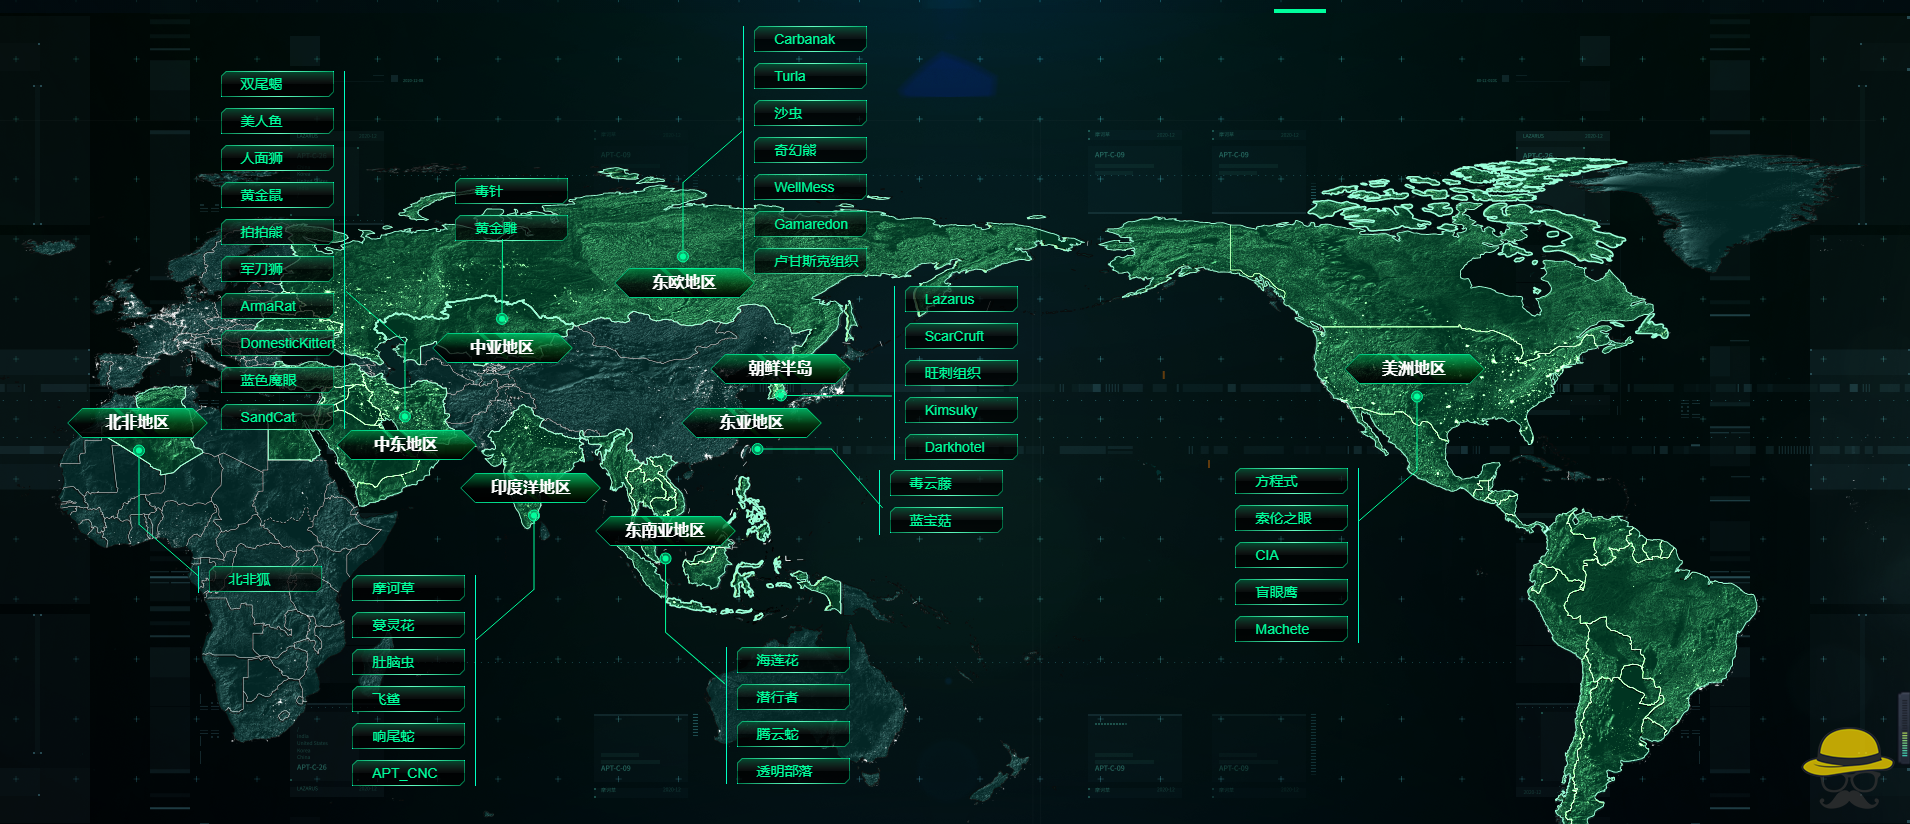
全球APT组织相关威胁情报
情报来源 360威胁情报中心 APT全景雷达 http://apt.360.net/ 安恒威胁情报中心 APT组织分布全景图 http://ti.dbappsecurity.com.cn/apt/map 相关APT组织信息 APT(Advanced Persisten...
2023年12月2日 15:21
dockerfile中ENTRYPOINT与CMD的结合使用及区别_docker
这篇文章主要介绍了dockerfile中ENTRYPOINT与CMD的结合使用,大家都知道CMD 与 ENTRYPOINT都是用于指定启动容器执行的命令,那么他们俩有什么区别呢,本文给大家详细介绍,需要的朋友可以参考下...
2022年6月17日 09:59CVE-2023-3844: MooDating 1.2 – Cross-Site Scripting
漏洞标题 CVE-2023-3844: MooDating 1.2 - Cross-Site Scripting 漏洞描述 A vulnerability was found in mooSocial mooDating 1.2. It has been declared as problematic. Affected by this vu...
2023年11月27日 16:37CVE-2021-25065: Smash Balloon Social Post Feed < 4.1.1 - Authenticated Reflected Cross-Site Scripting
漏洞标题 CVE-2021-25065: Smash Balloon Social Post Feed < 4.1.1 - Authenticated Reflected Cross-Site Scripting 漏洞描述 The plugin was affected by a reflected XSS in custom-face...
2021年12月30日 06:21CVE-2018-19439: Oracle Secure Global Desktop Administration Console 4.4 – Cross-Site Scripting
漏洞标题 CVE-2018-19439: Oracle Secure Global Desktop Administration Console 4.4 - Cross-Site Scripting 漏洞描述 Oracle Secure Global Desktop Administration Console 4.4 contains a ...
2018年6月7日 15:04CVE-2025-34035: EnGenius EnShare IoT Gigabit Cloud Service 1.4.11 Root Remote Code Execution
漏洞标题 CVE-2025-34035: EnGenius EnShare IoT Gigabit Cloud Service 1.4.11 Root Remote Code Execution 漏洞描述 An OS command injection vulnerability exists in EnGenius EnShare Clou...
2025年1月6日 20:24CVE-2025-29925: XWiki REST API – Private Pages Disclosure
漏洞标题 CVE-2025-29925: XWiki REST API - Private Pages Disclosure 漏洞描述 A vulnerability in XWiki's REST API allows unauthenticated users to access information about privat...
2025年2月6日 22:10CVE-2021-37415: Zoho ManageEngine ServiceDesk Plus – Authentication Bypass
漏洞标题 CVE-2021-37415: Zoho ManageEngine ServiceDesk Plus - Authentication Bypass 漏洞描述 Zoho ManageEngine ServiceDesk Plus before 11302 is vulnerable to authentication bypass ...
2021年3月29日 18:06
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

