
最新发布第582页
iKuai路由器 SQL注入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 iKuai路由器 SQL注入漏洞 爱快路由器支持多LAN接入,通过划分不同的LAN进行网络配置,可以提升内网安全性,同时支持内网VLAN。双线路由端...
 2026年2月13日 12:53

CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution
漏洞标题 CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution 漏洞描述 WordPress VR Calendar plugin through 2.3.2 is susceptible to remote code execution. The pl...
2022年6月28日 14:27
¥Swagger REST API 信息泄露利用工具¥
http://github.com/lijiejie/swagger-exp 这是一个 Swagger REST API 信息泄露利用工具。 主要功能有: 遍历所有API接口,自动填充参数 尝试 GET / POST 所有接口,返回 Response Code / Conten...
2022年3月10日 23:33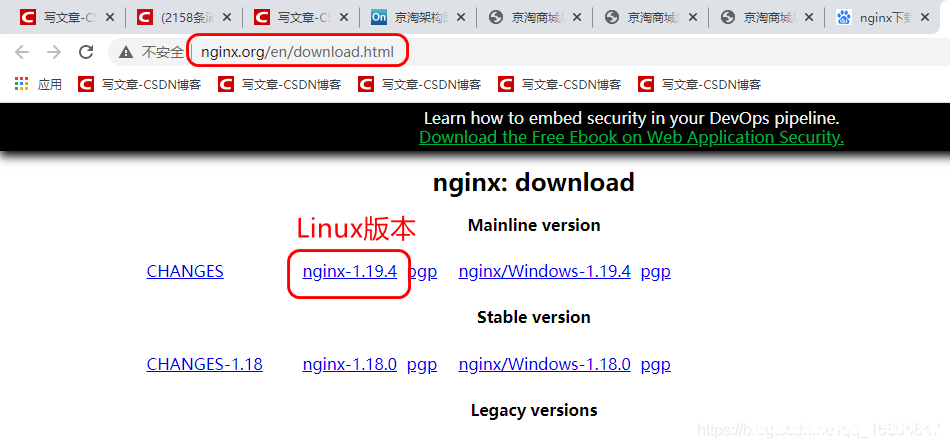
Linux安装Nginx步骤详解_nginx
这篇文章主要介绍了Linux安装Nginx步骤,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1. Nginx安装步骤 1.1 官网介绍 http://nginx.org/en/down...
2023年2月22日 20:49
使ApacheBench支持multi-url的方法_Linux
这篇文章主要介绍了使ApacheBench支持multi-url的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 由于标准的ab只支持对单个uri进行压测,不...
2022年11月2日 20:10CVE-2022-4060: WordPress User Post Gallery <=2.19 - Remote Code Execution
漏洞标题 CVE-2022-4060: WordPress User Post Gallery <=2.19 - Remote Code Execution 漏洞描述 WordPress User Post Gallery plugin through 2.19 is susceptible to remote code executi...
2022年4月18日 19:09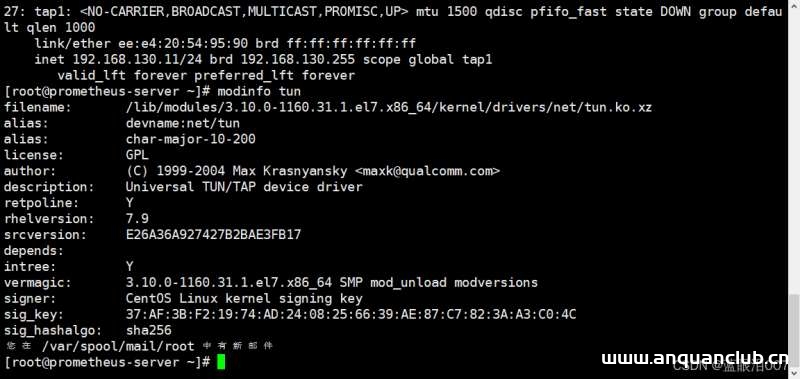
centos7.6批量增加修改删除虚拟网卡操作介绍_Linux
大家好,本篇文章主要讲的是centos7.6批量增加修改删除虚拟网卡操作介绍,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下 1 确认内核是否有tun模块 modinfo tun modprobe tun lsmod |...
2022年6月15日 08:45CVE-2022-1595: WordPress HC Custom WP-Admin URL <=1.4 - Admin Login URL Disclosure
漏洞标题 CVE-2022-1595: WordPress HC Custom WP-Admin URL <=1.4 - Admin Login URL Disclosure 漏洞描述 The HC Custom WP-Admin URL WordPress plugin through 1.4 leaks the secret log...
2022年3月15日 00:26CVE-2025-23061: Mongoose – NoSQL Injection
漏洞标题 CVE-2025-23061: Mongoose - NoSQL Injection 漏洞描述 NoSQL injection vulnerability in Mongoose < 8.9.5 affecting the populate() function's match option. This vulner...
2025年8月2日 03:07CVE-2022-0658: CommonsBooking < 2.6.8 - SQL Injection
漏洞标题 CVE-2022-0658: CommonsBooking < 2.6.8 - SQL Injection 漏洞描述 The plugin does not sanitise and escape the location parameter of the calendar_data AJAX action (availabl...
2022年12月23日 22:1174cms – ajax_street.php ‘key’ SQL注入(CVE-2020-22211)
漏洞标题 74cms - ajax_street.php 'key' SQL注入(CVE-2020-22211) 漏洞描述 SQL注入在74cms 3.2.0通过关键参数加/ajax_street.php PoC代码 暂无
2020年9月12日 00:59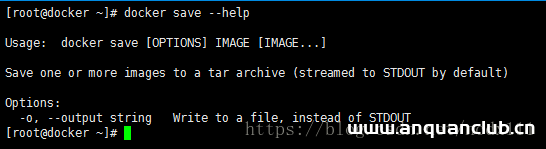
Docker镜像的导入导出代码实例_docker
这篇文章主要介绍了Docker镜像的导入导出代码实例,本文实例讲解的很透彻很明了,有需要的同学可以参考下 Docker镜像的导入导出 本文介绍Docker镜像的导入导出,用于迁移、备份、升级等场景,准...
2022年9月1日 21:13CVE-2019-1653: Cisco Small Business WAN VPN Routers – Sensitive Information Disclosure
漏洞标题 CVE-2019-1653: Cisco Small Business WAN VPN Routers - Sensitive Information Disclosure 漏洞描述 Cisco Small Business RV320 and RV325 Dual Gigabit WAN VPN Routers could all...
2019年10月27日 14:50CVE-2025-47445: WordPress Eventin (Themewinter) ≤ 4.0.26 – Arbitrary File Download
漏洞标题 CVE-2025-47445: WordPress Eventin (Themewinter) ≤ 4.0.26 - Arbitrary File Download 漏洞描述 Themewinter Eventin contains a path traversal caused by relative path manipula...
2025年5月20日 03:07Bazarr static 文件读取漏洞(CVE-2024-40348)
漏洞标题 Bazarr static 文件读取漏洞(CVE-2024-40348) 漏洞描述 Bazarr 是 Sonarr 和 Radarr 的配套应用程序,可以根据您的要求管理和下载字幕。Bazaar v1.4.3中的static组件存在一个漏洞,...
2024年8月10日 13:51CVE-2010-1345: Joomla! Component Cookex Agency CKForms – Local File Inclusion
漏洞标题 CVE-2010-1345: Joomla! Component Cookex Agency CKForms - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Cookex Agency CKForms (com_ckforms) compo...
2010年10月24日 09:14
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

