
最新发布第587页

CVE-2021-37416: Zoho ManageEngine ADSelfService Plus <=6103 - Cross-Site Scripting
漏洞标题 CVE-2021-37416: Zoho ManageEngine ADSelfService Plus <=6103 - Cross-Site Scripting 漏洞描述 Zoho ManageEngine ADSelfService Plus 6103 and prior contains a reflected cro...
 2021年3月17日 20:20
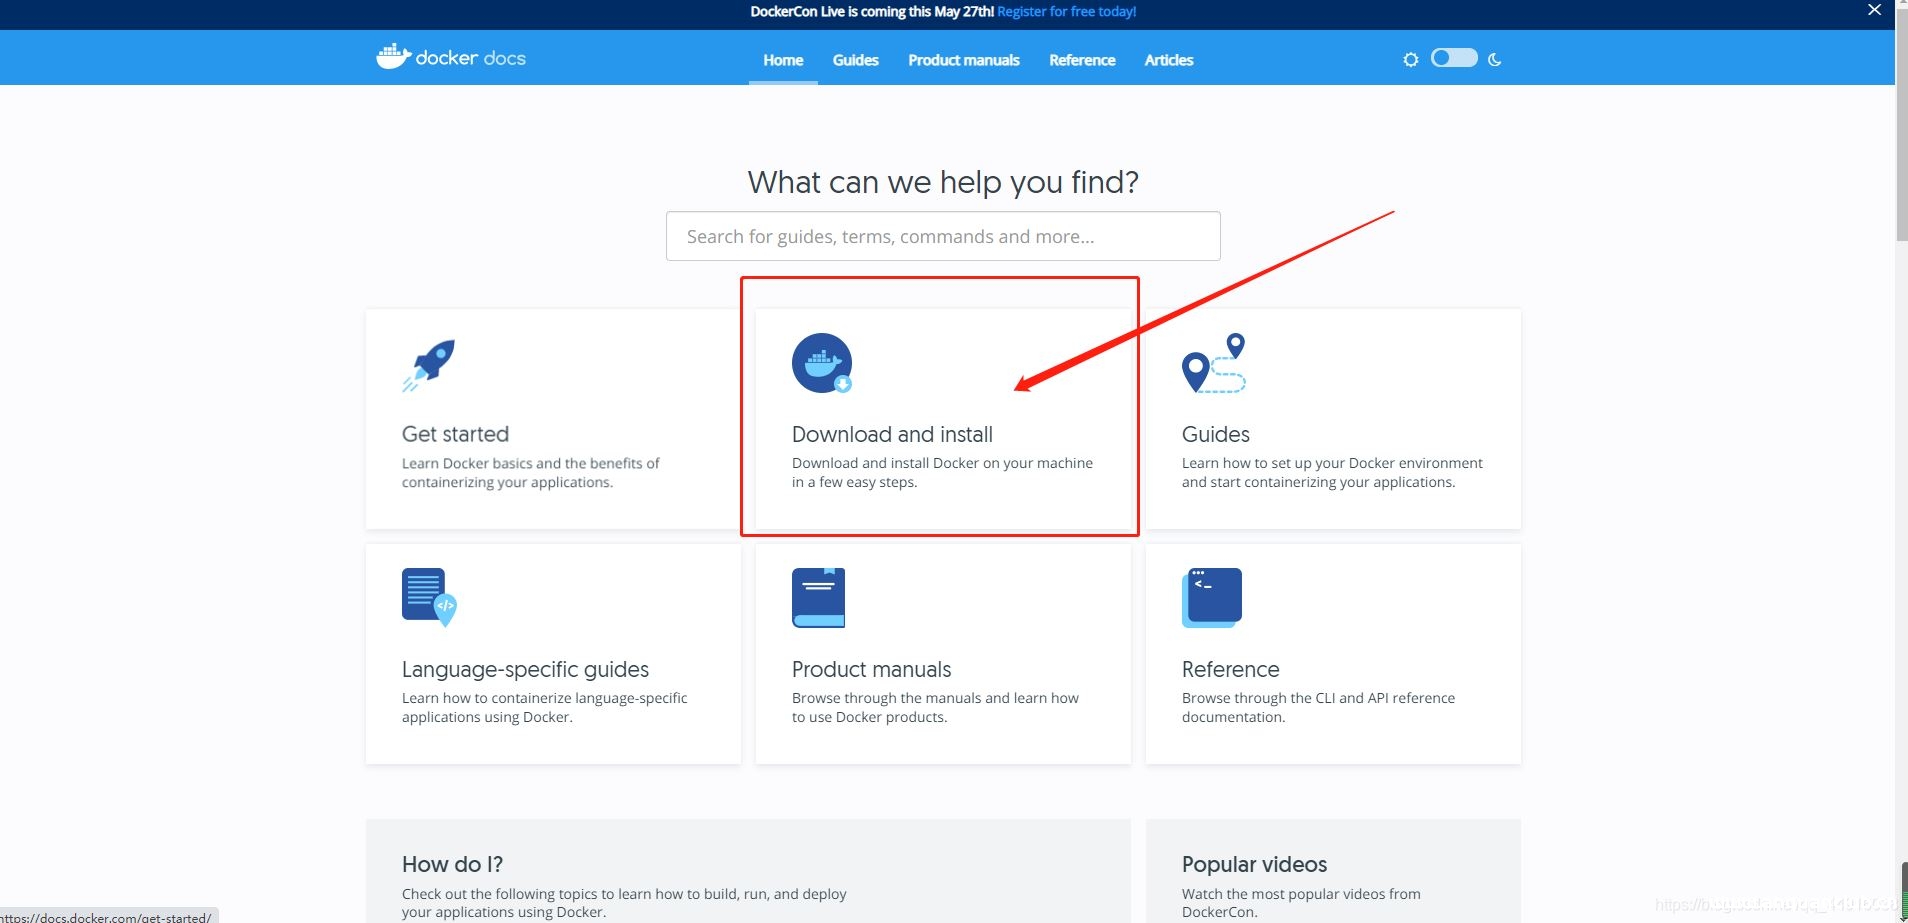
通过idea打包项目到docker的操作方法_docker
这篇文章主要介绍了通过idea打包项目到docker的操作方法,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 很多小伙伴一直想知道...
2022年6月15日 09:43Apache Solr反序列化漏洞(CVE-2019-0192)
漏洞标题 Apache Solr反序列化漏洞(CVE-2019-0192) 漏洞描述 ApacheSolr是一个独立的企业级搜索应用服务器,它对外提供类似于Web-service的API接口。用户可以通过http请求,向搜索引擎服务器提...
2019年6月6日 09:26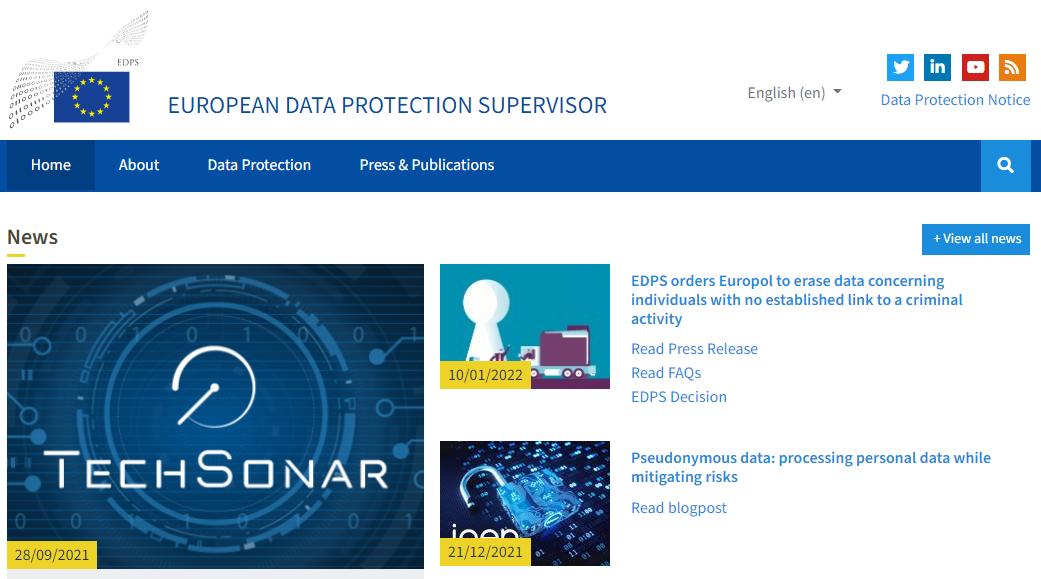
欧盟数据主管命令欧洲刑警组织删除与犯罪无关的个人数据
根据欧盟数据保护监管机构EDPS于1月10日发布的新闻稿,EDPS已于一周前下令欧洲刑警组织删除与犯罪活动没有明确关联的个人的数据,以减少对公民个人权力和自由的侵犯。 此前,欧洲刑警组织...
2022年3月10日 23:39CVE-2022-25488: Atom CMS v2.0 – SQL Injection
漏洞标题 CVE-2022-25488: Atom CMS v2.0 - SQL Injection 漏洞描述 Atom CMS v2.0 was discovered to contain a SQL injection vulnerability via the id parameter in /admin/ajax/avatar.php...
2022年9月22日 23:11CVE-2016-10973: Brafton WordPress Plugin < 3.4.8 - Cross-Site Scripting
漏洞标题 CVE-2016-10973: Brafton WordPress Plugin < 3.4.8 - Cross-Site Scripting 漏洞描述 The Brafton plugin before 3.4.8 for WordPress has XSS via the wp-admin/admin.php?page=B...
2016年6月29日 08:17CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting
漏洞标题 CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting 漏洞描述 WordPress Anti-Malware Security and Brute-Force Firewal...
2022年3月16日 08:25CVE-2013-2251: Apache Struts 2 – DefaultActionMapper Prefixes OGNL Code Execution (S2-016)
漏洞标题 CVE-2013-2251: Apache Struts 2 - DefaultActionMapper Prefixes OGNL Code Execution (S2-016) 漏洞描述 In Struts 2 before 2.3.15.1 the information following "action:&quo...
2013年12月20日 08:47Apache Superset 默认口令(CVE-2021-44451)
漏洞标题 Apache Superset 默认口令(CVE-2021-44451) 漏洞描述 ApacheSuperset是一款由Python语言为主开发的开源时髦数据探索分析以及可视化的报表平台;她支持丰富的数据源,且拥有多姿多彩的...
2021年2月17日 20:36
Linux使用stty显示修改终端行设置_Linux
这篇文章主要介绍了Linux使用stty显示修改终端行设置,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 stty是linux下改变和打印终端设置的...
2023年5月22日 20:38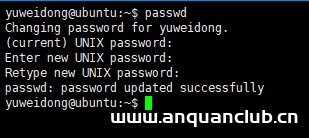
Ubuntu修改密码及密码复杂度策略设置方法_Linux
这篇文章主要介绍了Ubuntu修改密码及密码复杂度策略设置,方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、修改密码 1、修改普通用户密码...
2023年6月23日 20:26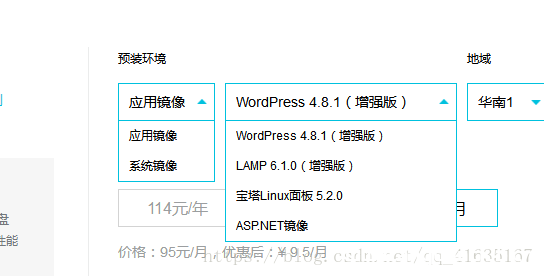
如何快速搭建一个自己的服务器的详细教程(java环境)_服务器其它
这篇文章主要介绍了如何快速搭建一个自己的服务器的详细教程(java环境),本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一. ...
2023年11月9日 20:04CVE-2019-14470: WordPress UserPro 4.9.32 – Cross-Site Scripting
漏洞标题 CVE-2019-14470: WordPress UserPro 4.9.32 - Cross-Site Scripting 漏洞描述 WordPress UserPro 4.9.32 is vulnerable to reflected cross-site scripting because the Instagram PHP...
2019年4月17日 02:41CVE-2024-45388: Hoverfly < 1.10.3 - Arbitrary File Read
漏洞标题 CVE-2024-45388: Hoverfly < 1.10.3 - Arbitrary File Read 漏洞描述 Hoverfly is a lightweight service virtualization/ API simulation / API mocking tool for developers and ...
2024年4月4日 08:47CVE-2022-1903: ARMember < 3.4.8 - Unauthenticated Admin Account Takeover
漏洞标题 CVE-2022-1903: ARMember < 3.4.8 - Unauthenticated Admin Account Takeover 漏洞描述 The ARMember WordPress plugin before 3.4.8 is vulnerable to account takeover (even the...
2022年8月9日 17:22CVE-2019-20210: WordPress CTHthemes – Cross-Site Scripting
漏洞标题 CVE-2019-20210: WordPress CTHthemes - Cross-Site Scripting 漏洞描述 WordPress CTHthemes CityBook before 2.3.4, TownHub before 1.0.6, and EasyBook before 1.2.2 themes conta...
2019年4月9日 02:40
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

