
最新发布第590页

CVE-2022-0189: WordPress RSS Aggregator < 4.20 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-0189: WordPress RSS Aggregator < 4.20 - Authenticated Cross-Site Scripting 漏洞描述 WordPress RSS Aggregator < 4.20 is susceptible to cross-site scripting. ...
 2022年7月29日 13:26
CVE-2021-24987: WordPress Super Socializer <7.13.30 - Cross-Site Scripting
漏洞标题 CVE-2021-24987: WordPress Super Socializer <7.13.30 - Cross-Site Scripting 漏洞描述 WordPress Super Socializer plugin before 7.13.30 contains a reflected cross-site scr...
2021年3月18日 21:02CVE-2022-42095: Backdrop CMS version 1.23.0 – Cross Site Scripting (Stored)
漏洞标题 CVE-2022-42095: Backdrop CMS version 1.23.0 - Cross Site Scripting (Stored) 漏洞描述 Backdrop CMS version 1.23.0 was discovered to contain a stored cross-site scripting (X...
2022年9月28日 15:21CVE-2018-10735: Nagios XI commandline.php SQL Inject
漏洞标题 CVE-2018-10735: Nagios XI commandline.php SQL Inject 漏洞描述 Nagios XI commandline.php SQL Inject PoC代码
2018年12月6日 10:12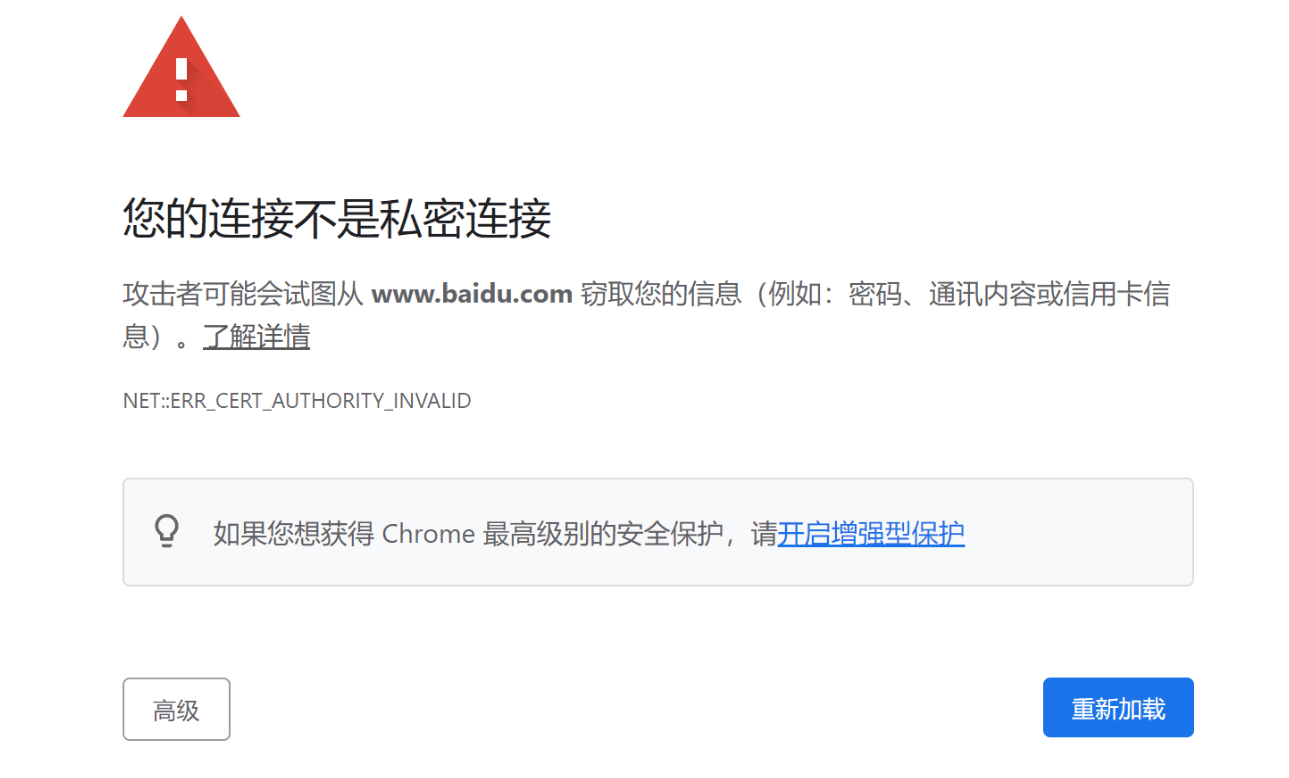
Fiddler无法抓取https(出现tunnel to)
前言 某些情况下,fiddler一直抓不到数据包,或许重启一下就可以抓包了,但是还是会有问题 比如出现tunnel to 即http跳转https,然后burp就抓不到https的数据包,这个时间虽然可以联动burp, 但...

 2023年12月5日 09:53
(CVE-2020-5410) Spring Cloud Config 目录遍历漏洞
漏洞标题 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 漏洞描述 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 PoC代码 暂无
2020年8月30日 22:34CVE-2024-7097: WSO2 User Registration – Arbitrary Account Creation
漏洞标题 CVE-2024-7097: WSO2 User Registration - Arbitrary Account Creation 漏洞描述 The SOAP admin service in WSO2 products has a security vulnerability that allows the creation o...
2024年5月31日 02:52Adobe ColdFusion base.cfc 存在远程命令执行漏洞 (CVE-2023-38204)
漏洞标题 Adobe ColdFusion base.cfc 存在远程命令执行漏洞 (CVE-2023-38204) 漏洞描述 AdobeColdFusion是美国奥多比(Adobe)公司的一套快速应用程序开发平台。该平台存在JNDI 利用链,实现了命...
2023年4月8日 01:12CVE-2020-22210: 74cms – ajax_officebuilding.php SQL Injection
漏洞标题 CVE-2020-22210: 74cms - ajax_officebuilding.php SQL Injection 漏洞描述 A SQL injection vulnerability exists in 74cms 3.2.0 via the x parameter to ajax_officebuilding.php. ...
2020年8月16日 11:30CVE-2010-1314: Joomla! Component Highslide 1.5 – Local File Inclusion
漏洞标题 CVE-2010-1314: Joomla! Component Highslide 1.5 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Highslide JS (com_hsconfig) component 1.5 and 2.0...
2010年4月1日 07:12CVE-2019-10098: Apache HTTP server v2.4.0 to v2.4.39 – Open Redirect
漏洞标题 CVE-2019-10098: Apache HTTP server v2.4.0 to v2.4.39 - Open Redirect 漏洞描述 In Apache HTTP server 2.4.0 to 2.4.39, Redirects configured with mod_rewrite that were intend...
2019年3月23日 00:39CVE-2019-19134: WordPress Hero Maps Premium <=2.2.1 - Cross-Site Scripting
漏洞标题 CVE-2019-19134: WordPress Hero Maps Premium <=2.2.1 - Cross-Site Scripting 漏洞描述 WordPress Hero Maps Premium plugin 2.2.1 and prior contains an unauthenticated refle...
2019年12月17日 09:08CVE-2022-2376: WordPress Directorist <7.3.1 - Information Disclosure
漏洞标题 CVE-2022-2376: WordPress Directorist <7.3.1 - Information Disclosure 漏洞描述 WordPress Directorist plugin before 7.3.1 is susceptible to information disclosure. The pl...
2022年8月4日 20:08CVE-2024-2863: LG LED Assistant – Thumbnail Path Traversal File Upload
漏洞标题 CVE-2024-2863: LG LED Assistant - Thumbnail Path Traversal File Upload 漏洞描述 A path traversal vulnerability exists in the endpoint handler for /api/thumbnail in Common....
2024年9月2日 05:52
GoLand 2022.1-X最新专业版激活 – 破解教程
声明 如果有经济实力,建议购买正版软件 软件仅供学习和研究 激活工具下载 全家桶激活工具下载GoLand-2022.X最新版下载GoLand-2022.1专业版下载 图文教程 安装步骤 我们运行goland-2022.1.exe ...
2026年3月15日 12:27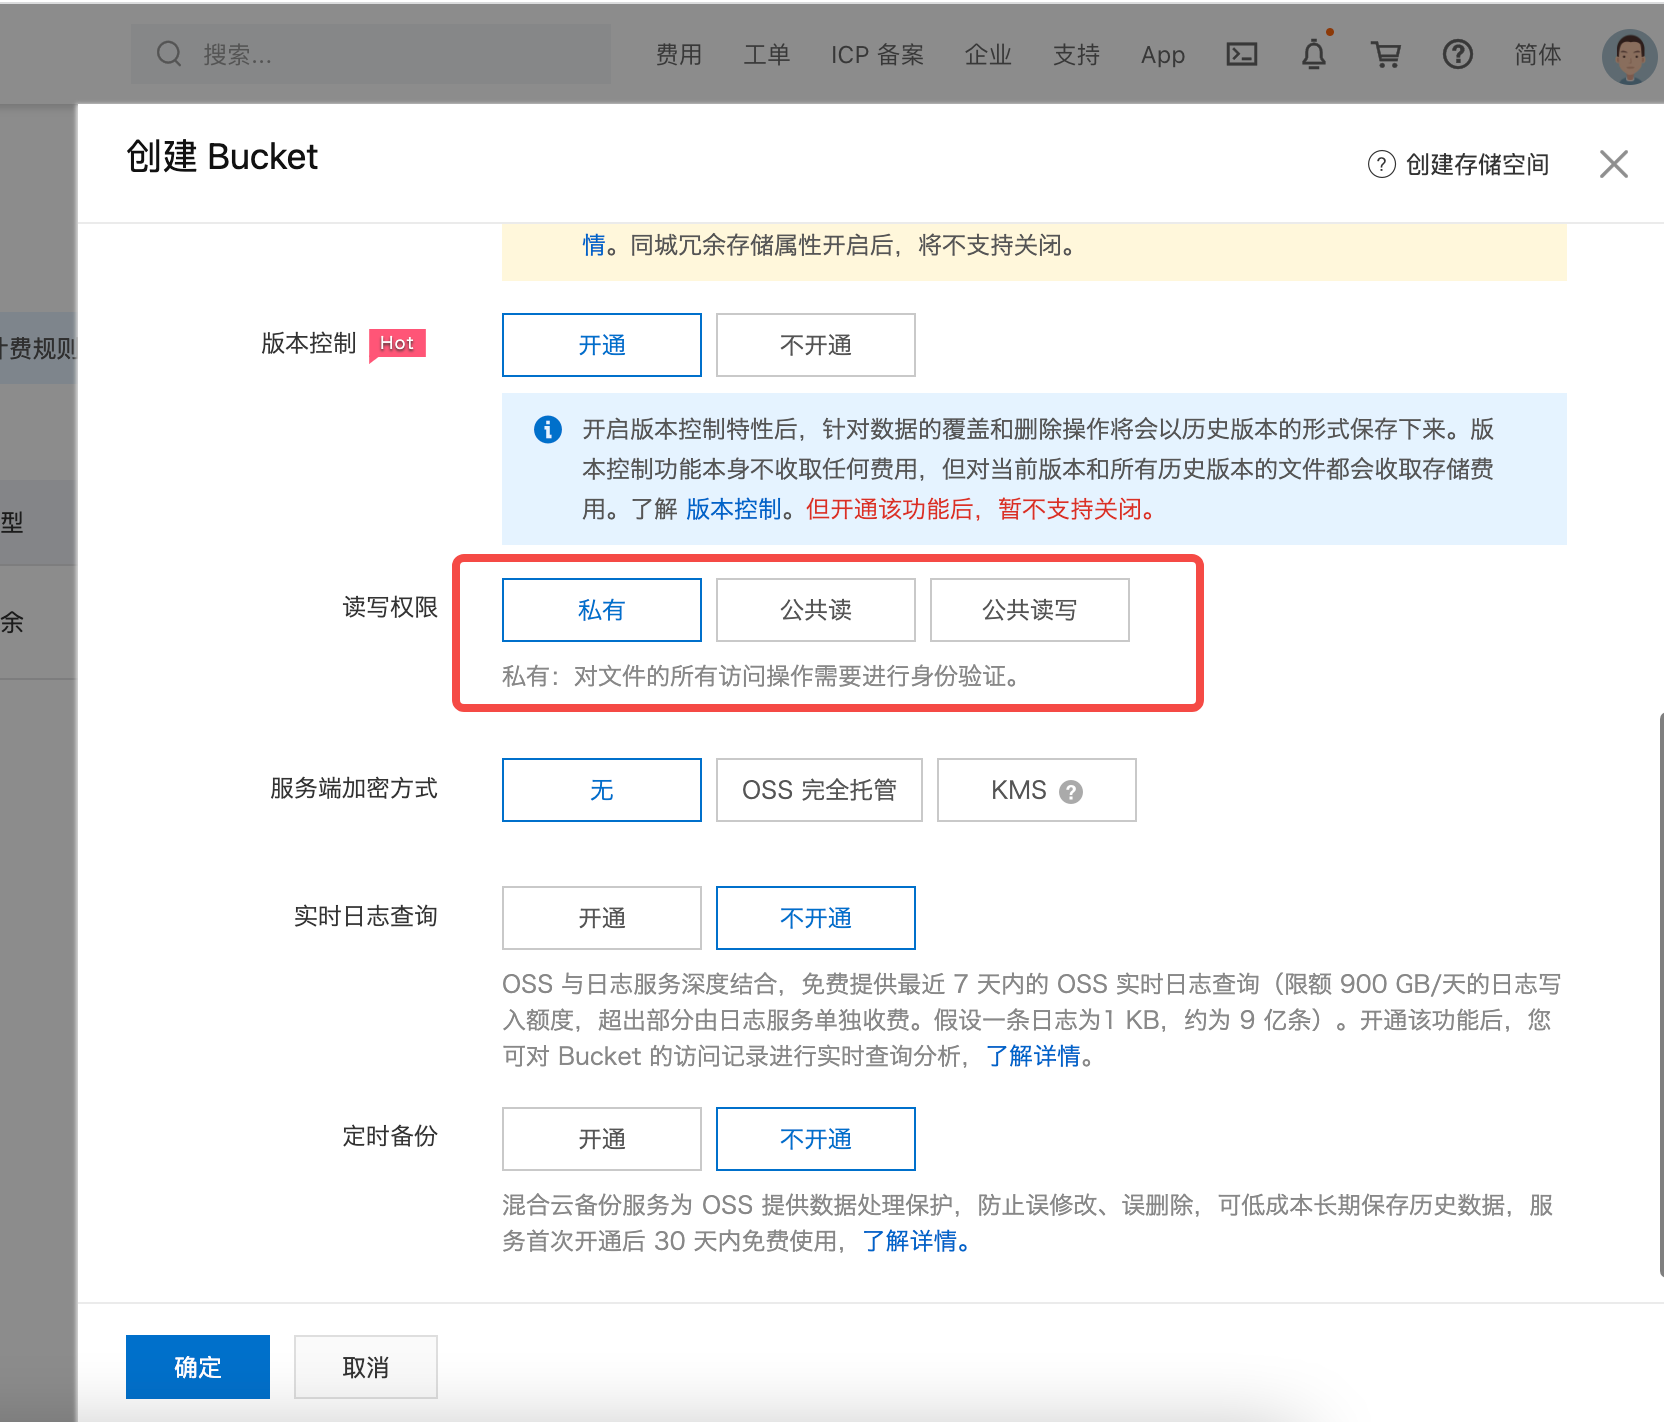
阿里云 OSS对象存储攻防
阿里云 OSS对象存储攻防 本文分为两个部分 第一部分介绍OSS对象存储攻防的方式 第二部分为真实漏洞案例 1、Bucket权限配置错误-公开访问 在创建Bucket桶时,默认是private的权限,如果在错误的...
2022年3月10日 23:37
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

