
最新发布第591页

CVE-2017-17731: DedeCMS 5.7 – SQL Injection
漏洞标题 CVE-2017-17731: DedeCMS 5.7 - SQL Injection 漏洞描述 DedeCMS through 5.7 has SQL Injection via the $_FILES superglobal to plus/recommend.php. PoC代码
 2017年2月18日 12:50
CVE-2025-47204: Bootstrap Multiselect <= 1.1.2 - Cross-Site Scripting
漏洞标题 CVE-2025-47204: Bootstrap Multiselect <= 1.1.2 - Cross-Site Scripting 漏洞描述 A PHP script in the source code release echoes arbitrary POST data. If a developer adopts...
2025年8月4日 08:44CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634)
漏洞标题 CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年6月27日 11:57CVE-2023-43795: GeoServer WPS – Server Side Request Forgery
漏洞标题 CVE-2023-43795: GeoServer WPS - Server Side Request Forgery 漏洞描述 GeoServer is an open source software server written in Java that allows users to share and edit geospa...
2023年2月11日 15:36Cacti 存在命令注入漏洞 (CVE-2022-46169)
漏洞标题 Cacti 存在命令注入漏洞 (CVE-2022-46169) 漏洞描述 Cacti是Cacti团队的一套开源的网络流量监测和分析工具。该工具通过snmpget来获取数据,使用RRDtool绘画图形进行分析,并提供数据和...
2022年4月9日 00:12CVE-2018-17246: Kibana – Local File Inclusion
漏洞标题 CVE-2018-17246: Kibana - Local File Inclusion 漏洞描述 Kibana versions before 6.4.3 and 5.6.13 contain an arbitrary file inclusion flaw in the Console plugin. An attacker ...
2018年9月17日 22:22CVE-2024-22120: Zabbix Server – Time-Based Blind SQL injection
漏洞标题 CVE-2024-22120: Zabbix Server - Time-Based Blind SQL injection 漏洞描述 The Zabbix server can execute commands for configured scripts. After executing a command, an audit ...
2024年1月15日 04:30CVE-2024-27292: Docassemble – Local File Inclusion
漏洞标题 CVE-2024-27292: Docassemble - Local File Inclusion 漏洞描述 Docassemble is an expert system for guided interviews and document assembly. The vulnerability allows attackers...
2024年6月22日 00:52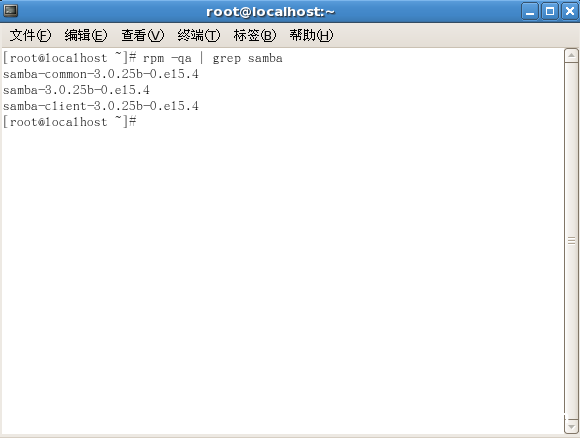
Linux Samba服务器超详细安装配置(附问题解决)_Linux
在嵌入式系统开发应用平台中,tftp、nfs和samba服务器是最常用的文件传输工具,本文详细的介绍一下Linux Samba服务器安装配置,感兴趣的可以了解一下 目录Samba服务器介绍Samba服务器组件Samba...
2022年6月17日 10:04CVE-2024-13853: WordPress SEO Tools Plugin 4.0.7 – Cross-Site Scripting
漏洞标题 CVE-2024-13853: WordPress SEO Tools Plugin 4.0.7 - Cross-Site Scripting 漏洞描述 The SEO Tools WordPress plugin through version 4.0.7 contains a reflected cross-site scrip...
2024年3月20日 16:05CVE-2022-21371: Oracle WebLogic Server Local File Inclusion
漏洞标题 CVE-2022-21371: Oracle WebLogic Server Local File Inclusion 漏洞描述 An easily exploitable local file inclusion vulnerability allows unauthenticated attackers with network...
2022年12月3日 20:06CVE-2018-13380: Fortinet FortiOS – Cross-Site Scripting
漏洞标题 CVE-2018-13380: Fortinet FortiOS - Cross-Site Scripting 漏洞描述 Fortinet FortiOS 6.0.0 to 6.0.4, 5.6.0 to 5.6.7, 5.4.0 to 5.4.12, 5.2 and below versions under SSL VPN web...
2018年8月6日 17:54CVE-2023-0527: Online Security Guards Hiring System – Cross-Site Scripting
漏洞标题 CVE-2023-0527: Online Security Guards Hiring System - Cross-Site Scripting 漏洞描述 A vulnerability was found in PHPGurukul Online Security Guards Hiring System 1.0 and cl...
2023年2月20日 02:20CVE-2020-5307: PHPGurukul Dairy Farm Shop Management System 1.0 – SQL Injection
漏洞标题 CVE-2020-5307: PHPGurukul Dairy Farm Shop Management System 1.0 - SQL Injection 漏洞描述 PHPGurukul Dairy Farm Shop Management System 1.0 is vulnerable to SQL injection, a...
2020年6月30日 16:33CVE-2024-0305: Ncast busiFacade – Remote Command Execution
漏洞标题 CVE-2024-0305: Ncast busiFacade - Remote Command Execution 漏洞描述 The Ncast Yingshi high-definition intelligent recording and playback system is a newly developed audio ...
2024年1月3日 11:21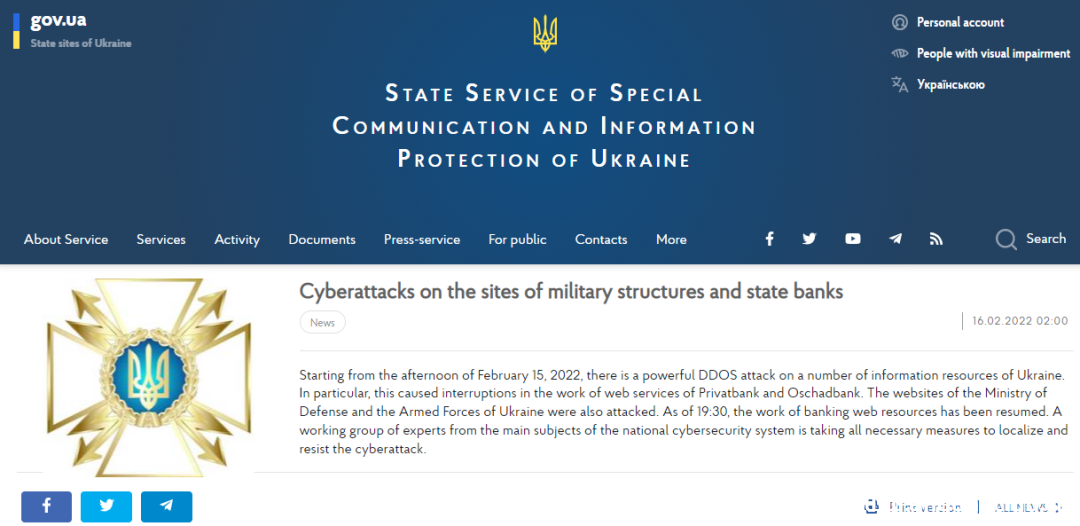
乌克兰国防部及国有银行网站因DDoS攻击而关闭
据报道,乌克兰国防部和武装部队以及该国的两家国有银行Privatbank(乌克兰最大的银行)和Oschadbank(国家储蓄银行)的官方门户网站于2月15日受到分布式拒绝服务(DDoS)攻击。 本次网络...
2022年3月10日 23:40
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

