
最新发布第594页

CVE-2019-9082: ThinkPHP < 3.2.4 - Remote Code Execution
漏洞标题 CVE-2019-9082: ThinkPHP < 3.2.4 - Remote Code Execution 漏洞描述 ThinkPHP before 3.2.4, as used in Open Source BMS v1.1.1 and other products, allows Remote Command Exec...
 2019年2月10日 00:50
CVE-2020-24579: D-Link DSL 2888a – Authentication Bypass/Remote Command Execution
漏洞标题 CVE-2020-24579: D-Link DSL 2888a - Authentication Bypass/Remote Command Execution 漏洞描述 D-Link DSL-2888A devices with firmware prior to AU_2.31_V1.1.47ae55 are vulnerab...
2020年1月19日 04:52CVE-2020-14750: Oracle WebLogic Server – Remote Command Execution
漏洞标题 CVE-2020-14750: Oracle WebLogic Server - Remote Command Execution 漏洞描述 Oracle WebLogic Server 10.3.6.0.0, 12.1.3.0.0, 12.2.1.3.0, 12.2.1.4.0 and 14.1.1.0.0 is suscepti...
2020年10月16日 14:02(CVE-2021-26855) 微软Exchange服务器 远程代码执行漏洞
漏洞标题 (CVE-2021-26855) 微软Exchange服务器 远程代码执行漏洞 漏洞描述 (CVE-2021-26855) 微软Exchange服务器 远程代码执行漏洞 PoC代码 暂无
2021年10月17日 14:16
2021最新版毛概课后习题(思考题)答案(1-11章)
第一章课后习题答案 一、毛泽东思想形成和发展的社会历史条件是什么? 答: 19世纪末20世纪初,世界进入帝国主义和无产阶级革命时代。马克思主义自19世纪末开始传入中国,20世纪初期得到传播。...

 2022年7月6日 11:51
CVE-2021-24946: WordPress Modern Events Calendar <6.1.5 - Blind SQL Injection
漏洞标题 CVE-2021-24946: WordPress Modern Events Calendar <6.1.5 - Blind SQL Injection 漏洞描述 WordPress Modern Events Calendar plugin before 6.1.5 is susceptible to blind SQL ...
2021年2月1日 04:08Apache Solr XXE漏洞(CVE-2017-12629)
漏洞标题 Apache Solr XXE漏洞(CVE-2017-12629) 漏洞描述 【漏洞对象】Apache Solr 【涉及版本】Apache Solr before 7.1.0 【漏洞描述】该漏洞可用于任何参数为deftype =xmlparser的查询请求,...
2017年3月18日 19:33CVE-2025-6970: WordPress Events Manager <= 7.0.3 - SQL Injection
漏洞标题 CVE-2025-6970: WordPress Events Manager <= 7.0.3 - SQL Injection 漏洞描述 The Events Manager - Calendar, Bookings, Tickets, and more! plugin for WordPress is vulnerable...
2025年6月26日 14:37CVE-2016-10940: WordPress zm-gallery plugin 1.0 SQL Injection
漏洞标题 CVE-2016-10940: WordPress zm-gallery plugin 1.0 SQL Injection 漏洞描述 zm-gallery plugin 1.0 for WordPress is susceptible to SQL injection via the order parameter. PoC代码
2016年10月28日 09:15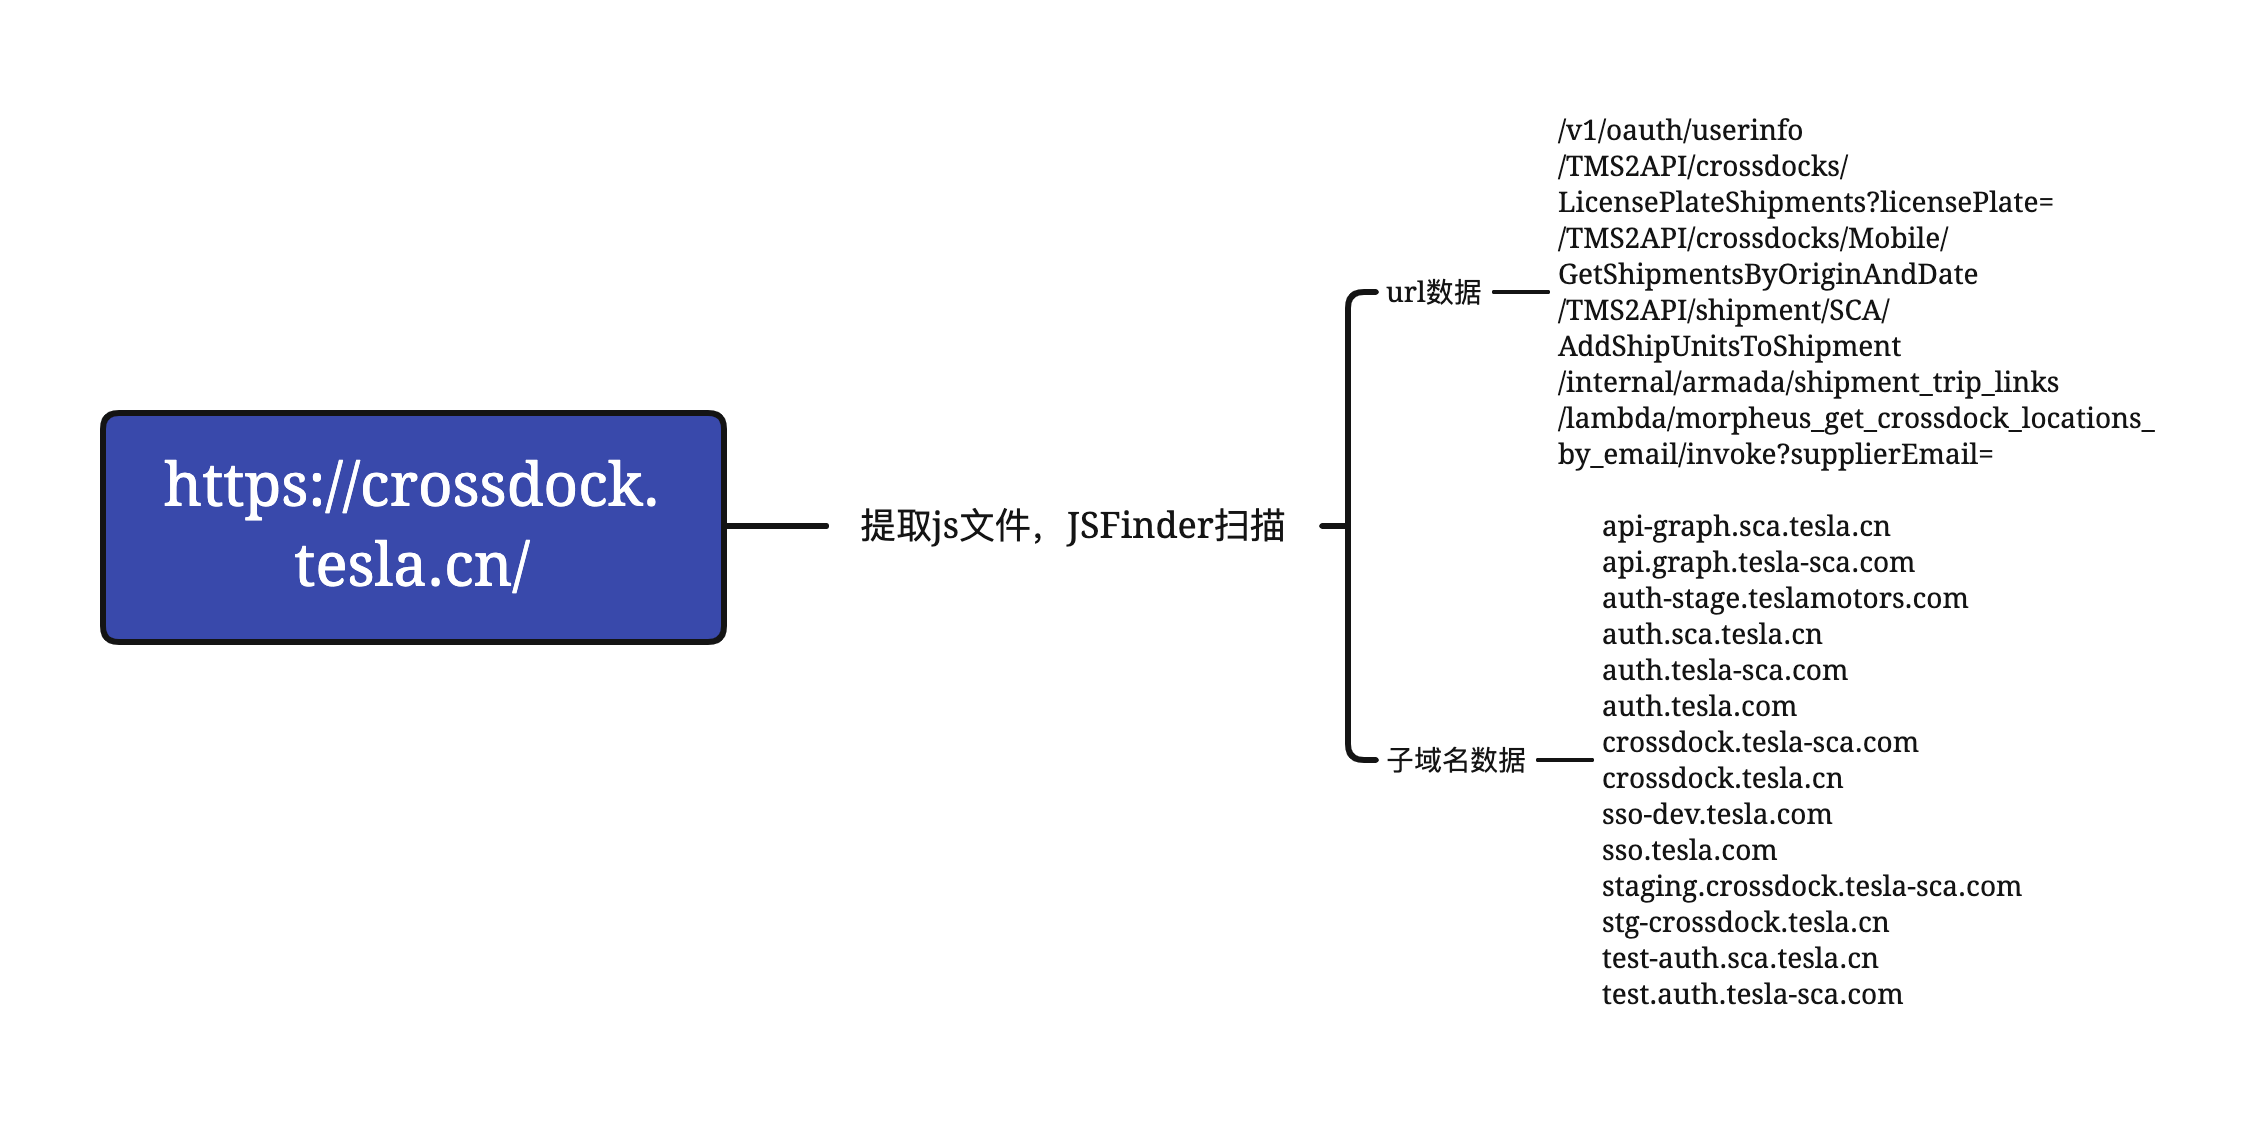
信息收集系列之JavaScript文件敏感信息提取
0x01 前言 在我们渗透或者漏洞挖掘的过程中,发现越来越多的网站使用webpack技术,开发人员通常会把api路由打包进js文件里。JSFinder这款工具可以帮助我们快速从js文件中提取api和其他敏感信息...
2022年3月10日 23:36CVE-2024-48208: Pure-FTPd < 1.0.52 - Buffer Overflow
漏洞标题 CVE-2024-48208: Pure-FTPd < 1.0.52 - Buffer Overflow 漏洞描述 Pure-FTPd versions prior to 1.0.52 contain a buffer overflow vulnerability due to an out-of-bounds read in...
2024年10月14日 12:59CVE-2017-12149: Jboss Application Server – Remote Code Execution
漏洞标题 CVE-2017-12149: Jboss Application Server - Remote Code Execution 漏洞描述 Jboss Application Server as shipped with Red Hat Enterprise Application Platform 5.2 is susceptib...
2017年5月17日 10:20CVE-2021-45092: Thinfinity Iframe Injection
漏洞标题 CVE-2021-45092: Thinfinity Iframe Injection 漏洞描述 A vulnerability exists in Thinfinity VirtualUI in a function located in /lab.html reachable which by default could all...
2021年9月18日 19:32CVE-2023-39700: IceWarp Mail Server v10.4.5 – Cross-Site Scripting
漏洞标题 CVE-2023-39700: IceWarp Mail Server v10.4.5 - Cross-Site Scripting 漏洞描述 IceWarp Mail Server v10.4.5 was discovered to contain a reflected cross-site scripting (XSS) vu...
2023年10月26日 08:20CVE-2018-2894: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2018-2894: Oracle WebLogic Server - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent: WLS - Web Services) ...
2018年3月2日 10:31CVE-2023-35160: XWiki >= 2.5-milestone-2 – Cross-Site Scripting
漏洞标题 CVE-2023-35160: XWiki >= 2.5-milestone-2 - Cross-Site Scripting 漏洞描述 XWiki Platform is a generic wiki platform offering runtime services for applications built on t...
2023年8月7日 02:02
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

