
最新发布第595页

CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call
漏洞标题 CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call 漏洞描述 WordPress WooCommerce plugin before 3.1.2 does not have authorisation and CSRF checks in ...
 2022年11月6日 23:22
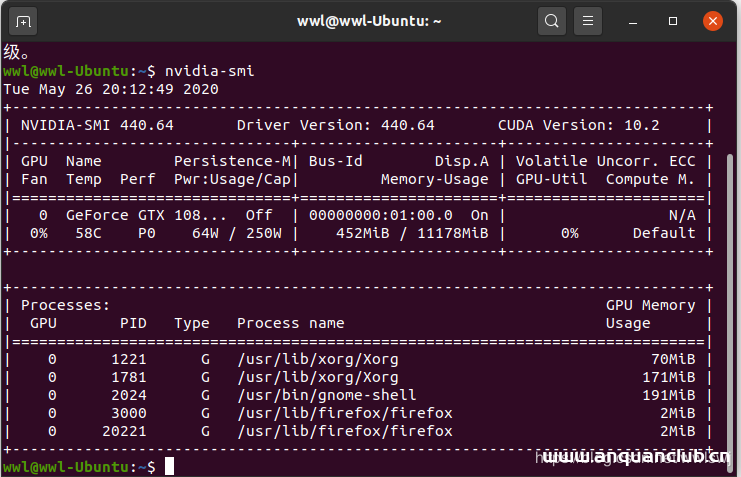
Ubuntu20.04安装cuda10.1的步骤(图文教程)_Linux
这篇文章主要介绍了Ubuntu20.04安装cuda10.1的步骤(图文教程),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 安装...
2023年8月23日 20:29CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
2021年9月26日 19:53
解决nginx 503 Service Temporarily Unavailable方法示例_nginx
这篇文章主要介绍了解决nginx 503 Service Temporarily Unavailable方法示例,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起...
2026年5月9日 11:45
详解Docker镜像与容器的常见操作_docker
这篇文章主要介绍了详解Docker镜像与容器的常见操作,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 镜像加速器 国...
2024年2月5日 20:43CVE-2023-47246: SysAid Server – Remote Code Execution
漏洞标题 CVE-2023-47246: SysAid Server - Remote Code Execution 漏洞描述 In SysAid On-Premise before 23.3.36, a path traversal vulnerability leads to code execution after an attacke...
2023年2月6日 02:24CVE-2022-1910: WordPress Shortcodes and Extra Features for Phlox <2.9.8 - Cross-Site Scripting
漏洞标题 CVE-2022-1910: WordPress Shortcodes and Extra Features for Phlox <2.9.8 - Cross-Site Scripting 漏洞描述 WordPress Shortcodes and extra features plugin for the Phlox the...
2022年9月6日 19:34CVE-2017-18598: WordPress Qards – Cross-Site Scripting
漏洞标题 CVE-2017-18598: WordPress Qards - Cross-Site Scripting 漏洞描述 WordPress Qards through 2017-10-11 contains a cross-site scripting vulnerability via a remote document spec...
2017年2月18日 14:00
【面试题总结】HW面试,你准备的怎么样啦?
前言 随着现在网络安全的不断发展,护网演练已经不再像以前那样,对于我们来说,比较的陌生。 无论是参加攻防演练中的防守方(蓝军),或者技术要求更高的攻击手(红军),都可以让我们得到很多...

 2024年4月3日 23:25
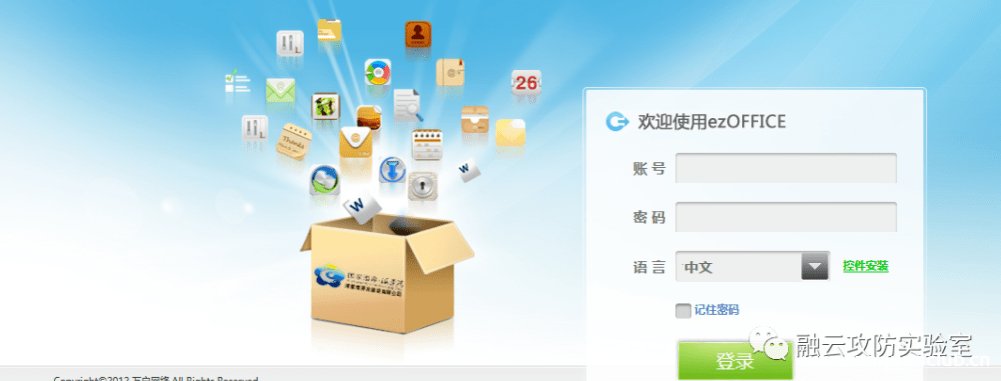
万户OA OfficeServer.jsp 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 万户OA OfficeServer.jsp 任意文件上传漏洞 万户软件网络是业内普遍认可的智慧政务办公专家,OA系统国家行业标准编制组长单位,协同软件国家行业标...
2026年2月13日 12:53CVE-2025-64446: FortiWeb – Authentication Bypass
漏洞标题 CVE-2025-64446: FortiWeb - Authentication Bypass 漏洞描述 A relative path traversal vulnerability in Fortinet FortiWeb 8.0.0 through 8.0.1, FortiWeb 7.6.0 through 7.6.4, F...
2025年7月24日 07:23CVE-2025-9196: Trinity Audio <= 5.21.0 - Information Exposure
漏洞标题 CVE-2025-9196: Trinity Audio <= 5.21.0 - Information Exposure 漏洞描述 The Trinity Audio Text to Speech AI audio player to convert content into audio plugin for WordPre...
2025年5月9日 23:00CVE-2023-27847: PrestaShop xipblog – SQL Injection
漏洞标题 CVE-2023-27847: PrestaShop xipblog - SQL Injection 漏洞描述 In the blog module (xipblog), an anonymous user can perform SQL injection. Even though the module has been patc...
2023年3月24日 18:25CVE-2025-34077: WordPress Pie Register <= 3.7.1.4 - Authentication Bypass
漏洞标题 CVE-2025-34077: WordPress Pie Register <= 3.7.1.4 - Authentication Bypass 漏洞描述 An authentication bypass vulnerability exists in the WordPress Pie Register plugin ≤...
2025年5月6日 06:03
[GXYCTF2019]禁止套娃 – buu刷题笔记
打开环境就只是提示,flag在哪里呢?,查看源代码,和网络加载都没有什么线索,只能扫一下目录,但是buu靶场一扫目录就429,难受,看了大佬的笔记,有一个git文件泄露。 git源码泄露,可以看看...
2022年6月5日 16:37CVE-2011-3315: Cisco CUCM, UCCX, and Unified IP-IVR- Directory Traversal
漏洞标题 CVE-2011-3315: Cisco CUCM, UCCX, and Unified IP-IVR- Directory Traversal 漏洞描述 A directory traversal vulnerability in Cisco Unified Communications Manager (CUCM) 5.x an...
2011年7月1日 18:01
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

