
最新发布第598页

CVE-2022-0594: WordPress Shareaholic <9.7.6 - Information Disclosure
漏洞标题 CVE-2022-0594: WordPress Shareaholic <9.7.6 - Information Disclosure 漏洞描述 WordPress Shareaholic plugin prior to 9.7.6 is susceptible to information disclosure. The ...
 2022年8月26日 19:44
还在让浏览器保存密码?小心遭恶意软件窃取
12月28日,韩国最大杀毒软件公司安博士Ahnlab发布了一份研究报告,警告有一款名为RedLine Stealer的恶意软件正在窃取Web浏览器存储的密码。 Ahnlab是韩国首家从事开发杀毒软件的企业,于19...
2022年3月10日 23:34Crestron Devices CVE-2022-23178信息泄露漏洞
漏洞标题 Crestron Devices CVE-2022-23178信息泄露漏洞 漏洞描述 Crestron Devices CVE-2022-23178信息泄露漏洞 日期: 2024-02-22 | 影响软件: Crestron Devices | PoC代码 暂无
2022年4月5日 18:05CVE-2022-29081: Zoho ManageEngine – Access Control Bypass
漏洞标题 CVE-2022-29081: Zoho ManageEngine - Access Control Bypass 漏洞描述 Zoho ManageEngine Access Manager Plus before 4302, Password Manager Pro before 12007, and PAM360 before ...
2022年1月4日 22:57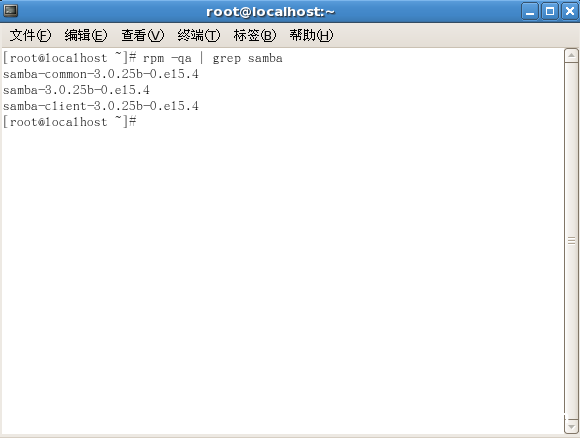
Linux Samba服务器超详细安装配置(附问题解决)_Linux
在嵌入式系统开发应用平台中,tftp、nfs和samba服务器是最常用的文件传输工具,本文详细的介绍一下Linux Samba服务器安装配置,感兴趣的可以了解一下 目录Samba服务器介绍Samba服务器组件Samba...
2022年6月17日 10:04CVE-2004-1965: Open Bulletin Board (OpenBB) v1.0.6 – Open Redirect/XSS
漏洞标题 CVE-2004-1965: Open Bulletin Board (OpenBB) v1.0.6 - Open Redirect/XSS 漏洞描述 Multiple cross-site scripting (XSS) vulnerabilities in Open Bulletin Board (OpenBB) 1.0.6 a...
2004年11月14日 18:45CVE-2018-16299: WordPress Localize My Post 1.0 – Local File Inclusion
漏洞标题 CVE-2018-16299: WordPress Localize My Post 1.0 - Local File Inclusion 漏洞描述 WordPress Localize My Post 1.0 is susceptible to local file inclusion via the ajax/include.p...
2018年6月20日 15:45CVE-2010-1340: Joomla! Component com_jresearch – ‘Controller’ Local File Inclusion
漏洞标题 CVE-2010-1340: Joomla! Component com_jresearch - 'Controller' Local File Inclusion 漏洞描述 A directory traversal vulnerability in jresearch.php in the J!Researc...
2010年5月13日 17:21
Python反编译pyinstaller打包的exe文件 (未加密篇)
前言 该篇文章只是用来作为自己的笔记小计,并没有很详细的书写各种过程,如果想要仔细学习的可以参考文末的教程 反编译工具 这里直接使用pyinstxtractor,项目地址:http://github.com/extreme...

 2023年5月8日 20:58

Docker 通过端口来连接一个容器的实现_docker
这篇文章主要介绍了Docker 通过端口来连接一个容器的实现,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 Docker容器的连接 1.网络端口映射 我们创建一个python应用的容器 #...
2023年1月10日 20:27CVE-2021-21972: VMware vSphere Client (HTML5) – Remote Code Execution
漏洞标题 CVE-2021-21972: VMware vSphere Client (HTML5) - Remote Code Execution 漏洞描述 VMware vCenter vSphere Client (HTML5) contains a remote code execution vulnerability in a vC...
2021年4月17日 02:50CVE-2016-1000149: WordPress Simpel Reserveren <=3.5.2 - Cross-Site Scripting
漏洞标题 CVE-2016-1000149: WordPress Simpel Reserveren <=3.5.2 - Cross-Site Scripting 漏洞描述 WordPress plugin Simpel Reserveren 3.5.2 and before contains a reflected cross-sit...
2016年8月26日 03:50CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection
漏洞标题 CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection 漏洞描述 Prestashop Blockwishlist module version 2.1.0 suffers from a remote authenticated SQL injection vulne...
2022年7月27日 05:08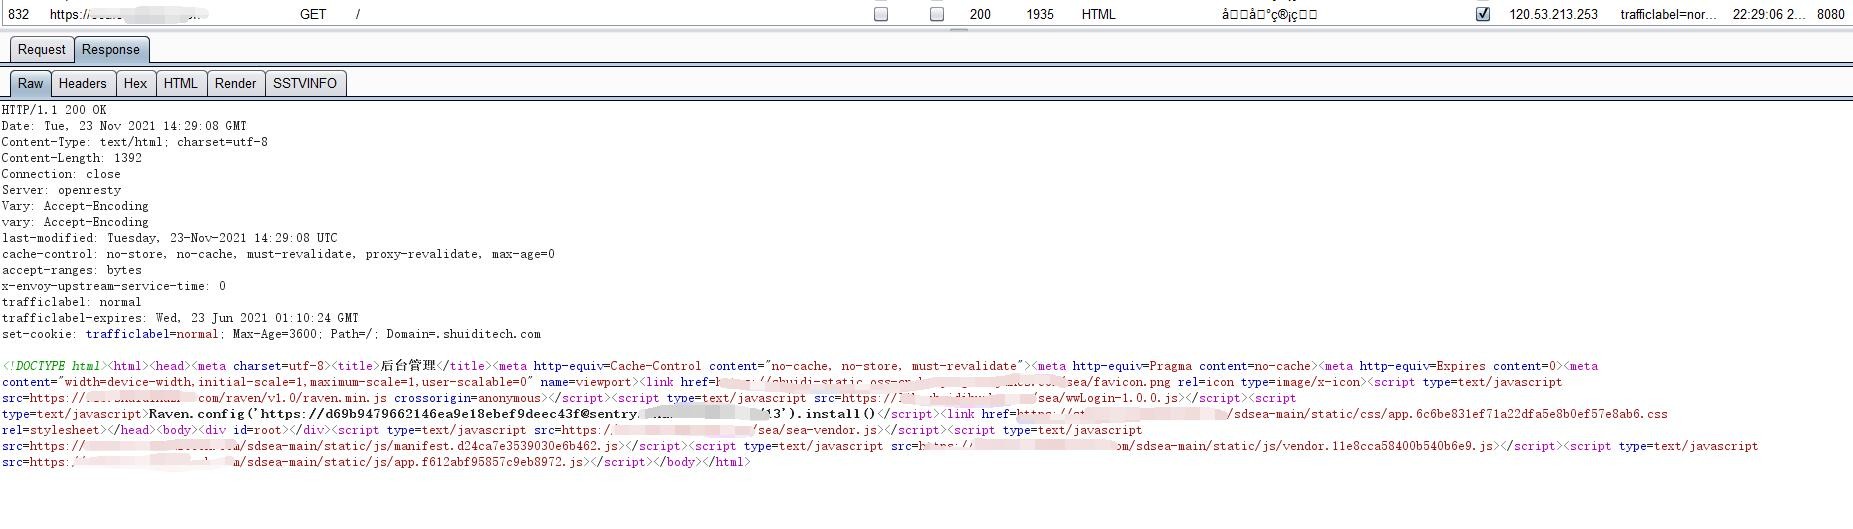
挖掘后台api的未授权访问漏洞
现在越来越多的网站前后端分离,javascript代码基本都会使用webpack这样的工具进行打包,打包过后的javascript代码会被混淆压缩,一个js文件就上万行代码,增加了读取javascript源码业务逻辑的...
2022年3月10日 23:37CVE-2023-47873: WordPress WP Child Theme Generator < 1.1.3 - Arbitrary File Upload
漏洞标题 CVE-2023-47873: WordPress WP Child Theme Generator < 1.1.3 - Arbitrary File Upload 漏洞描述 Unrestricted Upload of File with Dangerous Type vulnerability in WEN Solutio...
2023年4月16日 00:28
Redis和Memcache对比与如何选择_服务器其它
我这段时间在用redis,感觉挺方便的,但比较疑惑在选择内存数据库的时候到底什么时候选择redis,什么时候选择memcache,然后就查到下面对应的资料,是来自redis作者的说法(stackoverflow上面)...
2023年9月20日 20:48
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

