
最新发布第599页
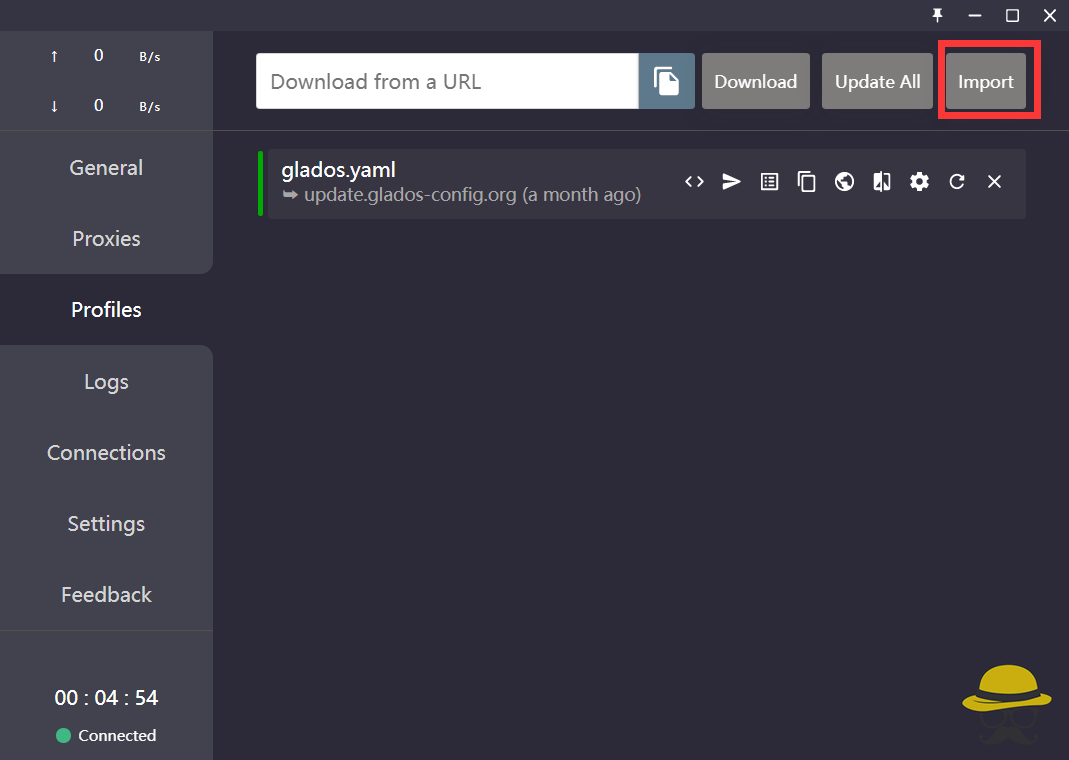
Clash rce
杂谈 Clash相信你们都不陌生,就是我们平常使用VPN时最常用的软件 就在前几个小时爆出了RCE漏洞,我们立马给大家复现一下! clash存在漏洞版本 目前发现的漏洞版本是0.15.2,您可以下载下面的软...

 2023年1月13日 20:21

CVE-2023-35844: Lightdash Arbitrary File Read
漏洞标题 CVE-2023-35844: Lightdash Arbitrary File Read 漏洞描述 Lightdash是一款数据分析平台,它可以让数据团队和其他业务部门聚集在一起以做出更好的数据驱动决策 Lightdash 0.510.3之前...
 2023年8月20日 17:37
CVE-2023-35078: Ivanti Endpoint Manager Mobile (EPMM) – Authentication Bypass
漏洞标题 CVE-2023-35078: Ivanti Endpoint Manager Mobile (EPMM) - Authentication Bypass 漏洞描述 Ivanti Endpoint Manager Mobile (EPMM), formerly MobileIron Core, through 11.10 allow...
2023年6月6日 22:03CVE-2020-10973: WAVLINK – Access Control
漏洞标题 CVE-2020-10973: WAVLINK - Access Control 漏洞描述 Wavlink WN530HG4, WN531G3, WN533A8, and WN551K are susceptible to improper access control via /cgi-bin/ExportAllSettings....
2020年7月13日 19:49CVE-2016-1000152: WordPress Tidio-form <=1.0 - Cross-Site Scripting
漏洞标题 CVE-2016-1000152: WordPress Tidio-form <=1.0 - Cross-Site Scripting 漏洞描述 WordPress tidio-form1.0 contains a reflected cross-site scripting vulnerability which allow...
2016年7月23日 20:13CVE-2022-29013: Razer Sila Gaming Router – Remote Code Execution
漏洞标题 CVE-2022-29013: Razer Sila Gaming Router - Remote Code Execution 漏洞描述 A command injection in the command parameter of Razer Sila Gaming Router v2.0.441_api-2.0.418 all...
2022年10月2日 12:48CVE-2012-1835: WordPress Plugin All-in-One Event Calendar 1.4 – Cross-Site Scripting
漏洞标题 CVE-2012-1835: WordPress Plugin All-in-One Event Calendar 1.4 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in the All-in-One Event Calenda...
2012年1月9日 10:44CVE-2024-3272: D-Link Network Attached Storage – Backdoor Account
漏洞标题 CVE-2024-3272: D-Link Network Attached Storage - Backdoor Account 漏洞描述 A vulnerability, which was classified as very critical, has been found in D-Link DNS-320L, DNS-3...
2024年2月25日 11:26CVE-2023-40779: IceWarp Mail Server Deep Castle 2 v.13.0.1.2 – Open Redirect
漏洞标题 CVE-2023-40779: IceWarp Mail Server Deep Castle 2 v.13.0.1.2 - Open Redirect 漏洞描述 An issue in IceWarp Mail Server Deep Castle 2 v.13.0.1.2 allows a remote attacker to ...
2023年11月1日 03:11CVE-2023-2227: Modoboa < 2.1.0 - Improper Authorization
漏洞标题 CVE-2023-2227: Modoboa < 2.1.0 - Improper Authorization 漏洞描述 Improper Authorization in GitHub repository modoboa/modoboa prior to 2.1.0. PoC代码
2023年11月13日 05:23CVE-2024-6753: Social Auto Poster <= 5.3.14 - Stored Cross-Site Scripting
漏洞标题 CVE-2024-6753: Social Auto Poster <= 5.3.14 - Stored Cross-Site Scripting 漏洞描述 Social Auto Poster plugin for WordPress versions up to 5.3.14 contains a stored cross...
2024年5月10日 11:44Artica Pandora FMS未授权访问(CVE-2020-8497)
漏洞标题 Artica Pandora FMS未授权访问(CVE-2020-8497) 漏洞描述 Artica Pandora FMS是西班牙Artica公司的一套监控系统,在 Artica Pandora FMS 到 7.42中,未经身份验证的攻击者可以读取聊天...
2020年11月18日 22:16CVE-2025-8848: LibreChat <= 0.7.9 - HTML Injection via Accept-Language Header
漏洞标题 CVE-2025-8848: LibreChat <= 0.7.9 - HTML Injection via Accept-Language Header 漏洞描述 danny-avila/librechat 0.7.9 contains a stored XSS caused by improper sanitization...
2025年7月14日 23:57CVE-2017-7391: Magmi 0.7.22 – Cross-Site Scripting
漏洞标题 CVE-2017-7391: Magmi 0.7.22 - Cross-Site Scripting 漏洞描述 Magmi 0.7.22 contains a cross-site scripting vulnerability due to insufficient filtration of user-supplied data...
2017年11月16日 15:36
【面试题总结】HW面试,你准备的怎么样啦?
前言 随着现在网络安全的不断发展,护网演练已经不再像以前那样,对于我们来说,比较的陌生。 无论是参加攻防演练中的防守方(蓝军),或者技术要求更高的攻击手(红军),都可以让我们得到很多...
2024年4月3日 23:25CVE-2023-41621: Emlog Pro v2.1.14 – Cross-Site Scripting
漏洞标题 CVE-2023-41621: Emlog Pro v2.1.14 - Cross-Site Scripting 漏洞描述 Cross Site Scripting (XSS) vulnerability in Emlog Pro v2.1.14 via /admin/store.php. PoC代码
2023年1月17日 23:01
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

