
最新发布第59页

Linux云服务器安装JDK和Tomcat的详细步骤(推荐)_Linux
这篇文章主要介绍了Linux云服务器安装JDK和Tomcat的详细步骤,本文分步骤给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 JDK的下载与安装 第一步:先在官网下载jdk官方下...
 2026年4月22日 11:45

CVE-2023-2518: WordPress Easy Forms for Mailchimp Plugin < 6.8.9 - Cross-Site Scripting
漏洞标题 CVE-2023-2518: WordPress Easy Forms for Mailchimp Plugin < 6.8.9 - Cross-Site Scripting 漏洞描述 The Easy Forms for Mailchimp plugin before version 6.8.9 contains a ref...
2023年2月11日 13:46CVE-2017-17215: 华为HG532e远程命令执行漏洞
漏洞标题 CVE-2017-17215: 华为HG532e远程命令执行漏洞 漏洞描述 华为HG532e路由器存在远程命令执行漏洞,攻击者通过漏洞可以获取服务器权限 PoC代码
2017年4月3日 10:14CVE-2022-43167: Rukovoditel <= 3.2.1 - Cross Site Scripting
漏洞标题 CVE-2022-43167: Rukovoditel <= 3.2.1 - Cross Site Scripting 漏洞描述 A stored cross-site scripting (XSS) vulnerability in the Users Alerts feature (/index.php?module=us...
2022年6月10日 13:20CVE-2025-49132: Pterodactyl Panel – Remote Code Execution
漏洞标题 CVE-2025-49132: Pterodactyl Panel - Remote Code Execution 漏洞描述 Pterodactyl is a free, open-source game server management panel. Using the /locales/locale.json with the...
2025年10月2日 00:11CVE-2023-6421: WordPress Download Manager – File Password Exposure
漏洞标题 CVE-2023-6421: WordPress Download Manager - File Password Exposure 漏洞描述 The WordPress Download Manager plugin contains a vulnerability that allows attackers to obtain ...
2023年12月22日 13:50CVE-2014-4942: WordPress EasyCart <2.0.6 - Information Disclosure
漏洞标题 CVE-2014-4942: WordPress EasyCart <2.0.6 - Information Disclosure 漏洞描述 WordPress EasyCart plugin before 2.0.6 contains an information disclosure vulnerability. An a...
2014年7月1日 00:55CVE-2022-0206: WordPress NewStatPress <1.3.6 - Cross-Site Scripting
漏洞标题 CVE-2022-0206: WordPress NewStatPress <1.3.6 - Cross-Site Scripting 漏洞描述 WordPress NewStatPress plugin before 1.3.6 is susceptible to cross-site scripting. The plug...
2022年3月9日 21:57CVE-2010-1980: Joomla! Component Joomla! Flickr 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1980: Joomla! Component Joomla! Flickr 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in joomlaflickr.php in the Joomla! Flickr (com_joom...
2010年6月13日 02:35CVE-2019-19985: WordPress Email Subscribers & Newsletters <4.2.3 - Arbitrary File Retrieval
漏洞标题 CVE-2019-19985: WordPress Email Subscribers & Newsletters <4.2.3 - Arbitrary File Retrieval 漏洞描述 WordPress Email Subscribers & Newsletters plugin before 4.2...
2019年10月8日 04:21
使用 Linux seq 命令生成数字序列(推荐)_Linux
seq命令用于以指定增量从首数开始打印数字到尾数,即产生从某个数到另外一个数之间的所有整数,并且可以对整数的格式、宽度、分割符号进行控制。这篇文章主要介绍了使用 Linux seq 命令生成数字...
2024年6月15日 20:17
Openssl实现双向认证教程(附服务端客户端代码)_Linux
这篇文章主要介绍了Openssl实现双向认证教程(附服务端客户端代码),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、背景说明 1.1 面...
2024年1月23日 21:36
为什么你的WordPress网站这么慢?教你怎么加速!
通常刚接触WordPress的朋友都会发现网站访问速度好慢啊,慢到令人发指,心里很奇怪,为什么这么垃圾的建站系统能在全球流行。网站慢先不用着急,下面就来说说怎么给你的WP网站加速。 wordpress...

 2022年3月9日 19:16
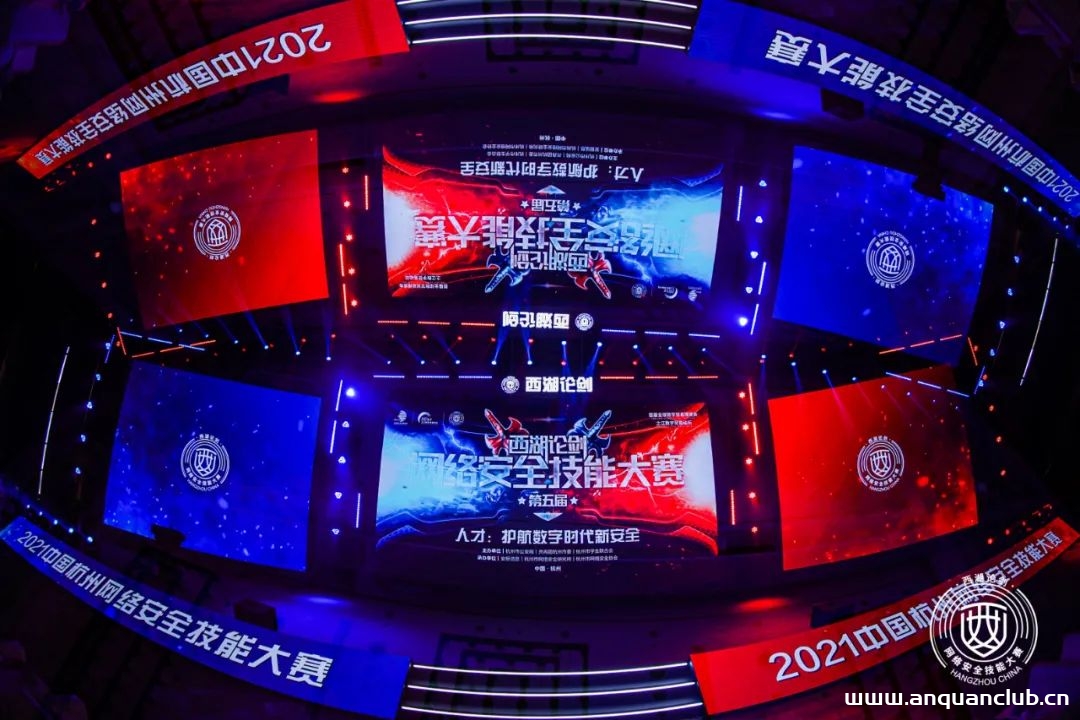
西湖论剑·第五届中国杭州网络安全技能大赛决赛正式启动
网络空间的竞争,归根结底是人才的竞争。3月11日,西湖论剑·第五届中国杭州网络安全技能大赛决赛在杭州拉开帷幕。作为首届全球数字贸易博览会的亮点单元,本次大赛由杭州市公安局、共青团杭州...
2022年3月16日 09:17CVE-2017-7504: JBoss 4.x JBossMQ JMS 反序列化漏洞
漏洞标题 CVE-2017-7504: JBoss 4.x JBossMQ JMS 反序列化漏洞 漏洞描述 fofa: jbossmq PoC代码
2017年9月15日 18:58CVE-2021-3654: Nova noVNC – Open Redirect
漏洞标题 CVE-2021-3654: Nova noVNC - Open Redirect 漏洞描述 Nova noVNC contains an open redirect vulnerability. An attacker can redirect a user to a malicious site and possibly obt...
2021年7月21日 09:57
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

