
最新发布第600页

H3C Magic NX系列设备存在远程命令执行漏洞(CVE-2025-2725)
漏洞标题 H3C Magic NX系列设备存在远程命令执行漏洞(CVE-2025-2725) 漏洞描述 H3C Magic NX系列设备(包括Magic NX15、Magic NX30 Pro、Magic NX400),以及Magic R系列设备(如MagicR3010)...
 2025年11月11日 21:37
CVE-2024-47073: DataEase v2.10.2 – JWT Signature Verification Bypass
漏洞标题 CVE-2024-47073: DataEase v2.10.2 - JWT Signature Verification Bypass 漏洞描述 DataEase is an open source data visualization analysis tool that helps users quickly analyze ...
2024年10月2日 17:56CVE-2010-1469: Joomla! Component JProject Manager 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1469: Joomla! Component JProject Manager 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Ternaria Informatica JProject Manager (com...
2010年3月29日 09:28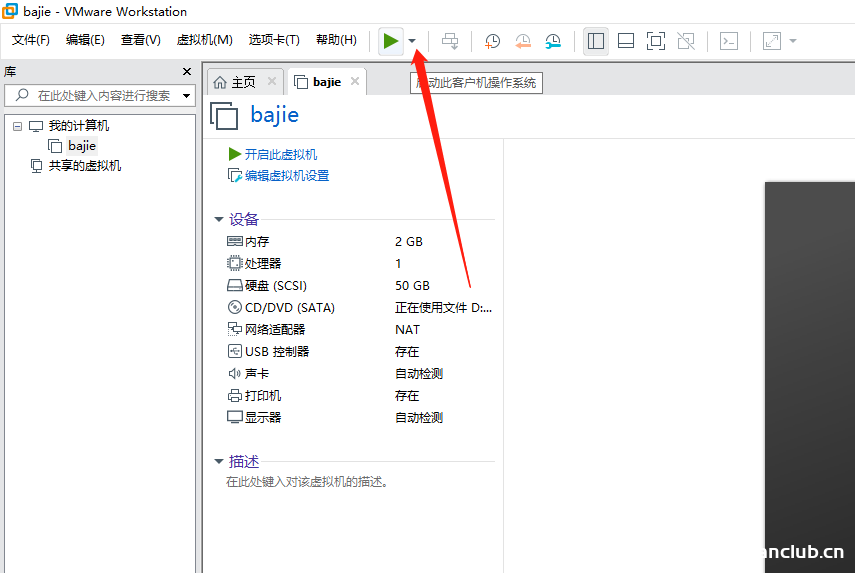
解决VMware 虚拟机开机黑屏的问题_VMware
这篇文章主要介绍了VMware 虚拟机开机黑屏解决方法,本文通过图文醒目的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 # 调整VMware硬盘启动优先...
2023年8月21日 21:29CVE-2020-36728: WordPress Plugin Adning Advertising < 1.5.6 - Arbitrary File Upload
漏洞标题 CVE-2020-36728: WordPress Plugin Adning Advertising < 1.5.6 - Arbitrary File Upload 漏洞描述 The Adning Advertising plugin for WordPress versions below 1.5.6 is vulnera...
2020年2月18日 12:14CVE-2025-59474: Jenkins Sidepanel – Unauthorized Agent/Queue Exposure
漏洞标题 CVE-2025-59474: Jenkins Sidepanel - Unauthorized Agent/Queue Exposure 漏洞描述 Jenkins 2.527 and earlier, LTS 2.516.2 and earlier does not perform a permission check in th...
2025年3月30日 11:04CVE-2025-5961: WordPress WPvivid Backup & Migration Plugin <= 0.9.116 - Authenticated Arbitrary File Upload
漏洞标题 CVE-2025-5961: WordPress WPvivid Backup & Migration Plugin <= 0.9.116 - Authenticated Arbitrary File Upload 漏洞描述 The Migration, Backup, Staging – WPvivid Backu...
2025年5月7日 00:31
优化 Docker 镜像大小常见的方式_docker
这篇文章主要介绍了如何优化 Docker 镜像大小,帮助大家更好的理解和使用docker容器,感兴趣的朋友可以了解下。 平时我们构建的 Docker 镜像通常比较大,占用大量的磁盘空间,随着容器的大规模...
2023年6月7日 21:21CVE-2023-1408: Video List Manager <= 1.7 - SQL Injection
漏洞标题 CVE-2023-1408: Video List Manager <= 1.7 - SQL Injection 漏洞描述 The plugin does not properly sanitise and escape a parameter before using it in a SQL statement, leadi...
2023年6月22日 04:17CVE-2020-23814: XXL-JOB v2.2.0 — Stored Cross Site Scripting
漏洞标题 CVE-2020-23814: XXL-JOB v2.2.0 — Stored Cross Site Scripting 漏洞描述 Multiple cross-site scripting (XSS) vulnerabilities in xxl-job v2.2.0 allow remote attackers to inje...
2020年7月23日 16:35
解决Docker中的error during connect异常情况_docker
这篇文章主要介绍了解决Docker中的error during connect异常情况,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 刚开始接触Docker,遇到异常问题难免会手忙脚乱。没事的,...
2023年1月21日 20:02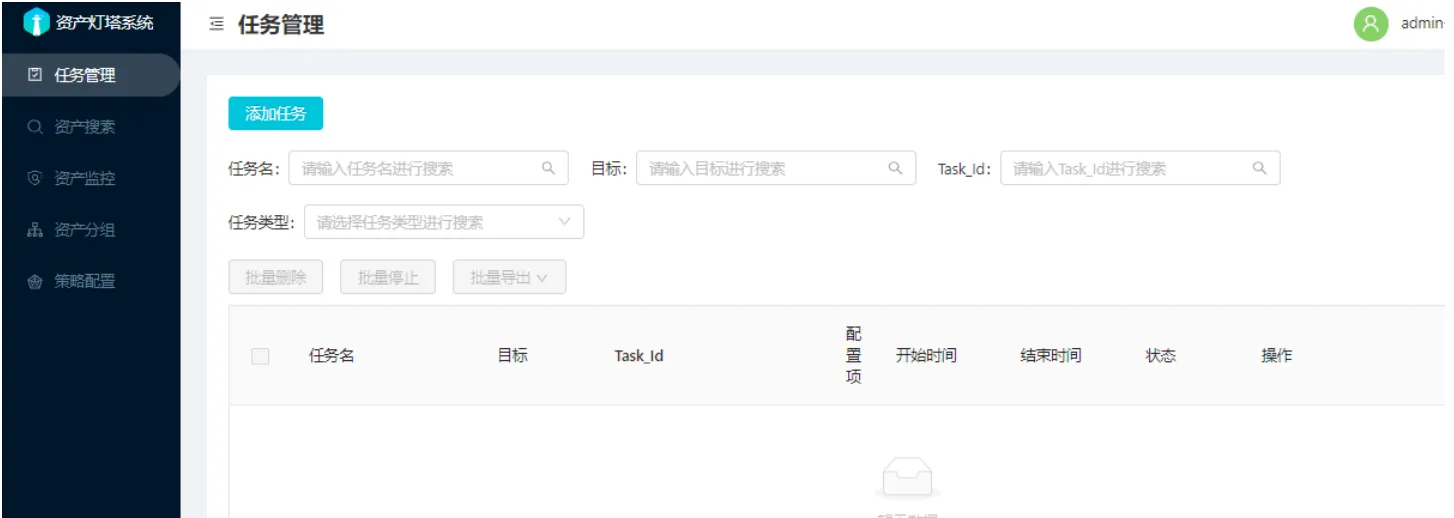
资产侦察灯塔系统(ARL)配置使用
即上一篇ARl灯塔系统搭建教程,今天来给大家分享一下怎么配置机器人,自动推送搜集消息 一、简介 ARL(Asset Reconnaissance Lighthouse)旨在快速侦察与目标关联的互联网资产,构建基础资产信息...

 2023年1月13日 19:46
nginx常用命令放入shell脚本详解_nginx
这篇文章主要介绍了nginx常用命令放入shell脚本详解,文章讲解的很清晰,有感兴趣的同学可以研究下 1、创建一个文件夹存放nginx的shell脚本 /usr/local/task/nginx 1)重启nginx的shell脚本 vim...
2022年9月16日 22:20
URL Rewrite Module 2.1 URL重写模块规则写法_服务器其它
URL重写模块是IIS的扩展,可作为独立IIS Server的下载下载,并且还预先安装在Windows Azure网站(WAWS)上的任何网站上,供您使用,本教程将指导您完成如何为URL重写模块创建和测试一组重写规则...
2022年12月26日 20:22CVE-2022-0735: GitLab CE/EE – Information Disclosure
漏洞标题 CVE-2022-0735: GitLab CE/EE - Information Disclosure 漏洞描述 GitLab CE/EE is susceptible to information disclosure. An attacker can access runner registration tokens usin...
2022年1月29日 14:10CVE-2022-33965: WordPress Visitor Statistics <=5.7 - SQL Injection
漏洞标题 CVE-2022-33965: WordPress Visitor Statistics <=5.7 - SQL Injection 漏洞描述 WordPress Visitor Statistics plugin through 5.7 contains multiple unauthenticated SQL inject...
2022年5月23日 17:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

