
最新发布第600页
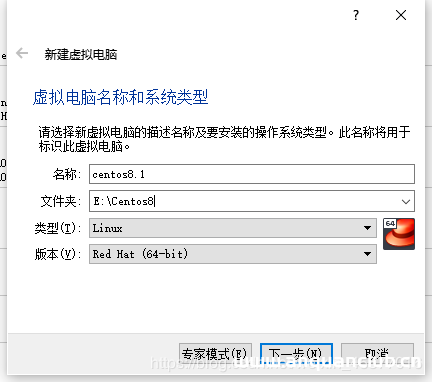
VirtualBox中最小化安装Centos8.1虚拟机的教程详解_VirtualBox
这篇文章主要介绍了VirtualBox中最小化安装Centos8.1虚拟机的方法,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.下载相关...
 2023年12月17日 20:11

CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting
漏洞标题 CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting 漏洞描述 The Product Addons & Fields for WooCommerce WordPress ...
2023年2月16日 08:49
阿里云 ubuntu16.04搭建IPSec服务_Linux
IPSec是一组基于网络层的,应用密码学的安全通信协议族,这篇文章主要介绍了阿里云 ubuntu16.04搭建IPSec服务,需要的朋友可以参考下 IPSec简介 IPSec(Internet Protocol Security):是一组基...
2026年8月5日 11:45
Vulnhub 靶场 HACKSUDO: FOG
环境 Kali: 192.168.132.131 靶机:192.168.132.146 靶机地址:http://www.vulnhub.com/entry/hacksudo-fog,697/ 一、信息收集 nmap -sP 192.168.132.0/24 nmap -p- -sC -sV 192.168.132.146 g...

 2022年3月30日 20:48
CVE-2025-9316: N-central – Authentication Bypass
漏洞标题 CVE-2025-9316: N-central - Authentication Bypass 漏洞描述 N-central < 2025.4 can generate sessionIDs for unauthenticated users This issue affects N-central: before 2025...
2025年5月17日 14:28CVE-2023-27482: Home Assistant Supervisor – Authentication Bypass
漏洞标题 CVE-2023-27482: Home Assistant Supervisor - Authentication Bypass 漏洞描述 Home Assistant Supervisor is an open source home automation tool. A remotely exploitable vulnera...
2023年3月22日 01:25CVE-2024-6926: Viral Signup <= 2.1 - SQL Injection
漏洞标题 CVE-2024-6926: Viral Signup <= 2.1 - SQL Injection 漏洞描述 The Viral Signup limited opt-in with viral referral sharing plugin for WordPress is vulnerable to SQL Inject...
2024年8月18日 01:35CVE-2025-26319: FlowiseAI Flowise <= 2.2.6 - Arbitrary File Upload
漏洞标题 CVE-2025-26319: FlowiseAI Flowise <= 2.2.6 - Arbitrary File Upload 漏洞描述 FlowiseAI Flowise version 2.2.6 and below contains an arbitrary file upload vulnerability in...
2025年4月24日 08:57H3C Magic NX系列设备存在远程命令执行漏洞(CVE-2025-2725)
漏洞标题 H3C Magic NX系列设备存在远程命令执行漏洞(CVE-2025-2725) 漏洞描述 H3C Magic NX系列设备(包括Magic NX15、Magic NX30 Pro、Magic NX400),以及Magic R系列设备(如MagicR3010)...
2025年4月23日 23:08CVE-2021-43496: Clustering Local File Inclusion
漏洞标题 CVE-2021-43496: Clustering Local File Inclusion 漏洞描述 Clustering master branch as of commit 53e663e259bcfc8cdecb56c0bb255bd70bfcaa70 is affected by a directory traversa...
2021年7月3日 08:58CVE-2024-38472: Apache HTTPd Windows UNC – Server-Side Request Forgery
漏洞标题 CVE-2024-38472: Apache HTTPd Windows UNC - Server-Side Request Forgery 漏洞描述 SSRF in Apache HTTP Server on Windows allows to potentially leak NTML hashes to a malicious...
2024年5月15日 00:00CVE-2021-3223: Node RED Dashboard – Directory Traversal
漏洞标题 CVE-2021-3223: Node RED Dashboard - Directory Traversal 漏洞描述 Node-RED-Dashboard before 2.26.2 allows ui_base/js/..%2f directory traversal to read files. PoC代码
2021年12月8日 10:15Apache OFBiz /viewdatafile 代码执行漏洞(CVE-2024-45195)
漏洞标题 Apache OFBiz /viewdatafile 代码执行漏洞(CVE-2024-45195) 漏洞描述 Apache OFBiz是一个开源企业资源规划(ERP)系统。它提供了一套企业应用程序,集成并自动化企业的许多业务流程...
2024年12月3日 16:24nginx如何将http访问的网站改成https访问_nginx
这篇文章主要介绍了nginx如何将http访问的网站改成https访问,帮助大家更好的理解和使用nginx,感兴趣的朋友可以了解下 目录1. 背景2. 预备知识https:证书体系:3. 操作过程3.1 证书生成3.2 ng...
2022年10月4日 20:14CVE-2020-11710: Kong Admin <=2.03 - Admin API Access
漏洞标题 CVE-2020-11710: Kong Admin <=2.03 - Admin API Access 漏洞描述 Kong Admin through 2.0.3 contains an issue via docker-kong which makes the admin API port accessible on in...
2020年1月8日 00:14CVE-2023-46347: PrestaShop Step by Step products Pack – SQL Injection
漏洞标题 CVE-2023-46347: PrestaShop Step by Step products Pack - SQL Injection 漏洞描述 In the module “Step by Step products Pack” (ndk_steppingpack) up to 1.5.6 from NDK Design ...
2023年10月27日 18:22
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

