
最新发布第600页

CVE-2021-24407: WordPress Jannah Theme <5.4.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24407: WordPress Jannah Theme <5.4.5 - Cross-Site Scripting 漏洞描述 WordPress Jannah theme before 5.4.5 contains a reflected cross-site scripting vulnerabilit...
 2021年1月9日 19:15
CVE-2024-12987: DrayTek Vigor – Command Injection
漏洞标题 CVE-2024-12987: DrayTek Vigor - Command Injection 漏洞描述 DrayTek Gateway devices (Vigor2960, Vigor300B, etc.) are vulnerable to command injection via the session paramet...
2024年11月26日 15:42CVE-2021-25281: SaltStack Salt <3002.5 - Auth Bypass
漏洞标题 CVE-2021-25281: SaltStack Salt <3002.5 - Auth Bypass 漏洞描述 SaltStack Salt before 3002.5 does not honor eauth credentials for the wheel_async client, allowing attacke...
2021年8月18日 23:28CVE-2023-40750: PHPJabbers Yacht Listing Script v1.0 – Cross-Site Scripting
漏洞标题 CVE-2023-40750: PHPJabbers Yacht Listing Script v1.0 - Cross-Site Scripting 漏洞描述 There is a Cross Site Scripting (XSS) vulnerability in the "action" paramete...
2023年5月6日 21:16CVE-2022-4321: PDF Generator for WordPress < 1.1.2 - Cross Site Scripting
漏洞标题 CVE-2022-4321: PDF Generator for WordPress < 1.1.2 - Cross Site Scripting 漏洞描述 The plugin includes a vendored dompdf example file which is susceptible to Reflected ...
2022年9月3日 09:42CVE-2020-28187: TerraMaster TOS 后台任意文件读取漏洞
漏洞标题 CVE-2020-28187: TerraMaster TOS 后台任意文件读取漏洞 漏洞描述 TerraMaster TOS <= 4.2.06中的多个目录遍历漏洞允许远程身份验证的攻击者通过/tos/index.php?editor/fileGet路径...
2020年12月10日 07:36CVE-2021-24387: WordPress Pro Real Estate 7 Theme <3.1.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24387: WordPress Pro Real Estate 7 Theme <3.1.1 - Cross-Site Scripting 漏洞描述 WordPress Pro Real Estate 7 theme before 3.1.1 contains a reflected cross-site ...
2021年4月21日 14:51
Tomcatc3p0配置jnid数据源2种实现方法解析_Tomcat
这篇文章主要介绍了Tomcatc3p0配置jnid数据源2种实现方法解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 使用c3p0 导入c3p0jar包 <...
2023年3月19日 20:05CVE-2023-3848: MooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3848: MooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability, which was classified as problematic, has been found in mooSocial mooDating 1.2. This issue af...
2023年10月24日 15:26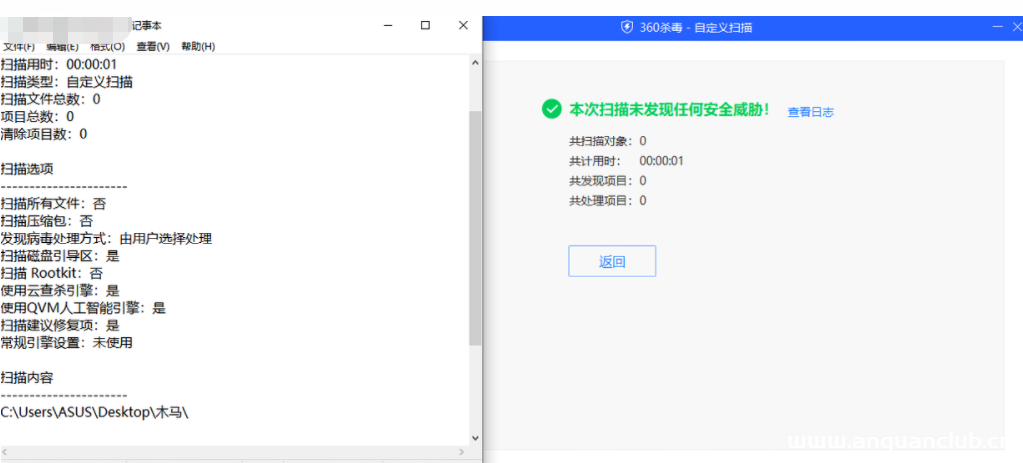
形而上学,不行退学的一句话
0x01 前言 文章写完了,绕过了360杀毒,绕过了火绒,绕过了电脑管家,总结了些简单的姿势,确是没骗过win10的防病毒,剩下的这部分是从Typora的历史记录里找的,,,已经没有想法再来一遍了,,...
2022年3月10日 23:32CVE-2025-24354: Imgproxy < 3.27.2 - Server-Side Request Forgery (SSRF)
漏洞标题 CVE-2025-24354: Imgproxy < 3.27.2 - Server-Side Request Forgery (SSRF) 漏洞描述 imgproxy contains an issue caused by not blocking the 0.0.0.0 address even when IMGPROXY...
2025年12月2日 00:20CVE-2025-12055: MPDV Mikrolab GmbH HYDRA X, MIP 2 & FEDRA 2 – Path Traversal
漏洞标题 CVE-2025-12055: MPDV Mikrolab GmbH HYDRA X, MIP 2 & FEDRA 2 - Path Traversal 漏洞描述 MPDV Mikrolab GmbH HYDRA X, MIP 2, and FEDRA 2 <= Maintenance Pack 36 with Ser...
2025年9月16日 10:27Adobe ColdFusion IPFilterUtils CVE-2023-38205 认证绕过漏洞
漏洞标题 Adobe ColdFusion IPFilterUtils CVE-2023-38205 认证绕过漏洞 漏洞描述 Adobe ColdFusion中存在不正当访问控制漏洞,可绕过认证功能。该漏洞是由于IPFilterUtils类对URL路径的验证不...
2023年6月30日 13:42CVE-2025-2075: Uncanny Automator <= 6.3.0.2 - Missing Authorization to Authenticated (Subscriber+) Privilege Escalation
漏洞标题 CVE-2025-2075: Uncanny Automator <= 6.3.0.2 - Missing Authorization to Authenticated (Subscriber+) Privilege Escalation 漏洞描述 The Uncanny Automator - Easy Automation...
2025年2月13日 19:12CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting
漏洞标题 CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.8 is susceptible to cros...
2023年8月6日 20:54Apache Superset 默认口令(CVE-2021-44451)
漏洞标题 Apache Superset 默认口令(CVE-2021-44451) 漏洞描述 ApacheSuperset是一款由Python语言为主开发的开源时髦数据探索分析以及可视化的报表平台;她支持丰富的数据源,且拥有多姿多彩的...
2021年7月20日 04:33
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

