
最新发布第602页

渗透Hacking Team全过程
下载地址:http://i0x0fy4ibf.feishu.cn/file/boxcnylSPzGnXDU4OnEwQZDypTh 作者寄语:这就是整个过程。轻易渗透进企业,并阻止其继续破坏人权。这也是黑客的魅力和不对称性之美:只需100小时的...
 2022年3月10日 23:37

CVE-2010-1345: Joomla! Component Cookex Agency CKForms – Local File Inclusion
漏洞标题 CVE-2010-1345: Joomla! Component Cookex Agency CKForms - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Cookex Agency CKForms (com_ckforms) compo...
2010年6月22日 17:14CVE-2024-9166: TitanNit Web Control 2.01/Atemio 7600 – Remote Code Execution
漏洞标题 CVE-2024-9166: TitanNit Web Control 2.01/Atemio 7600 - Remote Code Execution 漏洞描述 The device contains a command injection caused by the 'getcommand' query in...
2024年10月3日 03:31CVE-2021-33851: WordPress Customize Login Image <3.5.3 - Cross-Site Scripting
漏洞标题 CVE-2021-33851: WordPress Customize Login Image <3.5.3 - Cross-Site Scripting 漏洞描述 WordPress Customize Login Image plugin prior to 3.5.3 contains a cross-site scrip...
2021年10月16日 05:57CVE-2021-44848: Thinfinity VirtualUI User Enumeration
漏洞标题 CVE-2021-44848: Thinfinity VirtualUI User Enumeration 漏洞描述 Thinfinity VirtualUI (before v3.0), /changePassword returns different responses for requests depending on wh...
2021年9月16日 20:55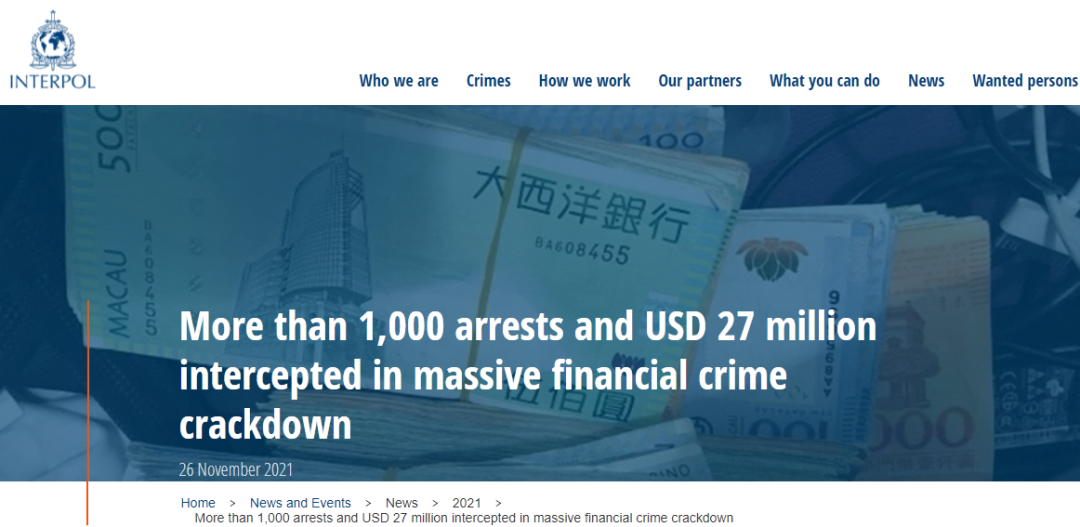
抓捕千人、拦截2700万美元,国际合作打击金融犯罪
与网络诈骗是一种相对低级的犯罪行为的普遍观念相反,实际上诈骗的成功率与涉案金额从来都不低。11月26日,国际刑警组织(已有195个成员国)在其官网上公布了最近一次行动的成果——在代号为HAE...
2022年3月10日 23:38CVE-2023-45136: XWiki < 14.10.14 - Cross-Site Scripting
漏洞标题 CVE-2023-45136: XWiki < 14.10.14 - Cross-Site Scripting 漏洞描述 XWiki Platform is a generic wiki platform offering runtime services for applications built on top of it...
2023年6月5日 19:43CVE-2012-4242: WordPress Plugin MF Gig Calendar 0.9.2 – Cross-Site Scripting
漏洞标题 CVE-2012-4242: WordPress Plugin MF Gig Calendar 0.9.2 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in the MF Gig Calendar plugin 0.9.2 for WordPres...
2012年7月6日 23:03CVE-2023-39121: Emlog 2.1.9 – SQL Injection
漏洞标题 CVE-2023-39121: Emlog 2.1.9 - SQL Injection 漏洞描述 emlog v2.1.9 contains a SQL injection caused by unsanitized input in the data backup/restore functionality, allowing a...
2023年12月24日 06:19CVE-2023-45542: MooSocial 3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-45542: MooSocial 3.1.8 - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exisits in the q parameter on search function of mooSo...
2023年12月28日 03:54CVE-2023-0297: PyLoad 0.5.0 – Pre-auth Remote Code Execution (RCE)
漏洞标题 CVE-2023-0297: PyLoad 0.5.0 - Pre-auth Remote Code Execution (RCE) 漏洞描述 Code Injection in GitHub repository pyload/pyload prior to 0.5.0b3.dev31. PoC代码
2023年1月2日 11:57CVE-2020-15415: DrayTek Vigor – Command Injection
漏洞标题 CVE-2020-15415: DrayTek Vigor - Command Injection 漏洞描述 DrayTek Vigor devices contain a command injection vulnerability in the cvmcfgupload functionality. The vulnerabi...
2020年12月24日 16:16CVE-2022-1119: WordPress Simple File List <3.2.8 - Local File Inclusion
漏洞标题 CVE-2022-1119: WordPress Simple File List <3.2.8 - Local File Inclusion 漏洞描述 WordPress Simple File List before 3.2.8 is vulnerable to local file inclusion via the e...
2022年12月8日 17:06CVE-2022-2487: Wavlink WN535K2/WN535K3 – OS Command Injection
漏洞标题 CVE-2022-2487: Wavlink WN535K2/WN535K3 - OS Command Injection 漏洞描述 Wavlink WN535K2 and WN535K3 routers are susceptible to OS command injection which affects unknown co...
2022年2月17日 12:25CVE-2022-42149: kkFileView 4.0 – Server-Side Request Forgery
漏洞标题 CVE-2022-42149: kkFileView 4.0 - Server-Side Request Forgery 漏洞描述 kkFileView 4.0 contains a server-side request forgery caused by improper validation in OnlinePreviewC...
2022年3月12日 19:15CVE-2018-7193: osTicket < 1.10.2 - Cross-Site Scripting
漏洞标题 CVE-2018-7193: osTicket < 1.10.2 - Cross-Site Scripting 漏洞描述 Cross-site scripting (XSS) vulnerability in /scp/directory.php in Enhancesoft osTicket before 1.10.2 al...
2018年11月3日 06:02
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

