
最新发布第604页

CVE-2021-35250: SolarWinds Serv-U 15.3 – Directory Traversal
漏洞标题 CVE-2021-35250: SolarWinds Serv-U 15.3 - Directory Traversal 漏洞描述 SolarWinds Serv-U 15.3 is susceptible to local file inclusion, which may allow an attacker access to ...
 2021年3月13日 21:24
CVE-2020-26214: Alerta < 8.1.0 - Authentication Bypass
漏洞标题 CVE-2020-26214: Alerta < 8.1.0 - Authentication Bypass 漏洞描述 Alerta prior to version 8.1.0 is prone to authentication bypass when using LDAP as an authorization prov...
2020年12月24日 19:40CVE-2004-2687: Distccd v1 – Remote Code Execution
漏洞标题 CVE-2004-2687: Distccd v1 - Remote Code Execution 漏洞描述 distcc 2.x, as used in XCode 1.5 and others, when not configured to restrict access to the server port, allows r...
2004年12月2日 22:35
linux userdel 命令的使用_Linux
这篇文章主要介绍了linux userdel 命令的使用,帮助大家更好的理解和使用Linux系统,感兴趣的朋友可以了解下 1.命令简介 userdel(user delete) 命令是系统管理员命令,用于删除用户账户和相关...
2023年6月11日 21:52
企业远程办公保障难?腾讯安全发布零信任免费计划
近期,国内新冠疫情防控形势日益严峻,为了最大限度减少人员流动聚集,许多企业选择远程居家办公模式。不过,远程办公涉及员工异地访问的身份识别、多地分散的终端安全防护、越权操作等问题,为...
2022年3月17日 08:06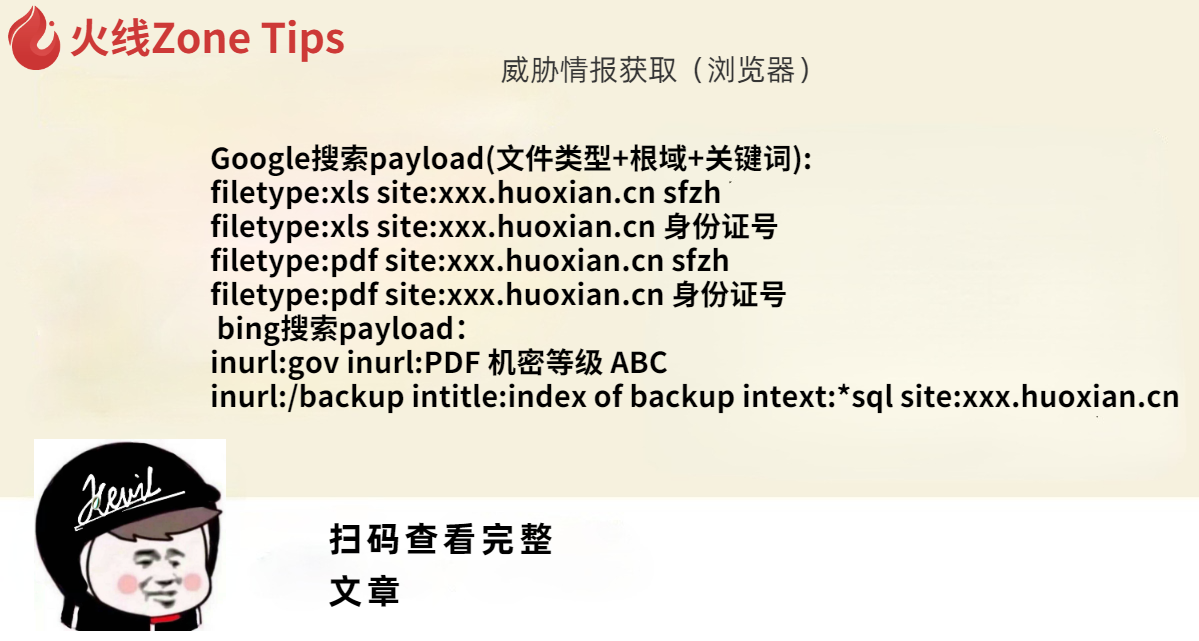
威胁情报获取(浏览器)
Google搜索payload(文件类型+根域+关键词): filetype:xls site:xxx.huoxian.cn sfzh filetype:xls site:xxx.huoxian.cn 身份证号 filetype:pdf site:xxx.huoxian.cn sfzh filetype:pdf site:xxx...
2022年3月10日 23:34CVE-2023-35082: MobileIron Core – Remote Unauthenticated API Access
漏洞标题 CVE-2023-35082: MobileIron Core - Remote Unauthenticated API Access 漏洞描述 Ivanti Endpoint Manager Mobile (EPMM), formerly MobileIron Core, Since CVE-2023-35082 arises f...
2023年11月11日 18:52
[GYCTF2020]Blacklist -堆叠查询- buu刷题笔记
启动挑战项目,发现前端界面显示Black list is so weak for you,isn’t it 随便输入几个关键词试试:select,他爆出来所有的黑名单关键词,本来还想fuzz跑一下的 return preg_match('/set|prepa...

 2022年4月27日 17:23
CVE-2022-39048: ServiceNow – Cross-site Scripting
漏洞标题 CVE-2022-39048: ServiceNow - Cross-site Scripting 漏洞描述 A XSS vulnerability was identified in the ServiceNow UI page assessment_redirect. To exploit this vulnerability,...
2022年7月23日 14:32CVE-2022-28290: WordPress Country Selector <1.6.6 - Cross-Site Scripting
漏洞标题 CVE-2022-28290: WordPress Country Selector <1.6.6 - Cross-Site Scripting 漏洞描述 WordPress Country Selector plugin prior to 1.6.6 contains a cross-site scripting vulne...
2022年4月10日 03:32CVE-2018-10738: Nagios XI before 5.4.13 SQL Inject
漏洞标题 CVE-2018-10738: Nagios XI before 5.4.13 SQL Inject 漏洞描述 Nagios XI before 5.4.13 SQL Inject PoC代码
2018年8月4日 05:33CVE-2020-8615: WordPress Plugin Tutor LMS 1.5.3 – Cross-Site Request Forgery
漏洞标题 CVE-2020-8615: Wordpress Plugin Tutor LMS 1.5.3 - Cross-Site Request Forgery 漏洞描述 A CSRF vulnerability in the Tutor LMS plugin before 1.5.3 for WordPress can result in...
2020年10月6日 06:49CVE-2021-24284: WordPress Kaswara Modern VC Addons <=3.0.1 - Arbitrary File Upload
漏洞标题 CVE-2021-24284: WordPress Kaswara Modern VC Addons <=3.0.1 - Arbitrary File Upload 漏洞描述 WordPress Kaswara Modern VC Addons plugin through 3.0.1 is susceptible to an...
2021年1月9日 23:42CVE-2023-2982: Miniorange Social Login and Register <= 7.6.3 - Authentication Bypass
漏洞标题 CVE-2023-2982: Miniorange Social Login and Register <= 7.6.3 - Authentication Bypass 漏洞描述 The WordPress Social Login and Register (Discord, Google, Twitter, LinkedI...
2023年12月12日 13:16CVE-2025-27222: TRUfusion Enterprise <= 7.10.4.0 - Path Traversal
漏洞标题 CVE-2025-27222: TRUfusion Enterprise <= 7.10.4.0 - Path Traversal 漏洞描述 Pre-Auth Path Traversal Allowing to Leak Local server files disclosing sensitive clear-text p...
2025年12月28日 04:51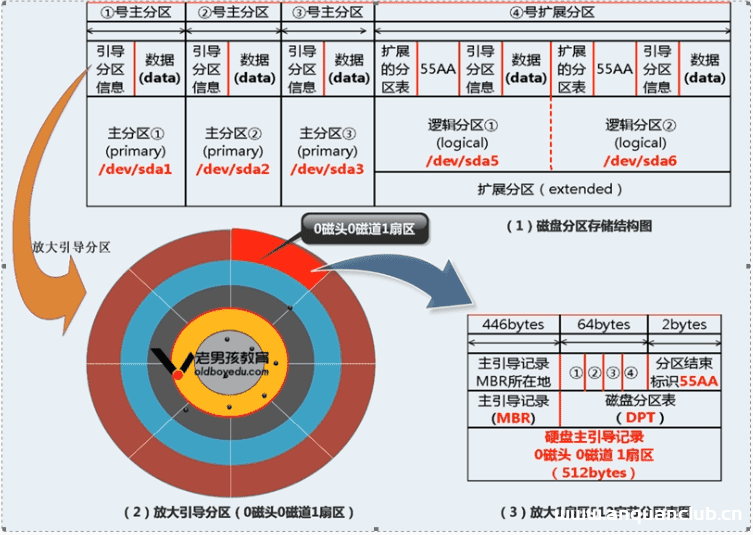
Linux磁盘分区实现原理及方法解析_Linux
这篇文章主要介绍了Linux磁盘分区实现原理及方法解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 回忆: IDE盘:第一块盘hda,第二块...
2023年7月13日 21:30
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

