
最新发布第605页
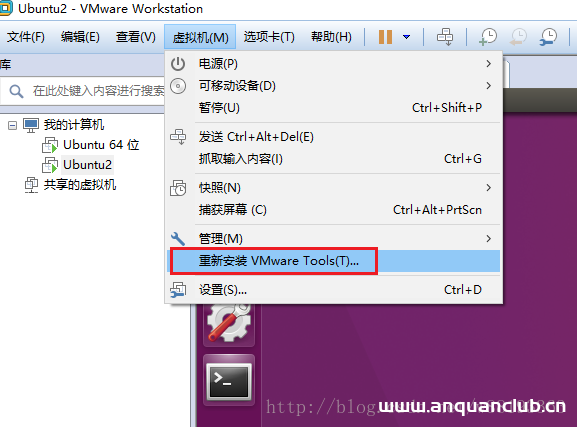
详解vmware14Pro中ubuntu系统界面太小的问题解决_VMware
这篇文章主要介绍了详解vmware14Pro中ubuntu系统界面太小的问题解决,小编觉得挺不错的,现在分享给大家,也给大家做个参考。一起跟随小编过来看看吧 1.操作环境 vmware14Pro ubuntu 16.04LTS 2...
 2024年6月25日 20:06

CVE-2024-45488: SafeGuard for Privileged Passwords < 7.5.2 - Authentication Bypass
漏洞标题 CVE-2024-45488: SafeGuard for Privileged Passwords < 7.5.2 - Authentication Bypass 漏洞描述 One Identity Safeguard for Privileged Passwords before 7.5.2 allows unauthor...
2024年2月5日 02:35
VPS服务器常用性能测试脚本汇总_服务器其它
这篇文章主要介绍了VPS服务器常用性能测试脚本汇总,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 分享一下常用的VPS服务器一键性能测试...
2023年1月14日 21:57CVE-2010-1429: Red Hat JBoss Enterprise Application Platform – Sensitive Information Disclosure
漏洞标题 CVE-2010-1429: Red Hat JBoss Enterprise Application Platform - Sensitive Information Disclosure 漏洞描述 Red Hat JBoss Enterprise Application Platform 4.2 before 4.2.0.CP0...
2010年6月5日 10:28bugbounty技巧聚合20220124
漏洞报告 【Recorded Future】通过用户名参数反射 XSS http://hackerone.com/reports/1201134 【Imgur】反射型xss http://hackerone.com/reports/1058427 【 Internet Bug Bounty】缓冲区溢出 h...
2022年4月1日 18:36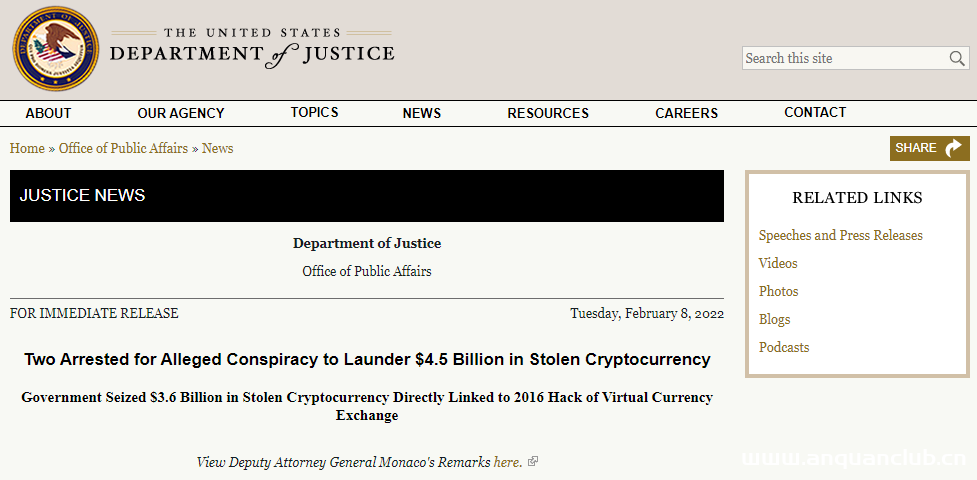
美国追回六年前黑客从Bitfinex窃取的现值36亿美元加密货币
2022年2月8日,美国司法部在一篇新闻稿中称,其以涉嫌共谋加密货币洗钱的罪名逮捕了一对夫妇,该案件涉及的加密货币价值约45亿美元,并且查明这些加密货币与六年前的一起黑客攻击案有关。总部设...
2022年3月10日 23:40CVE-2014-9735: WordPress RevSlider – Remote Code Execution via File Upload
漏洞标题 CVE-2014-9735: WordPress RevSlider - Remote Code Execution via File Upload 漏洞描述 The ThemePunch Slider Revolution (revslider) plugin before 3.0.96 for WordPress and Sho...
2014年6月3日 08:25CVE-2021-21973: VMware vSphere – Server-Side Request Forgery
漏洞标题 CVE-2021-21973: VMware vSphere - Server-Side Request Forgery 漏洞描述 VMware vSphere (HTML5) is susceptible to server-side request forgery due to improper validation of UR...
2021年1月22日 00:49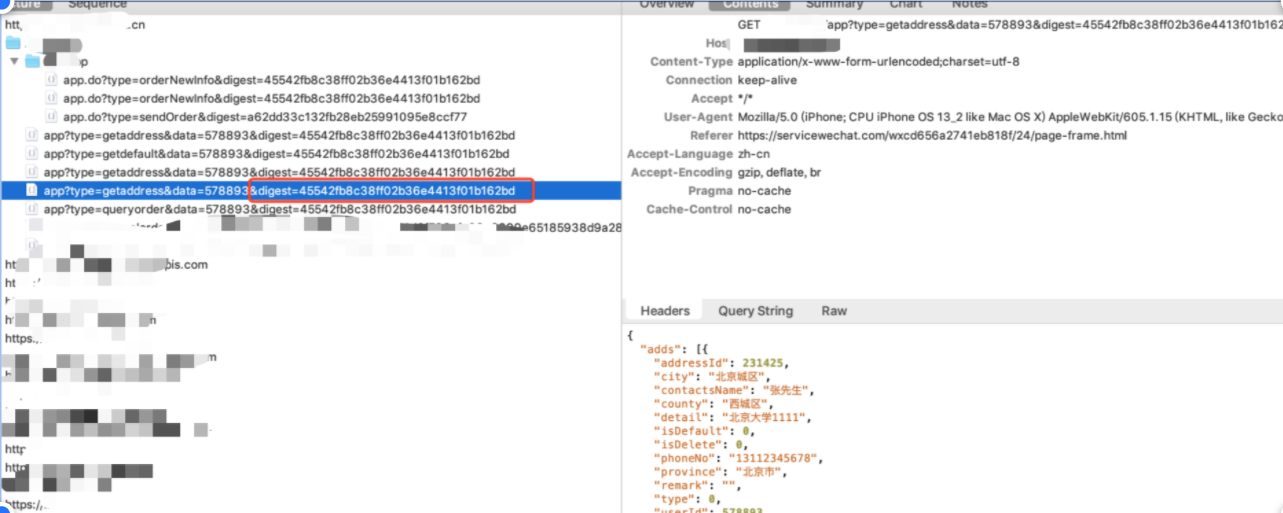
一次小程序端接口越权的分析
之前在挖一个src的时候,有一个资产是小程序 抓包如下 根据地址id查看收货地址 注意到请求里没有cookie,然后url里面这个digest字段比较奇怪,所有的接口都是根据这个参数鉴权的,一般不都应该...
2022年3月10日 23:34CVE-2016-10367: Opsview Monitor Pro – Local File Inclusion
漏洞标题 CVE-2016-10367: Opsview Monitor Pro - Local File Inclusion 漏洞描述 Opsview Monitor Pro prior to 5.1.0.162300841, prior to 5.0.2.27475, prior to 4.6.4.162391051, and 4.5.x...
2016年4月20日 01:47CVE-2010-3426: Joomla! Component Jphone 1.0 Alpha 3 – Local File Inclusion
漏洞标题 CVE-2010-3426: Joomla! Component Jphone 1.0 Alpha 3 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in jphone.php in the JPhone (com_jphone) component ...
2010年2月3日 18:23CVE-2022-32429: MSNSwitch Firmware MNT.2408 – Authentication Bypass
漏洞标题 CVE-2022-32429: MSNSwitch Firmware MNT.2408 - Authentication Bypass 漏洞描述 MSNSwitch Firmware MNT.2408 is susceptible to authentication bypass in the component http://MY...
2022年7月31日 11:14(CVE-2020-5410) Spring Cloud Config 目录遍历漏洞
漏洞标题 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 漏洞描述 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 PoC代码 暂无
2020年8月30日 15:21CVE-2020-14408: Agentejo Cockpit 0.10.2 – Cross-Site Scripting
漏洞标题 CVE-2020-14408: Agentejo Cockpit 0.10.2 - Cross-Site Scripting 漏洞描述 Agentejo Cockpit 0.10.2 contains a reflected cross-site scripting vulnerability due to insufficient...
2020年10月29日 06:30CVE-2019-3396: Atlassian Confluence Server – Path Traversal
漏洞标题 CVE-2019-3396: Atlassian Confluence Server - Path Traversal 漏洞描述 The Widget Connector macro in Atlassian Confluence Server before version 6.6.12 (the fixed version for...
2019年8月14日 17:49CVE-2020-28653: ManageEngine OpManager SumPDU 12.1 – 12.5.232 – Java Deserialization
漏洞标题 CVE-2020-28653: ManageEngine OpManager SumPDU 12.1 - 12.5.232 - Java Deserialization 漏洞描述 Zoho ManageEngine OpManager Stable build before 125203 (and Released build be...
2020年12月14日 20:54
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

