
最新发布第607页

CVE-2025-31125: Vite Development Server – Path Traversal
漏洞标题 CVE-2025-31125: Vite Development Server - Path Traversal 漏洞描述 Path traversal vulnerability in Vite development server's @fs endpoint allows attackers to access fi...
 2025年12月30日 11:00
CodoForum CVE-2022-31854 文件上传漏洞
漏洞标题 CodoForum CVE-2022-31854 文件上传漏洞 漏洞描述 CodoForum CVE-2022-31854 文件上传漏洞 日期: 2024-02-22 | 影响软件: CodoForum | PoC代码 暂无
2022年1月21日 03:26CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JE Form Creator (com_jeformcr) comp...
2010年6月17日 00:25CVE-2017-6090: PhpColl 2.5.1 Arbitrary File Upload
漏洞标题 CVE-2017-6090: PhpColl 2.5.1 Arbitrary File Upload 漏洞描述 PhpCollab 2.5.1 and earlier allows remote authenticated users to execute arbitrary code by uploading a file wit...
2017年5月26日 05:10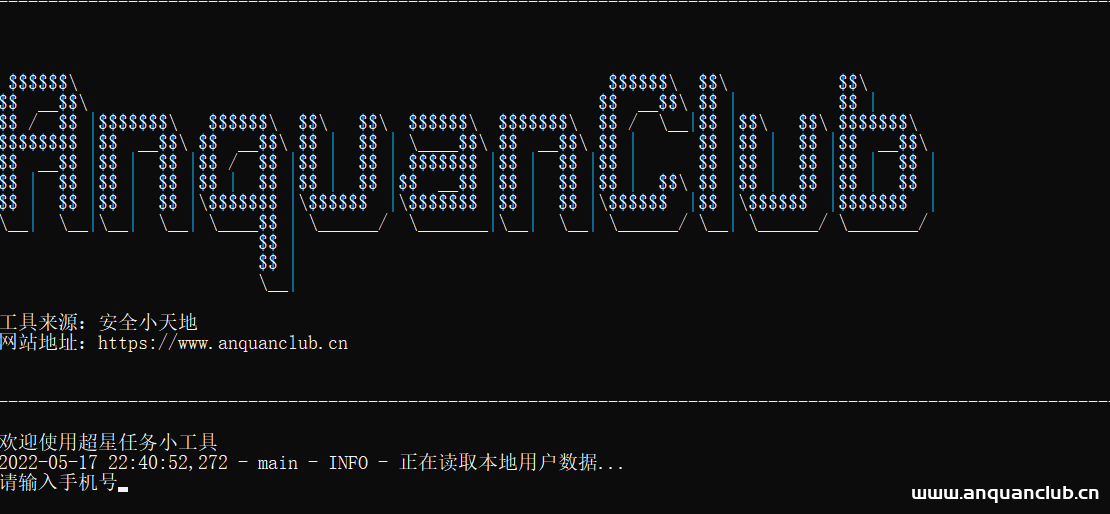
bat脚本案例:实现炫酷的文字logo
需求 我们在日常运行第三方的脚本的时候经常看到非常炫酷的启动logo,比如下图: 不仅美观,而且可以展示品牌和团队标志,提高曝光度。下面详细介绍一下如何用纯batch脚本实现上述效果(powersh...

 2023年3月31日 20:28
CVE-2023-34048: VMware vCenter Server – Out-of-Bounds Write
漏洞标题 CVE-2023-34048: VMware vCenter Server - Out-of-Bounds Write 漏洞描述 vCenter Server contains an out-of-bounds write caused by a vulnerability in the DCERPC protocol implem...
2023年9月3日 23:52CVE-2022-1057: WordPress Pricing Deals for WooCommerce <=2.0.2.02 - SQL Injection
漏洞标题 CVE-2022-1057: WordPress Pricing Deals for WooCommerce <=2.0.2.02 - SQL Injection 漏洞描述 WordPress Pricing Deals for WooCommerce plugin through 2.0.2.02 contains a SQ...
2022年3月27日 19:35
docker镜像的导入和导出的实现_docker
这篇文章主要介绍了docker镜像的导入和导出的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 gitlab 的docker...
2022年10月29日 20:52CVE-2018-10736: Nagios XI SQL Inject
漏洞标题 CVE-2018-10736: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年11月9日 09:04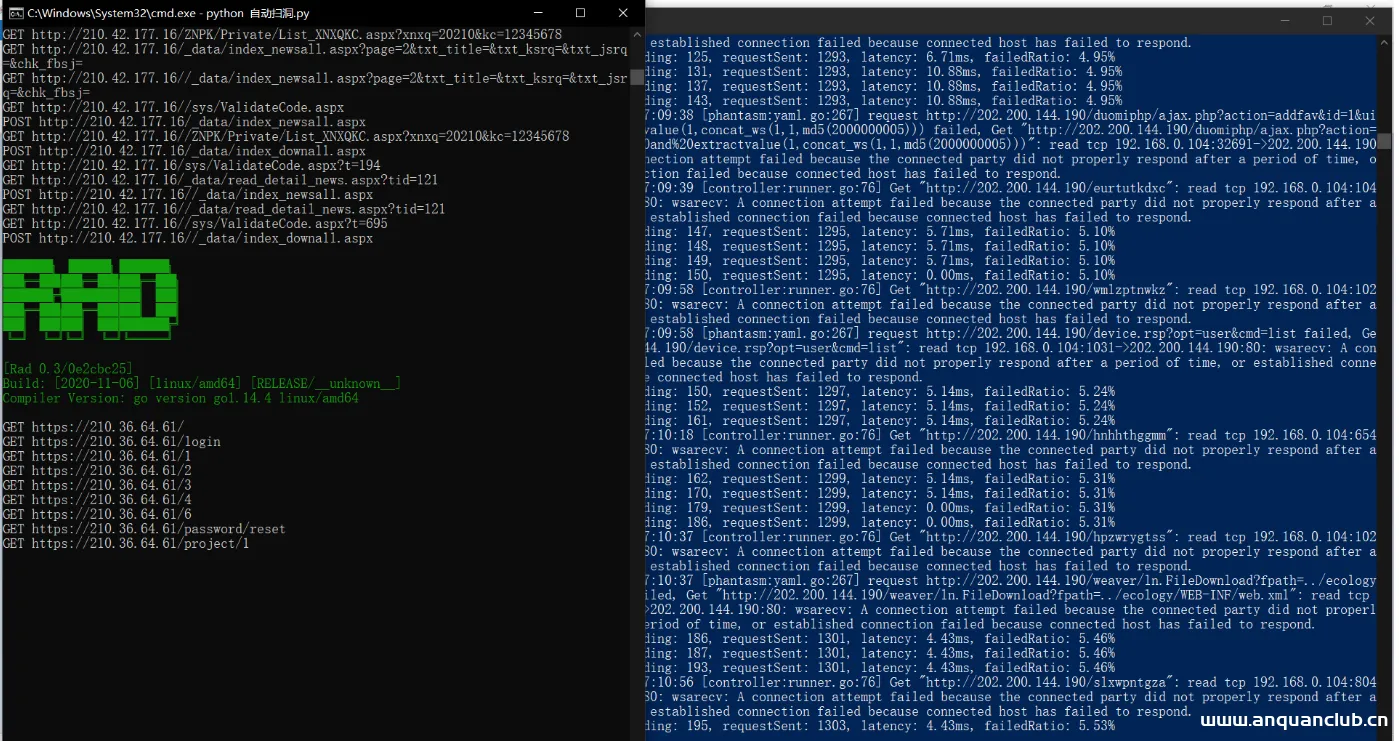
Rad爬虫——一款专为安全扫描而生的浏览器爬虫
rad,全名 Radium,名字来源于放射性元素——镭, 从一个URL开始,辐射到一整个站点空间 一款专为安全扫描而生的浏览器爬虫 下载地址 http://github.com/chaitin/rad/releases 快速使用 在...
2023年1月13日 19:53CVE-2017-8046: Spring Data Rest RCE
漏洞标题 CVE-2017-8046: Spring Data Rest RCE 漏洞描述 SpringDataREST是一个构建在SpringData之上,为了帮助开发者更加容易地开发REST风格的Web服务。在RESTAPI的Patch方法中(实现RFC6902)...
2017年12月30日 06:24CVE-2024-6420: Hide My WP Ghost < 5.2.02 - Hidden Login Page Disclosure
漏洞标题 CVE-2024-6420: Hide My WP Ghost < 5.2.02 - Hidden Login Page Disclosure 漏洞描述 The Hide My WP Ghost plugin does not prevent redirects to the login page via the auth_r...
2024年3月22日 04:55CVE-2023-0602: Twittee Text Tweet <= 1.0.8 - Cross-Site Scripting
漏洞标题 CVE-2023-0602: Twittee Text Tweet <= 1.0.8 - Cross-Site Scripting 漏洞描述 The Twittee Text Tweet WordPress plugin through 1.0.8 does not properly escape POST values wh...
2023年7月25日 04:53CVE-2010-1722: Joomla! Component Online Market 2.x – Local File Inclusion
漏洞标题 CVE-2010-1722: Joomla! Component Online Market 2.x - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Online Market (com_market) component 2.x for ...
2010年10月9日 16:48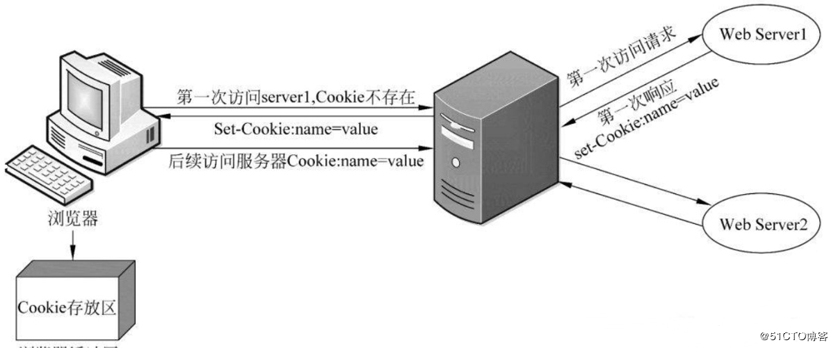
nginx cookie有效期讨论小结_nginx
这篇文章主要介绍了nginx cookie有效期讨论小结,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 每一次访问都会在...
2024年1月3日 20:34CVE-2018-6910: DedeCMS 5.7 – Path Disclosure
漏洞标题 CVE-2018-6910: DedeCMS 5.7 - Path Disclosure 漏洞描述 DedeCMS 5.7 allows remote attackers to discover the full path via a direct request for include/downmix.inc.php or inc...
2018年3月25日 23:30
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

