
最新发布第610页

CVE-2020-7209: LinuxKI Toolset <= 6.01 - Remote Command Execution
漏洞标题 CVE-2020-7209: LinuxKI Toolset <= 6.01 - Remote Command Execution 漏洞描述 LinuxKI v6.0-1 and earlier are vulnerable to remote code execution. PoC代码
 2020年3月9日 20:22

信息收集之梳理特斯拉资产
雷军:不要用战术上的勤奋来掩盖战略上的懒惰。 Micropoor:应当细心地观察,为的是理解。应当努力地理解,为的是行动。应当谨慎地行动,为的是再一次的观察。 基于Micropoor的文章 渗透的本质...
2022年3月10日 23:30CVE-2019-17233: WordPress Ultimate FAQs <= 1.8.24 – Unauthenticated HTML Content Injection
漏洞标题 CVE-2019-17233: WordPress Ultimate FAQs <= 1.8.24 – Unauthenticated HTML Content Injection 漏洞描述 Functions/EWD_UFAQ_Import.php in the ultimate-faqs plugin through 1...
2019年6月27日 14:07CVE-2021-24917: WordPress WPS Hide Login <1.9.1 - Information Disclosure
漏洞标题 CVE-2021-24917: WordPress WPS Hide Login <1.9.1 - Information Disclosure 漏洞描述 WordPress WPS Hide Login plugin before 1.9.1 is susceptible to incorrect authorization...
2021年3月12日 03:41CVE-2022-22963: Spring Cloud – Remote Code Execution
漏洞标题 CVE-2022-22963: Spring Cloud - Remote Code Execution 漏洞描述 Spring Cloud Function versions 3.1.6, 3.2.2 and older unsupported versions are susceptible to remote code exe...
2022年4月26日 10:22CVE-2024-51567: CyberPanel v2.3.6 Pre-Auth Remote Code Execution
漏洞标题 CVE-2024-51567: CyberPanel v2.3.6 Pre-Auth Remote Code Execution 漏洞描述 upgrademysqlstatus in databases/views.py in CyberPanel (aka Cyber Panel) before 5b08cd6 allows re...
2024年7月7日 14:37CVE-2019-9978: WordPress Social Warfare <3.5.3 - Cross-Site Scripting
漏洞标题 CVE-2019-9978: WordPress Social Warfare <3.5.3 - Cross-Site Scripting 漏洞描述 WordPress Social Warfare plugin before 3.5.3 contains a cross-site scripting vulnerabilit...
2019年3月29日 03:44
命令执行后利用之WebShell文件落地
前言 相信对于命令执行大家都是比较熟悉的吧,输入命令ipconfig、calc、systeminfo、whoami等等 在测试的过程中只要执行这些命令就可以了,但在某些时候,咱们为了进行深入的渗透测试,往往会直...

 2024年3月1日 21:52
CVE-2022-0412: WordPress TI WooCommerce Wishlist <1.40.1 - SQL Injection
漏洞标题 CVE-2022-0412: WordPress TI WooCommerce Wishlist <1.40.1 - SQL Injection 漏洞描述 WordPress TI WooCommerce Wishlist plugin before 1.40.1 contains a SQL injection vulner...
2022年11月8日 15:19CVE-2021-3019: ffay lanproxy Directory Traversal
漏洞标题 CVE-2021-3019: ffay lanproxy Directory Traversal 漏洞描述 ffay lanproxy 0.1 is susceptible to a directory traversal vulnerability that could let attackers read /../conf/co...
2021年11月17日 23:06CVE-2020-8194: Citrix ADC and Citrix NetScaler Gateway – Remote Code Injection
漏洞标题 CVE-2020-8194: Citrix ADC and Citrix NetScaler Gateway - Remote Code Injection 漏洞描述 Citrix ADC and NetScaler Gateway are susceptible to remote code injection. An attac...
2020年5月12日 02:17CVE-2023-0777: modoboa 2.0.4 – Admin TakeOver
漏洞标题 CVE-2023-0777: modoboa 2.0.4 - Admin TakeOver 漏洞描述 Authentication Bypass by Primary Weakness in GitHub repository modoboa/modoboa prior to 2.0.4. PoC代码
2023年7月21日 19:21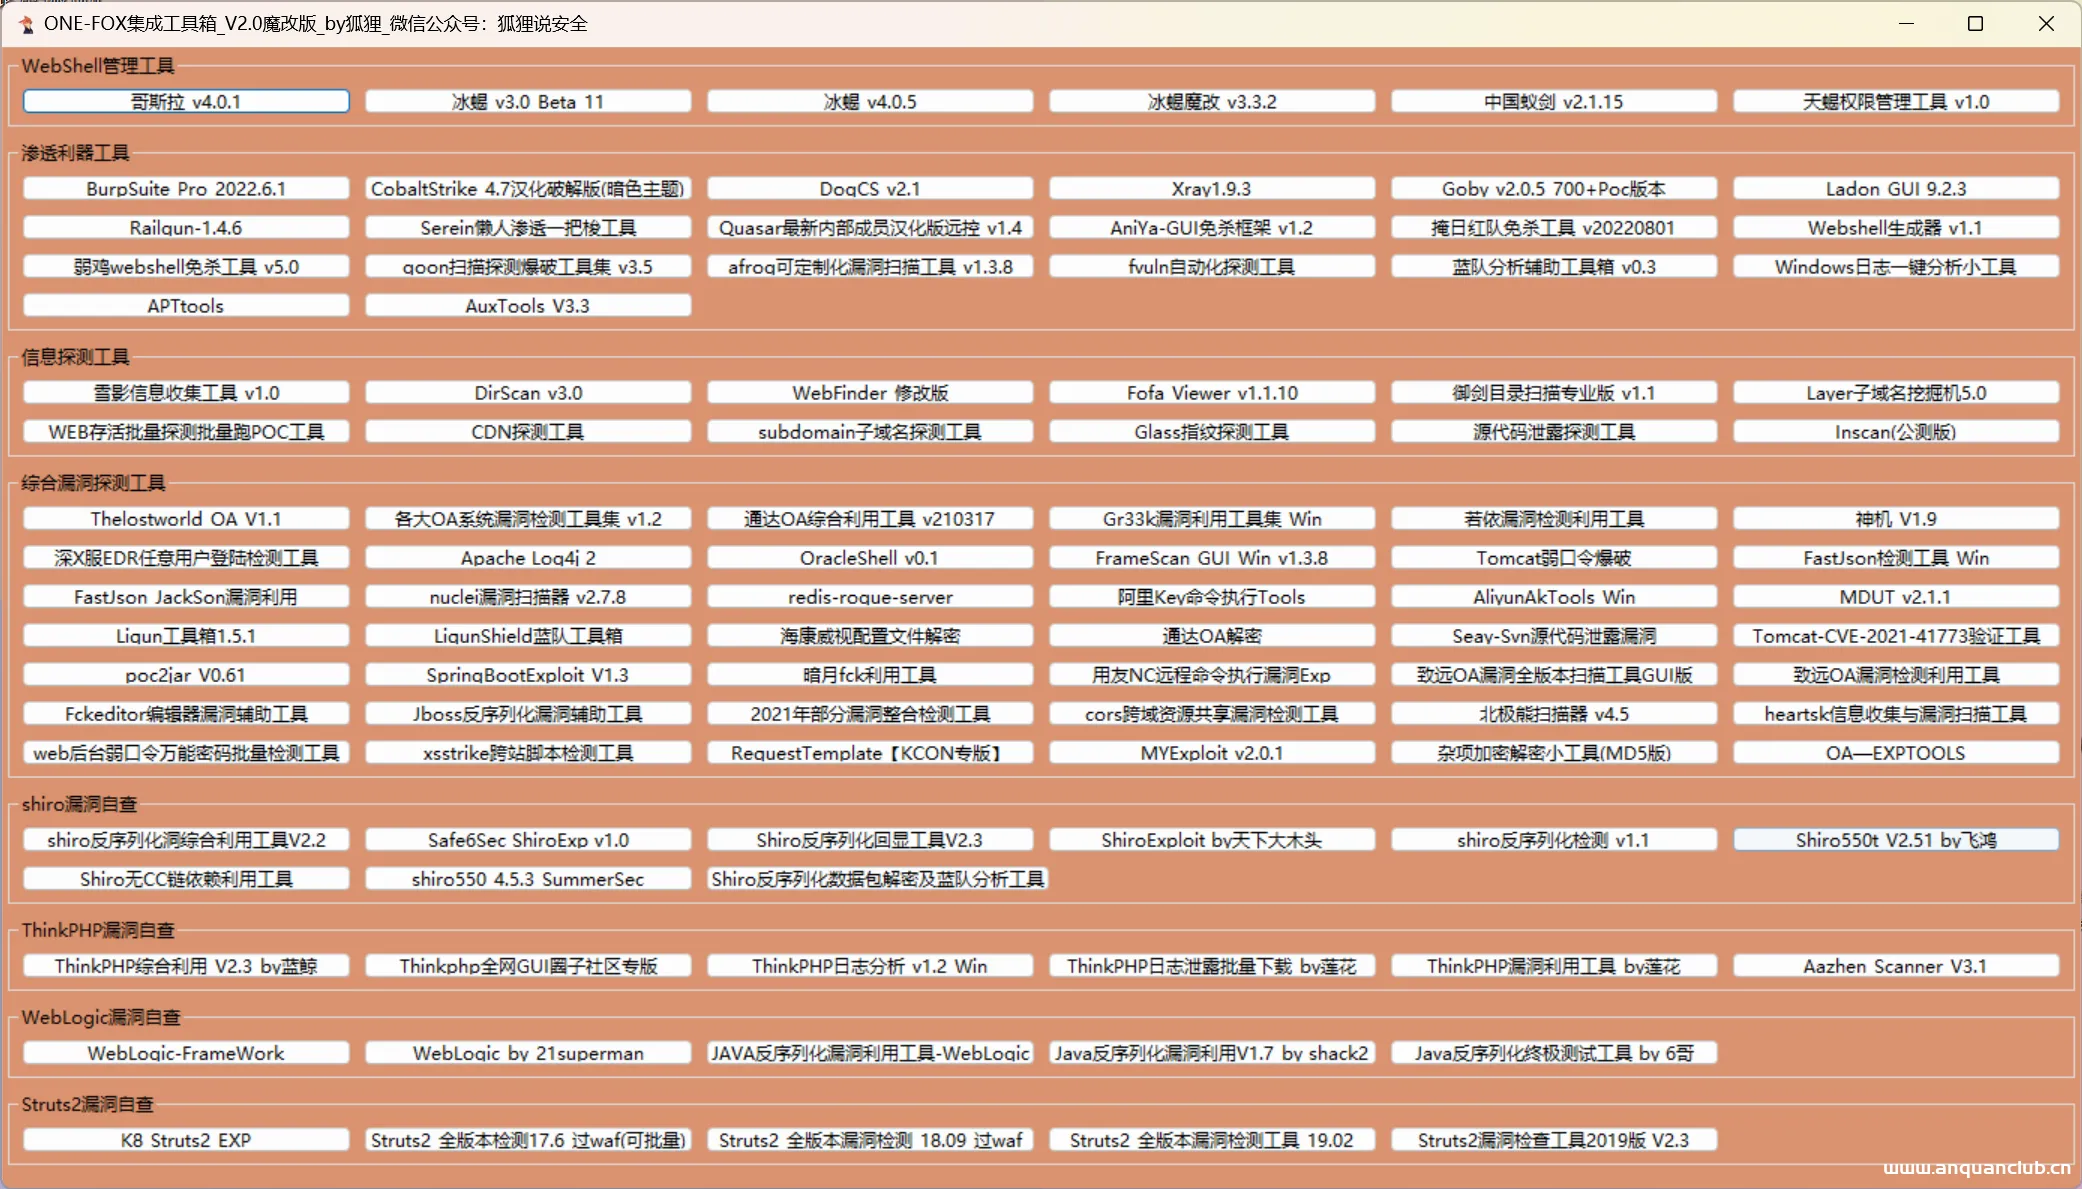
ONE-FOX集成工具箱_V2.0魔改版_by狐狸
本文转载自公众号:狐狸说安全安全小天地只做文章分享,所有文件皆属于狐狸说安全,与本博客无关。原文地址:http://mp.weixin.qq.com/s/CSF_-xbS7u4lywYxihebXQ 0x01 前言 在1.0版本的基础上去...
2023年1月13日 19:38CVE-2025-2748: Kentico Xperience CMS – Unauthenticated Stored XSS
漏洞标题 CVE-2025-2748: Kentico Xperience CMS - Unauthenticated Stored XSS 漏洞描述 The Kentico Xperience application does not fully validate or filter files uploaded via the multi...
2025年12月19日 23:35CVE-2022-36883: Jenkins Git <=4.11.3 - Missing Authorization
漏洞标题 CVE-2022-36883: Jenkins Git <=4.11.3 - Missing Authorization 漏洞描述 Jenkins Git plugin through 4.11.3 contains a missing authorization check. An attacker can trigger ...
2022年6月11日 06:57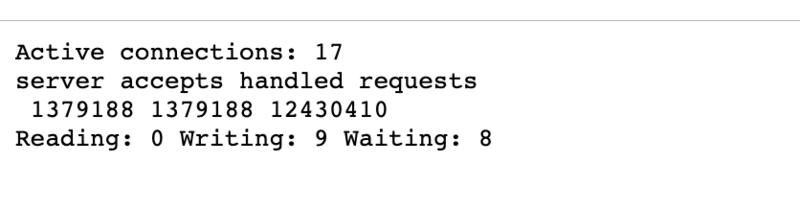
Nginx状态监控以及日志分析详解_nginx
这篇文章主要给大家介绍了关于Nginx状态监控以及日志分析的相关资料,文中通过示例代码介绍的非常详细,对大家学习或者使用Nginx具有一定的参考学习价值,需要的朋友们下面来一起学习学习吧 1、...
2023年12月1日 20:01
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

