
最新发布第611页

CVE-2023-4115: PHPJabbers Cleaning Business 1.0 – Cross-Site Scripting
漏洞标题 CVE-2023-4115: PHPJabbers Cleaning Business 1.0 - Cross-Site Scripting 漏洞描述 The attacker can send to victim a link containing a malicious URL in an email or instant me...
 2023年6月5日 07:54
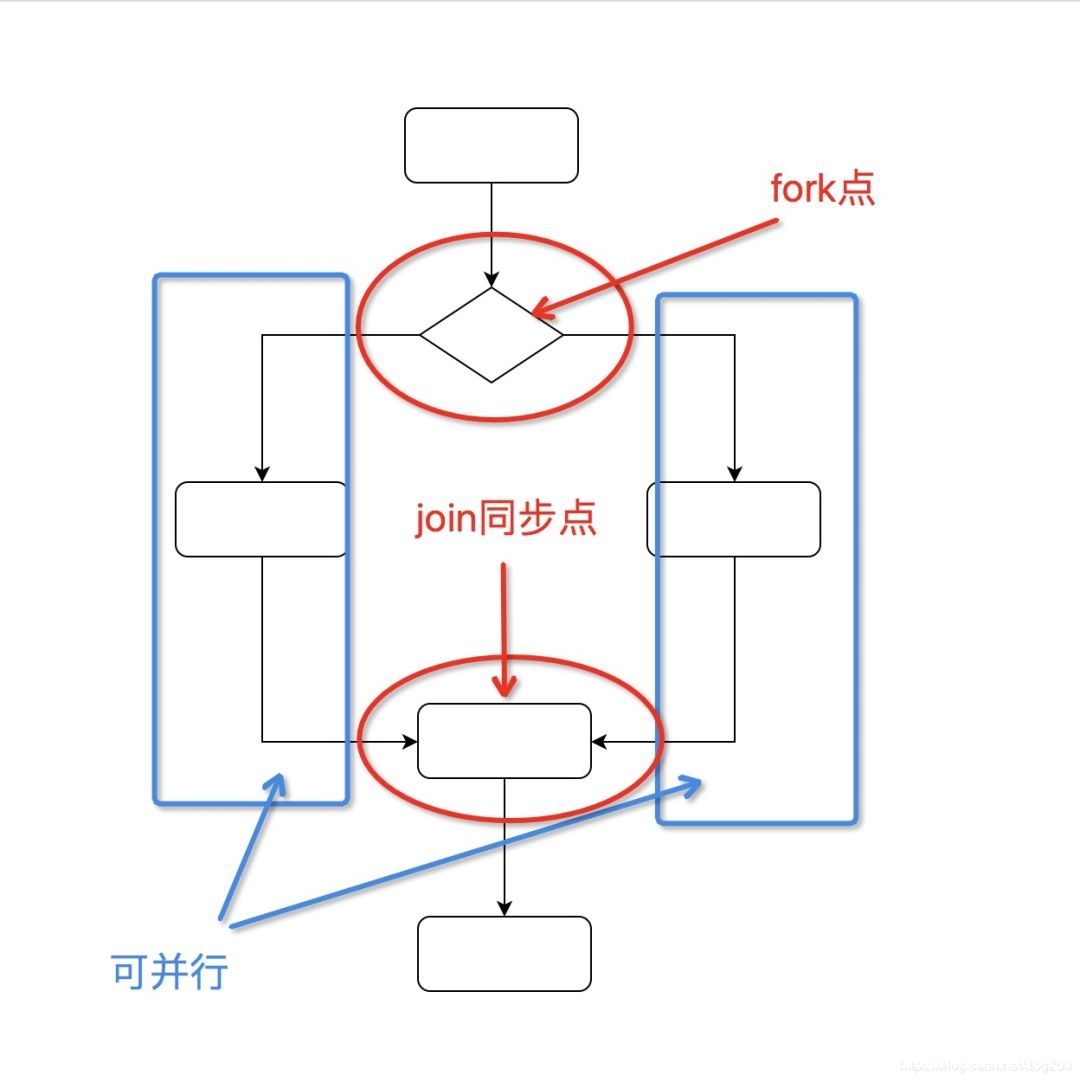
Unix/Linux fork隐藏的开销_Linux
本文通过介绍Unix、fork的由来及早期状态,展开其隐藏的开销,对此感兴趣的小伙伴不要错过奥 目录一、fork的由来二、早期UNIX的覆盖(overlaying)技术三、fork引入UNIX前的表象1、UNIX fork的诞...
2022年6月17日 09:59CVE-2020-28976: WordPress Canto 1.3.0 – Blind Server-Side Request Forgery
漏洞标题 CVE-2020-28976: WordPress Canto 1.3.0 - Blind Server-Side Request Forgery 漏洞描述 WordPress Canto plugin 1.3.0 is susceptible to blind server-side request forgery. An att...
2020年4月18日 16:08CVE-2015-2068: Magento Server Mass Importer – Cross-Site Scripting
漏洞标题 CVE-2015-2068: Magento Server Mass Importer - Cross-Site Scripting 漏洞描述 Magento Server Mass Importer plugin contains multiple cross-site scripting vulnerabilities whic...
2015年8月23日 01:32CVE-2024-32238: H3C ER8300G2-X – Password Disclosure
漏洞标题 CVE-2024-32238: H3C ER8300G2-X - Password Disclosure 漏洞描述 H3C ER8300G2-X is vulnerable to Incorrect Access Control. The password for the router's management syste...
2024年8月25日 08:42CVE-2022-38295: Cuppa CMS v1.0 – Cross Site Scripting
漏洞标题 CVE-2022-38295: Cuppa CMS v1.0 - Cross Site Scripting 漏洞描述 Cuppa CMS v1.0 was discovered to contain a cross-site scripting vulnerability at /table_manager/view/cu_user...
2022年6月13日 16:25CVE-2024-55550: Mitel MiCollab – Arbitary File Read
漏洞标题 CVE-2024-55550: Mitel MiCollab - Arbitary File Read 漏洞描述 The Mitel Collab Arbitrary File Read vulnerability allows an unauthenticated attacker to read arbitrary files ...
2024年5月13日 09:09
win10、win11家庭版升级到各个版本密钥亲测可用
前言 正版的微软系统功能非常的丰富专业,但是价格也非常的高,想要成功激活就需要秘钥才可以,电脑系统不激活的情况下虽然也能够使用,但是一些专业的功能是没有权限使用的 win10、win11家庭版...

 2023年2月8日 14:29
CVE-2024-53900: Mongoose < 8.8.3 - Remote Code Execution
漏洞标题 CVE-2024-53900: Mongoose < 8.8.3 - Remote Code Execution 漏洞描述 Mongoose before 8.8.3 can improperly use $where in match, leading to search injection. PoC代码
2024年11月30日 00:27CVE-2013-2248: Apache Struts – Multiple Open Redirection Vulnerabilities
漏洞标题 CVE-2013-2248: Apache Struts - Multiple Open Redirection Vulnerabilities 漏洞描述 Apache Struts is prone to multiple open-redirection vulnerabilities because the applicati...
2013年2月27日 05:30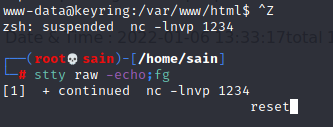
Linux 反向 shell 升级为完全可用的 TTY shell
升级远程 shell(仅限 Unix 机器) 通常,在通过 nc 捕获 shell 之后,会在一个功能非常有限的 shell 中。例如没有命令历史记录(并使用向上“”和“向下”箭头循环浏览它们)和文件名称、命令...
2022年4月1日 18:36CVE-2023-46574: TOTOLINK A3700R – Command Injection
漏洞标题 CVE-2023-46574: TOTOLINK A3700R - Command Injection 漏洞描述 An issue in TOTOLINK A3700R v.9.1.2u.6165_20211012 allows a remote attacker to execute arbitrary code via the ...
2023年5月25日 21:45CVE-2011-5265: Featurific For WordPress 1.6.2 – Cross-Site Scripting
漏洞标题 CVE-2011-5265: Featurific For WordPress 1.6.2 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in cached_image.php in the Featurific For WordPress plug...
2011年2月13日 10:43CVE-2020-8209: Citrix XenMobile Server – Local File Inclusion
漏洞标题 CVE-2020-8209: Citrix XenMobile Server - Local File Inclusion 漏洞描述 Citrix XenMobile Server 10.12 before RP2, Citrix XenMobile Server 10.11 before RP4, Citrix XenMobile...
2020年11月2日 20:43CVE-2020-15568: TerraMaster TOS v4.1.24 RCE
漏洞标题 CVE-2020-15568: TerraMaster TOS v4.1.24 RCE 漏洞描述 TerraMaster TOS before 4.1.29 has Invalid Parameter Checking that leads to code injection as root. This is a dynamic c...
2020年4月9日 22:41CVE-2024-7714: AI Assistant with ChatGPT by AYS <= 2.0.9 - Unauthenticated AJAX Calls
漏洞标题 CVE-2024-7714: AI Assistant with ChatGPT by AYS <= 2.0.9 - Unauthenticated AJAX Calls 漏洞描述 The plugin lacks sufficient access controls allowing an unauthenticated u...
2024年8月1日 05:16
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

