
最新发布第612页

CVE-2010-2680: Joomla! Component jesectionfinder – Local File Inclusion
漏洞标题 CVE-2010-2680: Joomla! Component jesectionfinder - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JExtensions JE Section/Property Finder (jesecti...
 2010年7月14日 07:57
CVE-2016-6277: NETGEAR Routers – Remote Code Execution
漏洞标题 CVE-2016-6277: NETGEAR Routers - Remote Code Execution 漏洞描述 NETGEAR routers R6250 before 1.0.4.6.Beta, R6400 before 1.0.1.18.Beta, R6700 before 1.0.1.14.Beta, R6900, R...
2016年1月3日 16:57CVE-2025-6934: The Opal Estate Pro – Property Management <= 1.7.5 - Unauthenticated Privilege Escalation
漏洞标题 CVE-2025-6934: The Opal Estate Pro – Property Management <= 1.7.5 - Unauthenticated Privilege Escalation 漏洞描述 The Opal Estate Pro plugin (≤ 1.7.5) is vulnerable t...
2025年6月2日 11:57CVE-2021-25094: WordPress Tatsubuilder <= 3.3.11 - Remote Code Execution
漏洞标题 CVE-2021-25094: Wordpress Tatsubuilder <= 3.3.11 - Remote Code Execution 漏洞描述 An unrestricted file upload in WordPress Tatsubuilder plugin version <= 3.3.11 enab...
2021年4月5日 16:08CVE-2025-49596: MCP Inspector < 0.14.0 UnauthenticatedRemote Code Execution
漏洞标题 CVE-2025-49596: MCP Inspector < 0.14.0 UnauthenticatedRemote Code Execution 漏洞描述 The MCP inspector is a developer tool for testing and debugging MCP servers. Versio...
2025年3月10日 21:23CVE-2025-2710: Yonyou UFIDA ERP-NC V5.0 – Cross-Site Scripting
漏洞标题 CVE-2025-2710: Yonyou UFIDA ERP-NC V5.0 - Cross-Site Scripting 漏洞描述 Yonyou UFIDA ERP-NC V5.0 is vulnerable to reflected cross-site scripting (XSS) via the flag paramet...
2025年2月4日 07:05CVE-2022-1595: WordPress HC Custom WP-Admin URL <=1.4 - Admin Login URL Disclosure
漏洞标题 CVE-2022-1595: WordPress HC Custom WP-Admin URL <=1.4 - Admin Login URL Disclosure 漏洞描述 The HC Custom WP-Admin URL WordPress plugin through 1.4 leaks the secret log...
2022年10月27日 02:09
白帽训练营的简介
白帽训练营,对Zone里面的文章进行主题分类,用于白帽子们的入门和提高。 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:37bugbounty技巧聚合20210813
漏洞报告 GitHub Security Lab [#1301752 C#]: HttpOnly and Secure Cookies for .NET Core and .NET #1301753 Java: Timing attacks while comparing results of cryptographic operations Ube...
2022年3月10日 23:37CVE-2022-23134: Zabbix Setup Configuration Authentication Bypass
漏洞标题 CVE-2022-23134: Zabbix Setup Configuration Authentication Bypass 漏洞描述 After the initial setup process, some steps of setup.php file are reachable not only by super-adm...
2022年3月12日 00:15CVE-2015-8350: WordPress Calls to Action <=2.4.3 - Authenticated Reflected XSS
漏洞标题 CVE-2015-8350: WordPress Calls to Action <=2.4.3 - Authenticated Reflected XSS 漏洞描述 Calls to Action plugin before 2.5.1 for WordPress contains stored XSS caused by ...
2015年5月10日 12:22CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting
漏洞标题 CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting 漏洞描述 WordPress Quiz and Survey Master plugin prior to 7.1.14 contains a cross-site s...
2021年3月16日 18:54
推特因将用户注册数据用于广告投放而被罚款1.5亿美元
5月25日,据美国联邦贸易委员会(FTC)发布的新闻稿,最大社交媒体平台之一Twitter已就与FTC达成和解协议,同意向其支付1.5亿美元的罚款,以解决有关Twitter滥用本是为安全目的收集的用户个人信...

 2022年5月30日 16:51
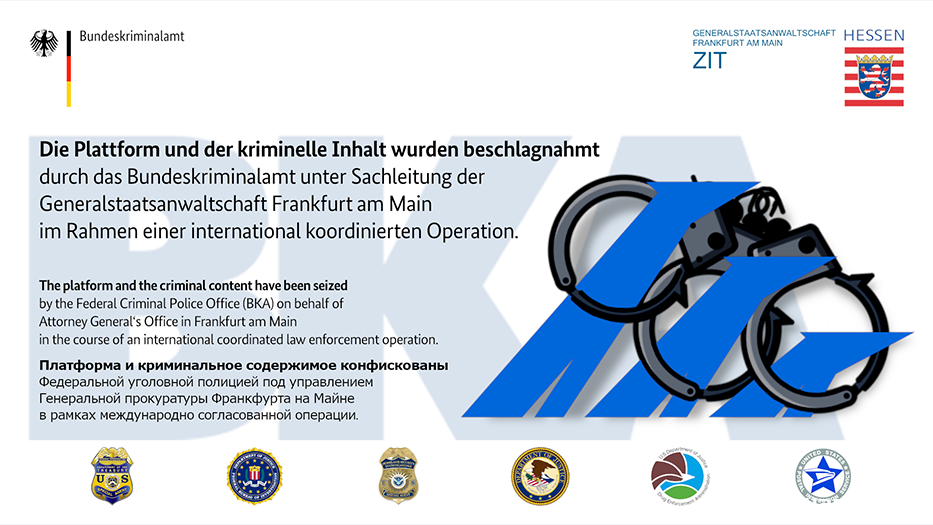
美德联合执法拿下世界最大暗网市场
本周二,美国司法部和德国联邦警察公布了其一次联合执法行动的成果——拆除了世界上最大的暗网市场之一Hydra,查获并扣押了Hydra的服务器和价值2500万美元的比特币。Hydra是一个使用俄语的地下...
2022年4月6日 21:17CVE-2022-1390: WordPress Admin Word Count Column 2.2 – Local File Inclusion
漏洞标题 CVE-2022-1390: WordPress Admin Word Count Column 2.2 - Local File Inclusion 漏洞描述 The plugin does not validate the path parameter given to readfile(), which could allow...
2022年3月26日 09:24CVE-2023-30868: Tree Page View Plugin < 1.6.7 - Cross-Site Scripting
漏洞标题 CVE-2023-30868: Tree Page View Plugin < 1.6.7 - Cross-Site Scripting 漏洞描述 The CMS Tree Page View plugin for WordPress has a Reflected Cross-Site Scripting vulnerabi...
2023年10月7日 11:41
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

