
最新发布第614页

CVE-2024-48455: Netis Wifi Router – Information Disclosure
漏洞标题 CVE-2024-48455: Netis Wifi Router - Information Disclosure 漏洞描述 An issue in Netis Wifi6 Router NX10 2.0.1.3643 and 2.0.1.3582 and Netis Wifi 11AC Router NC65 3.0.0.374...
 2024年8月21日 13:04
(CVE-2022-0540) Atlassian Jira Seraph 身份验证绕过漏洞
漏洞标题 (CVE-2022-0540) Atlassian Jira Seraph 身份验证绕过漏洞 漏洞描述 (CVE-2022-0540) Atlassian Jira Seraph 身份验证绕过漏洞 PoC代码 暂无
2022年3月17日 04:47CVE-2023-30943: Moodle – Cross-Site Scripting/Remote Code Execution
漏洞标题 CVE-2023-30943: Moodle - Cross-Site Scripting/Remote Code Execution 漏洞描述 The vulnerability was found Moodle which exists because the application allows a user to contr...
2023年10月21日 19:04CVE-2024-11305: Altenergy Power Control Software – SQL Injection
漏洞标题 CVE-2024-11305: Altenergy Power Control Software - SQL Injection 漏洞描述 A vulnerability classified as critical was found in Altenergy Power Control Software up to 202411...
2024年5月5日 18:36CVE-2010-1540: Joomla! Component com_blog – Directory Traversal
漏洞标题 CVE-2010-1540: Joomla! Component com_blog - Directory Traversal 漏洞描述 A directory traversal vulnerability in index.php in the MyBlog (com_myblog) component 3.0.329 for ...
2010年3月17日 11:42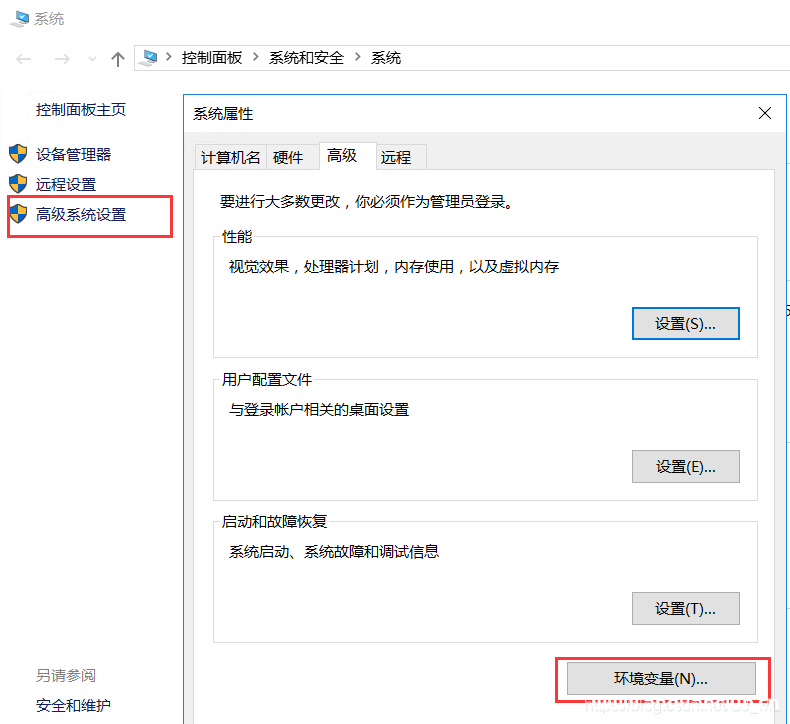
Tomcat注册成服务的几个注意点小结_Tomcat
这篇文章主要介绍了Tomcat注册成服务的几个注意点,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 下面给大家分享Tomcat注册成...
2023年6月30日 20:40CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting
漏洞标题 CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting 漏洞描述 The Product Addons & Fields for WooCommerce WordPress ...
2023年9月12日 20:22
[CISCN2019 华北赛区 Day2 Web1]Hack World
读题 sql注入题,而且直接告诉你flag在表flag中的flag字段。让你提交查询id 查询1和2会有回显,输入其它数值都会提示错误。抓包跑一下字典看一下过滤的内容(学到的新技能,原来bp的intruder还...

 2022年5月19日 20:12
Aspera Faspex CVE-2022-47986 远程代码执行漏洞
漏洞标题 Aspera Faspex CVE-2022-47986 远程代码执行漏洞 漏洞描述 Aspera Faspex CVE-2022-47986 远程 PoC代码 暂无
2022年12月30日 22:03
linux 配置本地yum源,配置国内yum源,配置epel源的步骤_Linux
这篇文章主要介绍了linux 配置本地yum源,配置国内yum源,配置epel源的步骤,帮助大家更好的配置服务器,感兴趣的朋友可以了解下 一.配置本地yum源 1.挂载ISO镜像 mount -o loop /mnt/yum-iso/C...
2022年11月21日 20:10CVE-2025-4322: Motors <= 5.6.67 - Unauthenticated Privilege Escalation via Password Update/Account Takeover
漏洞标题 CVE-2025-4322: Motors <= 5.6.67 - Unauthenticated Privilege Escalation via Password Update/Account Takeover 漏洞描述 The Motors theme for WordPress is vulnerable to pri...
2025年4月9日 01:51ALIN MDaemon电子邮件服务器安全网关 V8.5.0 XML注入(CVE-2022-25356)
漏洞标题 ALIN MDaemon电子邮件服务器安全网关 V8.5.0 XML注入(CVE-2022-25356) 漏洞描述 ALIN MDaemon是电子邮件服务器安全网关,在V8.5.0版本中存在XML注入,可获取安全设置、管理员信息和产...
2022年7月28日 03:53bugbounty技巧聚合20210831
漏洞报告 Gitlab #1113289 Guest users can create new test cases #475098 A profile page of a user can be denied from loading by appending .html to the username #1192460 A deactivated...
2022年3月10日 23:33使用nginx动态转换图片大小生成缩略图_nginx
这篇文章主要介绍了使用nginx动态转换图片大小生成缩略图,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Nginx的n...
2022年9月30日 21:25CVE-2022-4301: WordPress Sunshine Photo Cart <2.9.15 - Cross-Site Scripting
漏洞标题 CVE-2022-4301: WordPress Sunshine Photo Cart <2.9.15 - Cross-Site Scripting 漏洞描述 WordPress Sunshine Photo Cart plugin before 2.9.15 contains a cross-site scripting ...
2022年7月13日 20:43CVE-2024-2879: WordPress Plugin LayerSlider 7.9.11-7.10.0 – SQL Injection
漏洞标题 CVE-2024-2879: WordPress Plugin LayerSlider 7.9.11-7.10.0 - SQL Injection 漏洞描述 The LayerSlider plugin for WordPress is vulnerable to SQL Injection via the ls_get_popup...
2024年11月15日 22:42
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

