
最新发布第614页
详解Docker镜像与容器的常见操作_docker
这篇文章主要介绍了详解Docker镜像与容器的常见操作,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 镜像加速器 国...
 2024年2月5日 20:43

CVE-2021-44228: Apache Log4j2 Remote Code Injection
漏洞标题 CVE-2021-44228: Apache Log4j2 Remote Code Injection 漏洞描述 Apache Log4j2 <=2.14.1 JNDI features used in configuration, log messages, and parameters do not protect aga...
2021年7月2日 00:52CVE-2018-1000129: Jolokia 1.3.7 – Cross-Site Scripting
漏洞标题 CVE-2018-1000129: Jolokia 1.3.7 - Cross-Site Scripting 漏洞描述 Jolokia 1.3.7 is vulnerable to cross-site scripting in the HTTP servlet and allows an attacker to execute m...
2018年10月9日 14:34CVE-2025-55182: React Server Components – Remote Code Execution
漏洞标题 CVE-2025-55182: React Server Components - Remote Code Execution 漏洞描述 React Server Components 19.0.0, 19.1.0, 19.1.1, and 19.2.0 including react-server-dom-parcel, reac...
2025年10月10日 08:04CVE-2022-0666: Microweber < 1.2.11 - CRLF Injection
漏洞标题 CVE-2022-0666: Microweber < 1.2.11 - CRLF Injection 漏洞描述 CRLF Injection leads to Stack Trace Exposure due to lack of filtering at https://demo.microweber.org/ in Pa...
2022年11月21日 04:04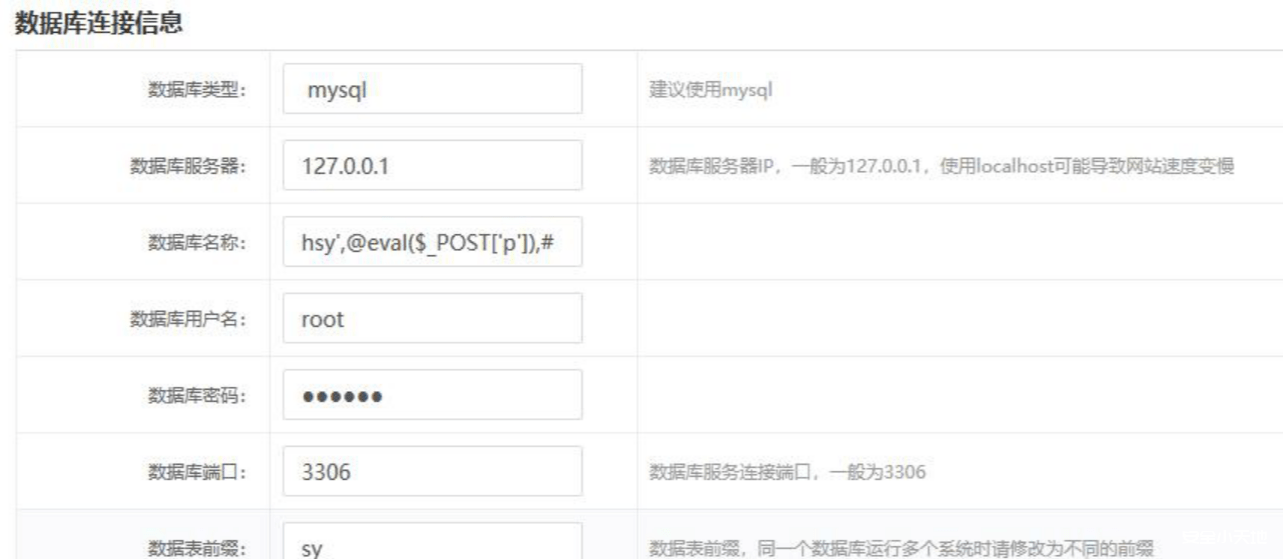
Hsycms2.0代码审计
前言 ThinkPHP 5 免费企业网站管理系统HSYCMS 带前后台是由好生意工作室开发的一款全新的企业站后台管理系统,网址URL全伪静态处理,网址简短,易于优化。 Hsycms 企业管理系统后台是作者...

 2023年6月9日 20:30
给敏感信息打上马赛克就安全了吗?
我们在群聊发送图片、平台上传视频的时候,通常会对图片和视频的敏感信息进行处理,最常见的几种方式有马赛克、模糊、涂抹、黑条等,其中马赛克可以说是最为常见的一种。然而我们经常可以看到有...
2022年2月18日 18:20CVE-2021-22175: GitLab CI Lint API – Server-Side Request Forgery
漏洞标题 CVE-2021-22175: GitLab CI Lint API - Server-Side Request Forgery 漏洞描述 GitLab 10.5 and later contain a server-side request forgery caused by insecure handling of webhoo...
2021年6月4日 04:02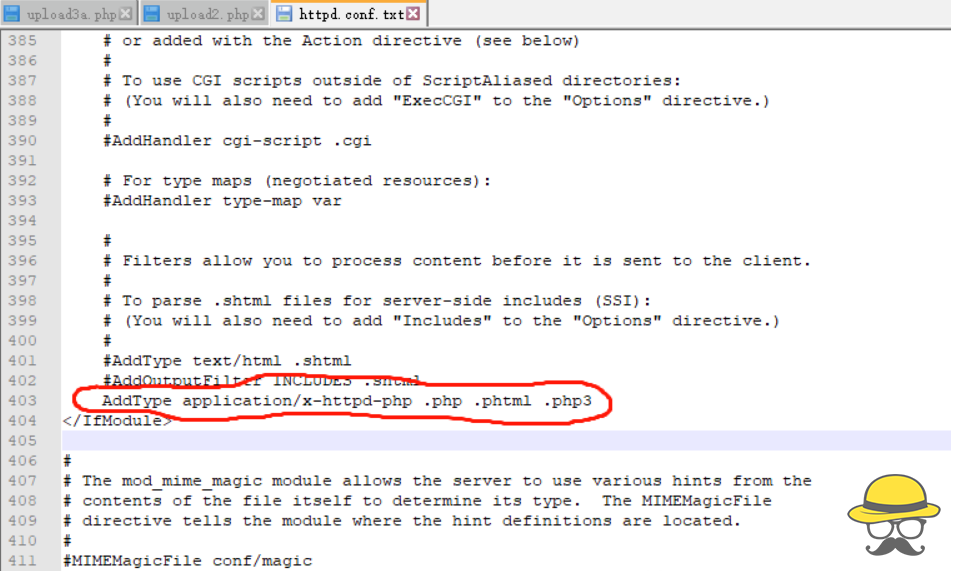
【网安笔记】文件上传漏洞总结
上传文件的时,如果未对上传的文件进行严格的验证和过滤,就容易造成文件上传漏洞,上传脚本等。 造成的危害 导致网站甚至整个服务器被控制,恶意的脚本文件又称为WebShell,WebShell具有强大的...
2022年2月28日 17:50
squid代理服务器+认证+浏览器扩展分流
squid代理服务器+认证+浏览器扩展分流 1.安装squidUbuntusudo apt-get updatesudo apt-get install squidcentossudo yum updatesudo yum install squid2.安装htpass工具htpasswd 是 Apache HTT...
 2024年1月27日 15:56
CVE-2019-12989: Citrix SD-WAN and NetScaler SD-WAN – SQL Injection
漏洞标题 CVE-2019-12989: Citrix SD-WAN and NetScaler SD-WAN - SQL Injection 漏洞描述 Citrix SD-WAN 10.2.x before 10.2.3 and NetScaler SD-WAN 10.0.x before 10.0.8 contain an SQL inj...
2019年6月6日 03:06CVE-2020-8191: Citrix ADC/Gateway – Cross-Site Scripting
漏洞标题 CVE-2020-8191: Citrix ADC/Gateway - Cross-Site Scripting 漏洞描述 Citrix ADC and Citrix Gateway versions before 13.0-58.30, 12.1-57.18, 12.0-63.21, 11.1-64.14 and 10.5-70....
2020年11月3日 17:14CVE-2018-9118: WordPress 99 Robots WP Background Takeover Advertisements <=4.1.4 - Local File Inclusion
漏洞标题 CVE-2018-9118: WordPress 99 Robots WP Background Takeover Advertisements <=4.1.4 - Local File Inclusion 漏洞描述 WordPress 99 Robots WP Background Takeover Advertisemen...
2018年8月20日 20:18CVE-2020-24903: Cute Editor for ASP.NET 6.4 – Cross-Site Scripting
漏洞标题 CVE-2020-24903: Cute Editor for ASP.NET 6.4 - Cross-Site Scripting 漏洞描述 Cute Editor for ASP.NET 6.4 contains a cross-site scripting vulnerability. An attacker can inje...
2020年10月16日 22:40CVE-2021-46419: Telesquare TLR-2855KS6 – Arbitrary File Deletion
漏洞标题 CVE-2021-46419: Telesquare TLR-2855KS6 - Arbitrary File Deletion 漏洞描述 An unauthorized file deletion vulnerability in Telesquare TLR-2855KS6 via DELETE method can allow...
2021年12月14日 01:59CVE-2017-8046: Spring Data Rest RCE
漏洞标题 CVE-2017-8046: Spring Data Rest RCE 漏洞描述 SpringDataREST是一个构建在SpringData之上,为了帮助开发者更加容易地开发REST风格的Web服务。在RESTAPI的Patch方法中(实现RFC6902)...
2017年5月31日 22:31
2026年10月22日 11:46
2026年10月21日 11:45
2026年10月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

