
最新发布第616页

CVE-2017-17092: WordPress < 4.9.1 - Authenticated JavaScript File Upload
漏洞标题 CVE-2017-17092: WordPress < 4.9.1 - Authenticated JavaScript File Upload 漏洞描述 WordPress before 4.9.1 contains a cross-site scripting caused by not requiring unfilte...
 2017年5月8日 03:04

bugbounty技巧聚合20210817
漏洞报告 Uber #1145428 Chain of vulnerabilities in Uber for Business Vouchers program allows for attacker to perform arbitrary charges to victim's U4B payment accaount Rockstar Gam...
2022年3月10日 23:30CVE-2023-29922: PowerJob V4.3.1 – Authentication Bypass
漏洞标题 CVE-2023-29922: PowerJob V4.3.1 - Authentication Bypass 漏洞描述 PowerJob V4.3.1 is vulnerable to Incorrect Access Control via the create user/save interface. PoC代码
2023年12月15日 02:02CVE-2020-5284: Next.js .next limited path traversal
漏洞标题 CVE-2020-5284: Next.js .next limited path traversal 漏洞描述 前端目录遍历浏览 fofa: "Next.js" PoC代码
2020年12月21日 14:58CVE-2024-6289: WPS Hide Login < 1.9.16.4 - Hidden Login Page Disclosure
漏洞标题 CVE-2024-6289: WPS Hide Login < 1.9.16.4 - Hidden Login Page Disclosure 漏洞描述 The WPS Hide Login WordPress plugin before 1.9.16.4 does not prevent redirects to the l...
2024年5月13日 14:56CVE-2016-4977: Spring Security OAuth2 Remote Command Execution
漏洞标题 CVE-2016-4977: Spring Security OAuth2 Remote Command Execution 漏洞描述 Spring Security OAuth versions 2.0.0 to 2.0.9 and 1.0.0 to 1.0.5 contain a remote command execution...
2016年10月17日 17:24
docker容器内安装TensorRT的问题_docker
很多朋友在使用docker容器内安装TensorRT的时候,遇到一大堆棘手的问题,不知道怎么处理好了,今天小编就docker安装TensorRT的问题给大家详细介绍下,感兴趣的朋友一起看看吧 Ubuntu上卸载已安...
2022年6月15日 09:45开启OCSP提升https证书验证效率解决Let’s Encrypt SSL证书访问慢的问题_服务器其它
这篇文章主要介绍了Apache、Nginx开启OCSP提升https证书验证效率解决Let’s Encrypt SSL证书访问慢的问题,需要的朋友可以参考下 这几天网站访问出现第一次打开网站特别慢,打开以后页面打开速度...
2023年2月10日 20:23CVE-2022-0150: WordPress Accessibility Helper <0.6.0.7 - Cross-Site Scripting
漏洞标题 CVE-2022-0150: WordPress Accessibility Helper <0.6.0.7 - Cross-Site Scripting 漏洞描述 WordPress Accessibility Helper plugin before 0.6.0.7 contains a cross-site script...
2022年9月20日 11:51CVE-2023-34755: bloofoxCMS v0.5.2.1 – SQL Injection
漏洞标题 CVE-2023-34755: bloofoxCMS v0.5.2.1 - SQL Injection 漏洞描述 bloofox v0.5.2.1 was discovered to contain a SQL injection vulnerability via the userid parameter at admin/ind...
2023年8月25日 23:09CVE-2022-4059: Cryptocurrency Widgets Pack < 2.0 - SQL Injection
漏洞标题 CVE-2022-4059: Cryptocurrency Widgets Pack < 2.0 - SQL Injection 漏洞描述 The plugin does not sanitise and escape some parameter before using it in a SQL statement via ...
2022年9月8日 09:01Appium Desktop CVE-2023-2479 命令注入漏洞
漏洞标题 Appium Desktop CVE-2023-2479 命令注入漏洞 漏洞描述 Appium Desktop CVE-2023-2479 命令注入漏洞 日期: 2024-02-07 | 影响软件: Appium Desktop | PoC代码 暂无
2023年9月15日 07:51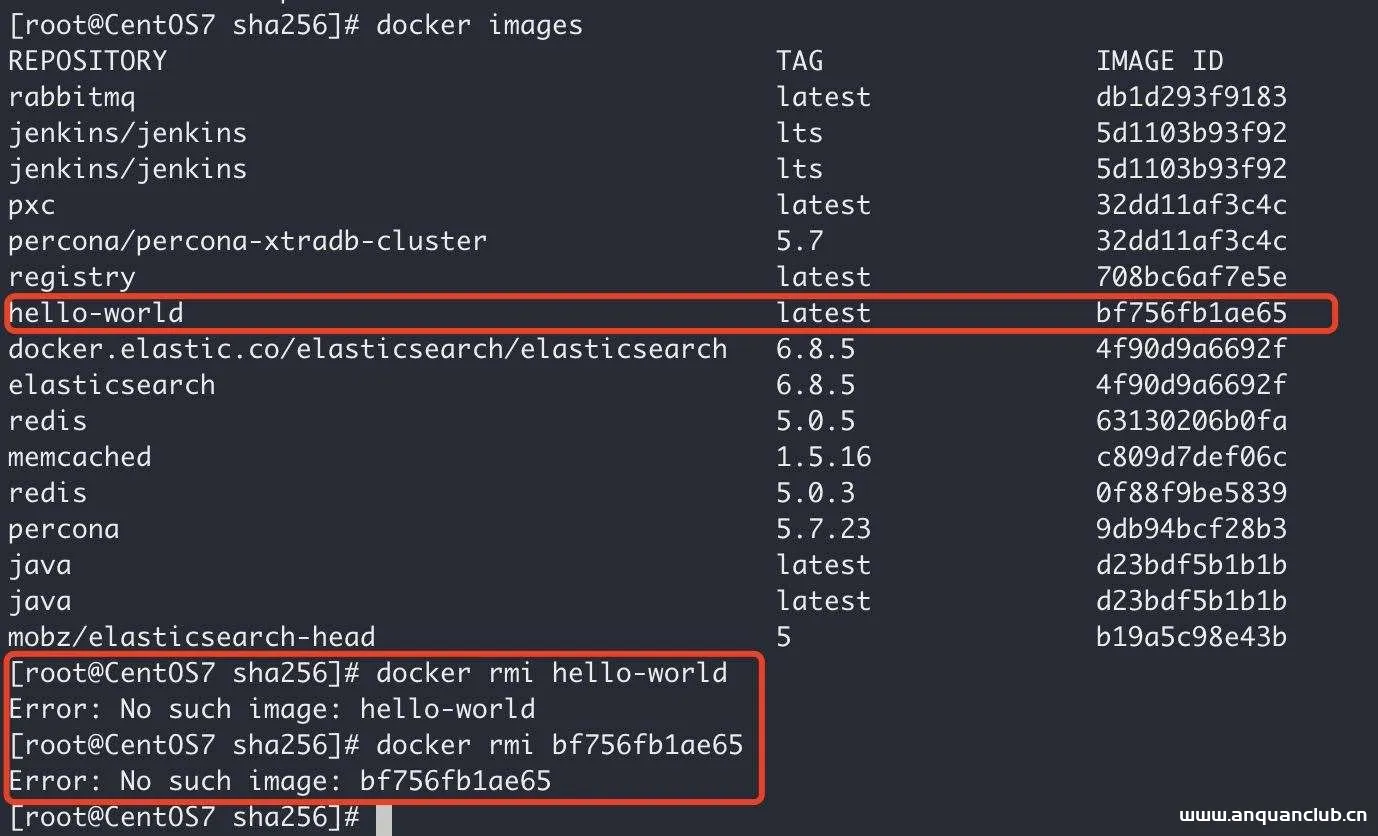
docker镜像无法删除 Error:No such image:xxxxxx解决_docker
这篇文章主要介绍了docker镜像无法删除 Error:No such image:xxxxxx解决,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学...
2023年5月29日 20:11CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
2015年5月31日 03:26bugbounty技巧聚合20210924
漏洞报告 【$250】通过包含多个 unicode 字符(0x0e 和 0x0f)的消息对 Android 的 LINE 客户端进行 DoS http://hackerone.com/reports/1058383 【$500】MacOS 版本的 Facebook Messenger 包含...
2022年3月10日 23:39CVE-2025-2748: Kentico Xperience CMS – Unauthenticated Stored XSS
漏洞标题 CVE-2025-2748: Kentico Xperience CMS - Unauthenticated Stored XSS 漏洞描述 The Kentico Xperience application does not fully validate or filter files uploaded via the multi...
2025年6月8日 03:27
2026年10月22日 11:46
2026年10月21日 11:45
2026年10月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

