
最新发布第618页

CVE-2022-0952: WordPress Sitemap by click5 <1.0.36 - Missing Authorization
漏洞标题 CVE-2022-0952: WordPress Sitemap by click5 <1.0.36 - Missing Authorization 漏洞描述 WordPress Sitemap by click5 plugin before 1.0.36 is susceptible to missing authoriza...
 2022年12月24日 08:56
CVE-2018-2893: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2018-2893: Oracle WebLogic Server - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent: Web Services) versio...
2018年7月11日 22:37CVE-2024-2782: WordPress FluentForms <= 5.1.16 - Broken Access Control
漏洞标题 CVE-2024-2782: WordPress FluentForms <= 5.1.16 - Broken Access Control 漏洞描述 The Contact Form Plugin by Fluent Forms for Quiz, Survey, and Drag & Drop WP Form Bu...
2024年9月8日 21:19CVE-2017-7269: Windows Server 2003 & IIS 6.0 – Remote Code Execution
漏洞标题 CVE-2017-7269: Windows Server 2003 & IIS 6.0 - Remote Code Execution 漏洞描述 Internet Information Services (IIS) 6.0 in Microsoft Windows Server 2003 R2 contains a bu...
2017年1月7日 11:06CentOS Web Panel index.php 远程命令执行漏洞 (CVE-2022-44877)
漏洞标题 CentOS Web Panel index.php 远程命令执行漏洞 (CVE-2022-44877) 漏洞描述 CentOS Web Panel(CWP)是Control Web Panel社区的一款免费的虚拟主机控制面板。Centos Web Panel 7v0.9.8....
2022年6月20日 21:01CVE-2022-1029: Limit Login Attempts – Stored Cross-Site Scripting
漏洞标题 CVE-2022-1029: Limit Login Attempts - Stored Cross-Site Scripting 漏洞描述 Limit Login Attempts WordPress plugin < 4.0.72 contains a stored cross-site scripting caused ...
2022年2月26日 03:50CVE-2020-36708: WordPress Epsilon Framework Themes <=2.4.8 - Remote Code Execution
漏洞标题 CVE-2020-36708: WordPress Epsilon Framework Themes <=2.4.8 - Remote Code Execution 漏洞描述 WordPress themes including Shapely <= 1.2.7, NewsMag <= 2.4.1, Activel...
2020年3月1日 07:40CVE-2014-8739: WordPress Sexy Contact Form (<= 0.9.7) - Arbitrary File Upload
漏洞标题 CVE-2014-8739: WordPress Sexy Contact Form (<= 0.9.7) - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in server/php/UploadHandler.php in the jQu...
2014年3月8日 09:25
利用PDF文件执行 xss
前言 现在web安全渗透越来越难了,很多平台直接白名单限制文件上传,相较于以前的双写、大小写、%00截断等很多方法都没有办法很好的绕过 面对这样的情况,只能尝试上传pdf等文档文件,配合xss进...

 2023年6月9日 10:13
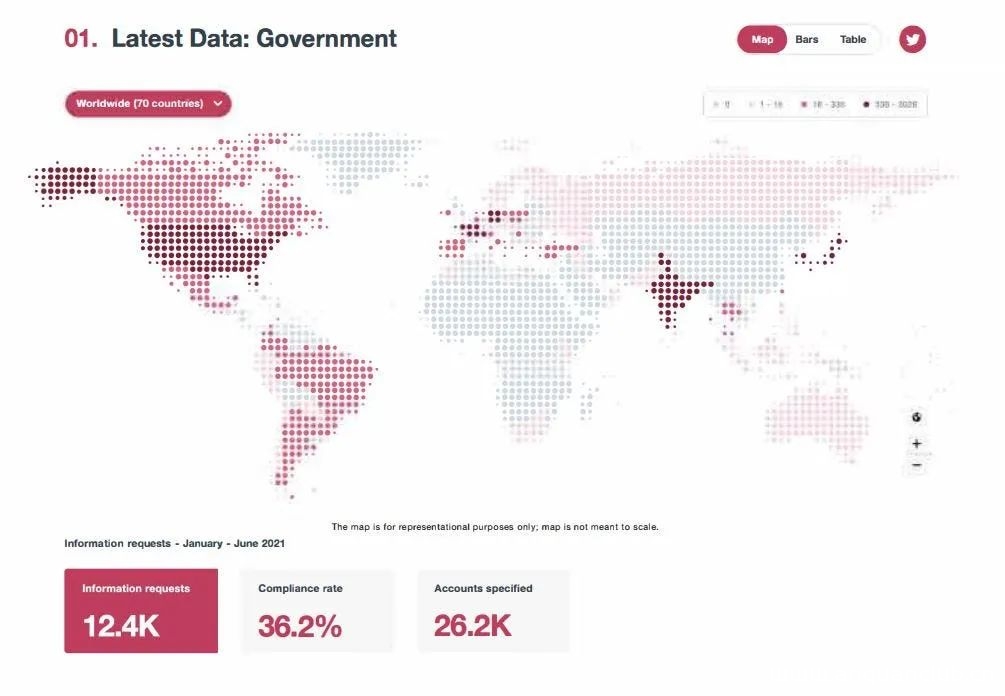
推特透明度报告:美国政府索要的信息最多
1月25日,推特Twitter透明度中心公布了一份透明度报告,以让用户了解世界范围内各国政府向他们提出的要求。 推特认为透明度有利于保护持续受到威胁的开放互联网,并且对于追究公司和政府的...
2022年3月10日 23:40CVE-2022-29007: Dairy Farm Shop Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-29007: Dairy Farm Shop Management System 1.0 - SQL Injection 漏洞描述 Dairy Farm Shop Management System 1.0 contains multiple SQL injection vulnerabilities via th...
2022年11月10日 05:42CVE-2022-31181: PrestaShop – SQL Injection to Eval Injection
漏洞标题 CVE-2022-31181: PrestaShop - SQL Injection to Eval Injection 漏洞描述 PrestaShop versions from 1.6.0.10 and before 1.7.8.7 contain an SQL injection caused by unsanitized u...
2022年7月13日 04:05CVE-2020-26214: Alerta < 8.1.0 - Authentication Bypass
漏洞标题 CVE-2020-26214: Alerta < 8.1.0 - Authentication Bypass 漏洞描述 Alerta prior to version 8.1.0 is prone to authentication bypass when using LDAP as an authorization prov...
2020年8月7日 16:00CVE-2022-22947: Spring Cloud Gateway Code Injection
漏洞标题 CVE-2022-22947: Spring Cloud Gateway Code Injection 漏洞描述 Applications using Spring Cloud Gateway prior to 3.1.1+ and 3.0.7+ are vulnerable to a code injection attack w...
2022年12月27日 16:07CVE-2019-10692: WordPress Google Maps <7.11.18 - SQL Injection
漏洞标题 CVE-2019-10692: WordPress Google Maps <7.11.18 - SQL Injection 漏洞描述 WordPress Google Maps plugin before 7.11.18 contains a SQL injection vulnerability. The plugin i...
2019年11月18日 10:52CVE-2025-51502: Microweber CMS 2.0 – Reflected XSS in Admin Page Creation
漏洞标题 CVE-2025-51502: Microweber CMS 2.0 - Reflected XSS in Admin Page Creation 漏洞描述 Reflected Cross-Site Scripting (XSS) exists in Microweber CMS 2.0 through the layout par...
2025年5月3日 21:33
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

