
最新发布第619页

CVE-2021-45046-DAST: Apache Log4j2 – Remote Code Injection
漏洞标题 CVE-2021-45046-DAST: Apache Log4j2 - Remote Code Injection 漏洞描述 Apache Log4j2 Thread Context Lookup Pattern is vulnerable to remote code execution in certain non-defau...
 2021年9月20日 15:29
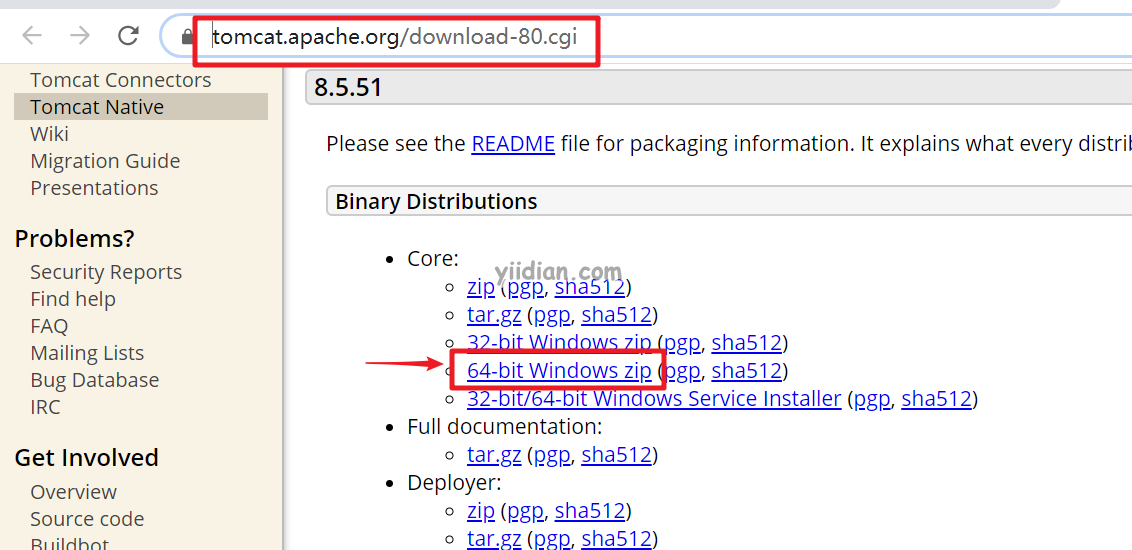
Window下安装Tomcat服务器的教程_Tomcat
这篇文章主要介绍了Window下安装Tomcat服务器的教程,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值 ,需要的朋友可以参考下 1 下载并准备 首先,我们...
2024年3月19日 21:34CVE-2021-20031: SonicWall SonicOS 7.0 – Open Redirect
漏洞标题 CVE-2021-20031: SonicWall SonicOS 7.0 - Open Redirect 漏洞描述 SonicWall SonicOS 7.0 contains an open redirect vulnerability. The values of the Host headers are implicitly...
2021年9月23日 03:48Atlassian Confluence CVE-2023-22527 远程命令执行漏洞
漏洞标题 Atlassian Confluence CVE-2023-22527 远程命令执行漏洞 漏洞描述 Atlassian Confluence存在远程命令执行漏洞,此漏洞是对用户的数据缺乏校验导致的。 PoC代码 暂无
2023年3月17日 06:03
利用zabbix监控ogg进程(Linux平台)_zabbix
这篇文章主要介绍了利用zabbix监控ogg进程(Linux平台)的方法,帮助大家更好的理解和使用zabbix,感兴趣的朋友可以了解下 前段时间生产的一个数据库的ogg进程挂了快半个月才被发现,已经起不来了...
2022年12月16日 21:28CVE-2025-25231: Omnissa Workspace ONE UEM – Path Traversal
漏洞标题 CVE-2025-25231: Omnissa Workspace ONE UEM - Path Traversal 漏洞描述 Omnissa Workspace ONE UEM contains a path traversal caused by crafted GET requests to restricted API en...
2025年8月8日 04:16
概述Linux TTY/PTS的区别_Linux
这篇文章主要介绍了概述Linux TTY/PTS的区别,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 当我们在键盘上敲下一...
2026年4月14日 11:45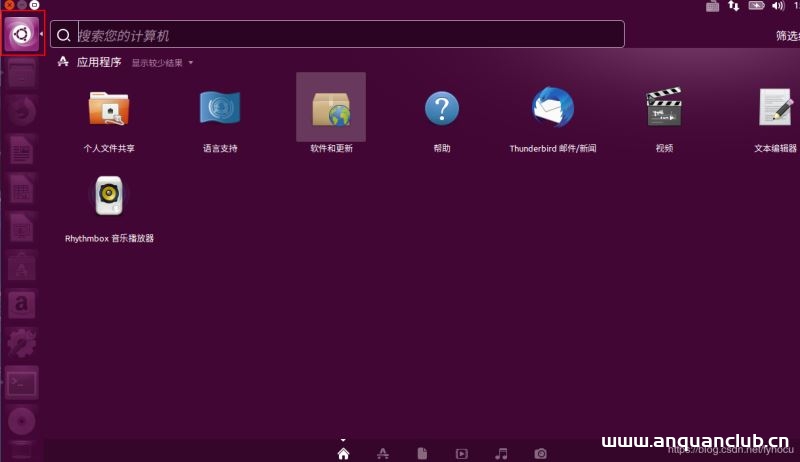
vitrualBox+ubuntu16.04安装python3.6最新教程及详细步骤_VirtualBox
这篇文章主要介绍了vitrualBox+ubuntu16.04安装python3.6最新教程,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 因为这两天在学习深度学习需要用到ubuntu+python3....
2024年6月19日 20:41CVE-2023-35885: Cloudpanel 2 < 2.3.1 - Remote Code Execution
漏洞标题 CVE-2023-35885: Cloudpanel 2 < 2.3.1 - Remote Code Execution 漏洞描述 CloudPanel 2 before 2.3.1 has insecure file-manager cookie authentication. PoC代码
2023年1月27日 12:41CVE-2023-6909: Mlflow <2.9.2 - Path Traversal
漏洞标题 CVE-2023-6909: Mlflow <2.9.2 - Path Traversal 漏洞描述 Path Traversal: '\..\filename' in GitHub repository mlflow/mlflow prior to 2.9.2. PoC代码
2023年9月18日 22:49CVE-2008-4764: Joomla! <=2.0.0 RC2 - Local File Inclusion
漏洞标题 CVE-2008-4764: Joomla! <=2.0.0 RC2 - Local File Inclusion 漏洞描述 Joomla! 2.0.0 RC2 and earlier are susceptible to local file inclusion in the eXtplorer module (com_ex...
2008年1月24日 22:01AtMail 6.5.0反射型XSS漏洞(CVE-2022-30776)
漏洞标题 AtMail 6.5.0反射型XSS漏洞(CVE-2022-30776) 漏洞描述 AtMail是一个开源的WebMail客户端。它提供“清爽”的Ajax Webmail界面,支持通信录管理,并且支持IMAP。AtMail存在过滤不完全的...
2022年8月13日 02:36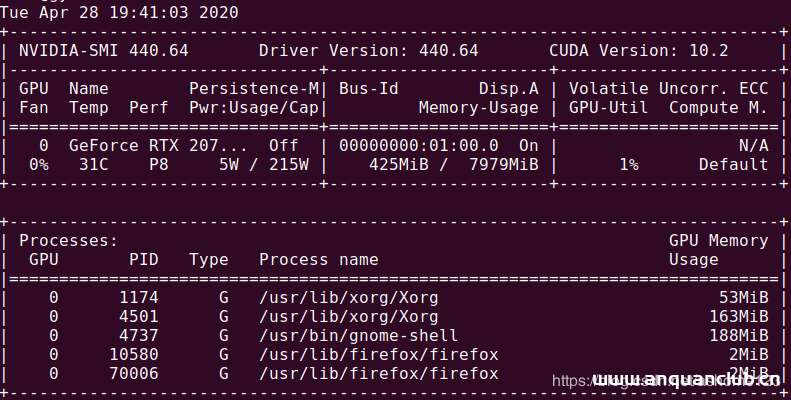
Ubuntu 20.04 CUDA&cuDNN安装方法(图文教程)_Linux
这篇文章主要介绍了Ubuntu 20.04 CUDA&cuDNN安装方法(图文教程),文中通过图文代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习...
2023年9月2日 20:52CVE-2023-33193: Emby Server – Authentication Bypass
漏洞标题 CVE-2023-33193: Emby Server - Authentication Bypass 漏洞描述 Emby Server is a user-installable home media server which stores and organizes a user's media files of vi...
2023年10月4日 10:40(CVE-2021-3156) sudo 堆缓冲区溢出漏洞
漏洞标题 (CVE-2021-3156) sudo 堆缓冲区溢出漏洞 漏洞描述 (CVE-2021-3156) sudo 堆缓冲区溢出漏洞 PoC代码 暂无
2021年11月13日 15:53CVE-2023-51409: Jordy Meow AI Engine – Unrestricted File Upload
漏洞标题 CVE-2023-51409: Jordy Meow AI Engine - Unrestricted File Upload 漏洞描述 Unrestricted Upload of File with Dangerous Type vulnerability in Jordy Meow AI Engine- ChatGPT Cha...
2023年1月7日 10:12
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

