
最新发布第619页
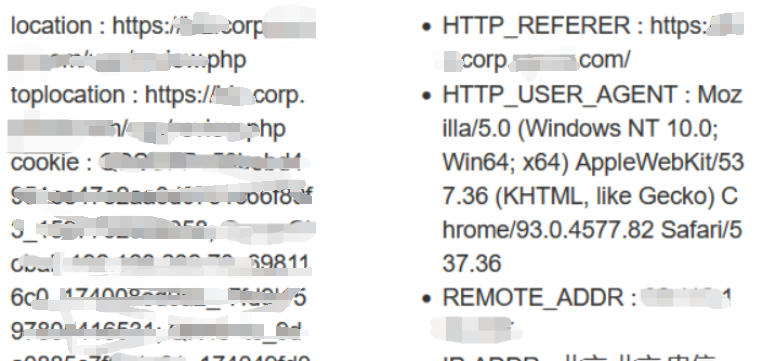
内网xss结合host碰撞到内部应用任意访问
一、引言: 某天在挖掘xss的过程中,本着见框就插的原则,不会轻易放过任何一个可以输入内容的地方。 有些内容输入之后即可显示在页面上,有些内容输入之后会输出到别的系统上,可能是一些后台...
 2022年3月10日 23:30

Apache OFBiz CVE-2018-8033 XML外部实体注入漏洞
漏洞标题 Apache OFBiz CVE-2018-8033 XML外部实体注入漏洞 漏洞描述 Apache OFBiz存在XML外部实体注入漏洞,此漏洞是由于httpService接口对用户的请求验证不当导致的。 PoC代码 暂无
2018年2月16日 13:36CVE-2022-0140: WordPress Visual Form Builder <3.0.8 - Information Disclosure
漏洞标题 CVE-2022-0140: WordPress Visual Form Builder <3.0.8 - Information Disclosure 漏洞描述 WordPress Visual Form Builder plugin before 3.0.8 contains a information disclosur...
2022年12月30日 12:55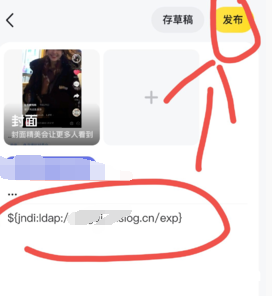
挖洞随手记1
挖洞之捡漏ssrf和log4j的小tips 以发帖为例(通俗易懂) 前言:挖洞要一步一步看,一步一步走 1:咱就是说,发帖 2:然后这个时候宝子们就可以看看有没有请求dnslog 成功(一般情况是没有的,dd...
2022年3月10日 23:30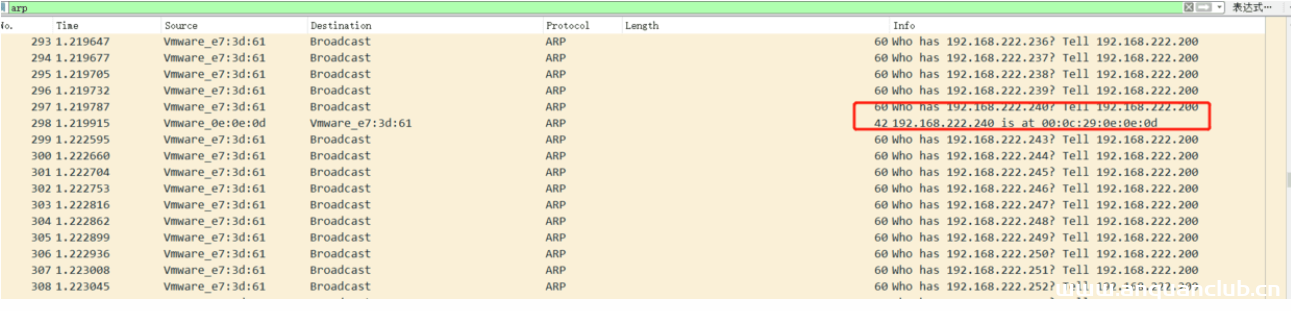
一文教你怎么搞定流量包(一)
0x01 前言 总结了上一年的内容,整理资料的时候有个去年比较特殊的一场CTF,刚刚好一个流量包,很有意思的一个题目,拿出来跟大家分享一下,,,大佬请绕过,师傅们请多多关照,烦请留个赞或者...
2022年3月10日 23:30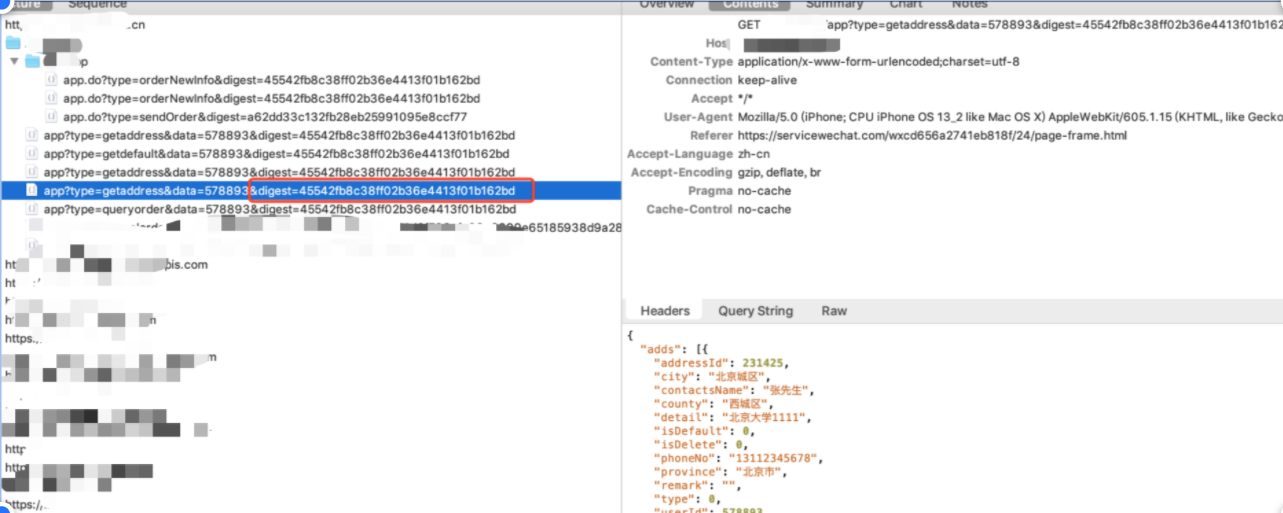
一次小程序端接口越权的分析
之前在挖一个src的时候,有一个资产是小程序 抓包如下 根据地址id查看收货地址 注意到请求里没有cookie,然后url里面这个digest字段比较奇怪,所有的接口都是根据这个参数鉴权的,一般不都应该...
2022年3月10日 23:34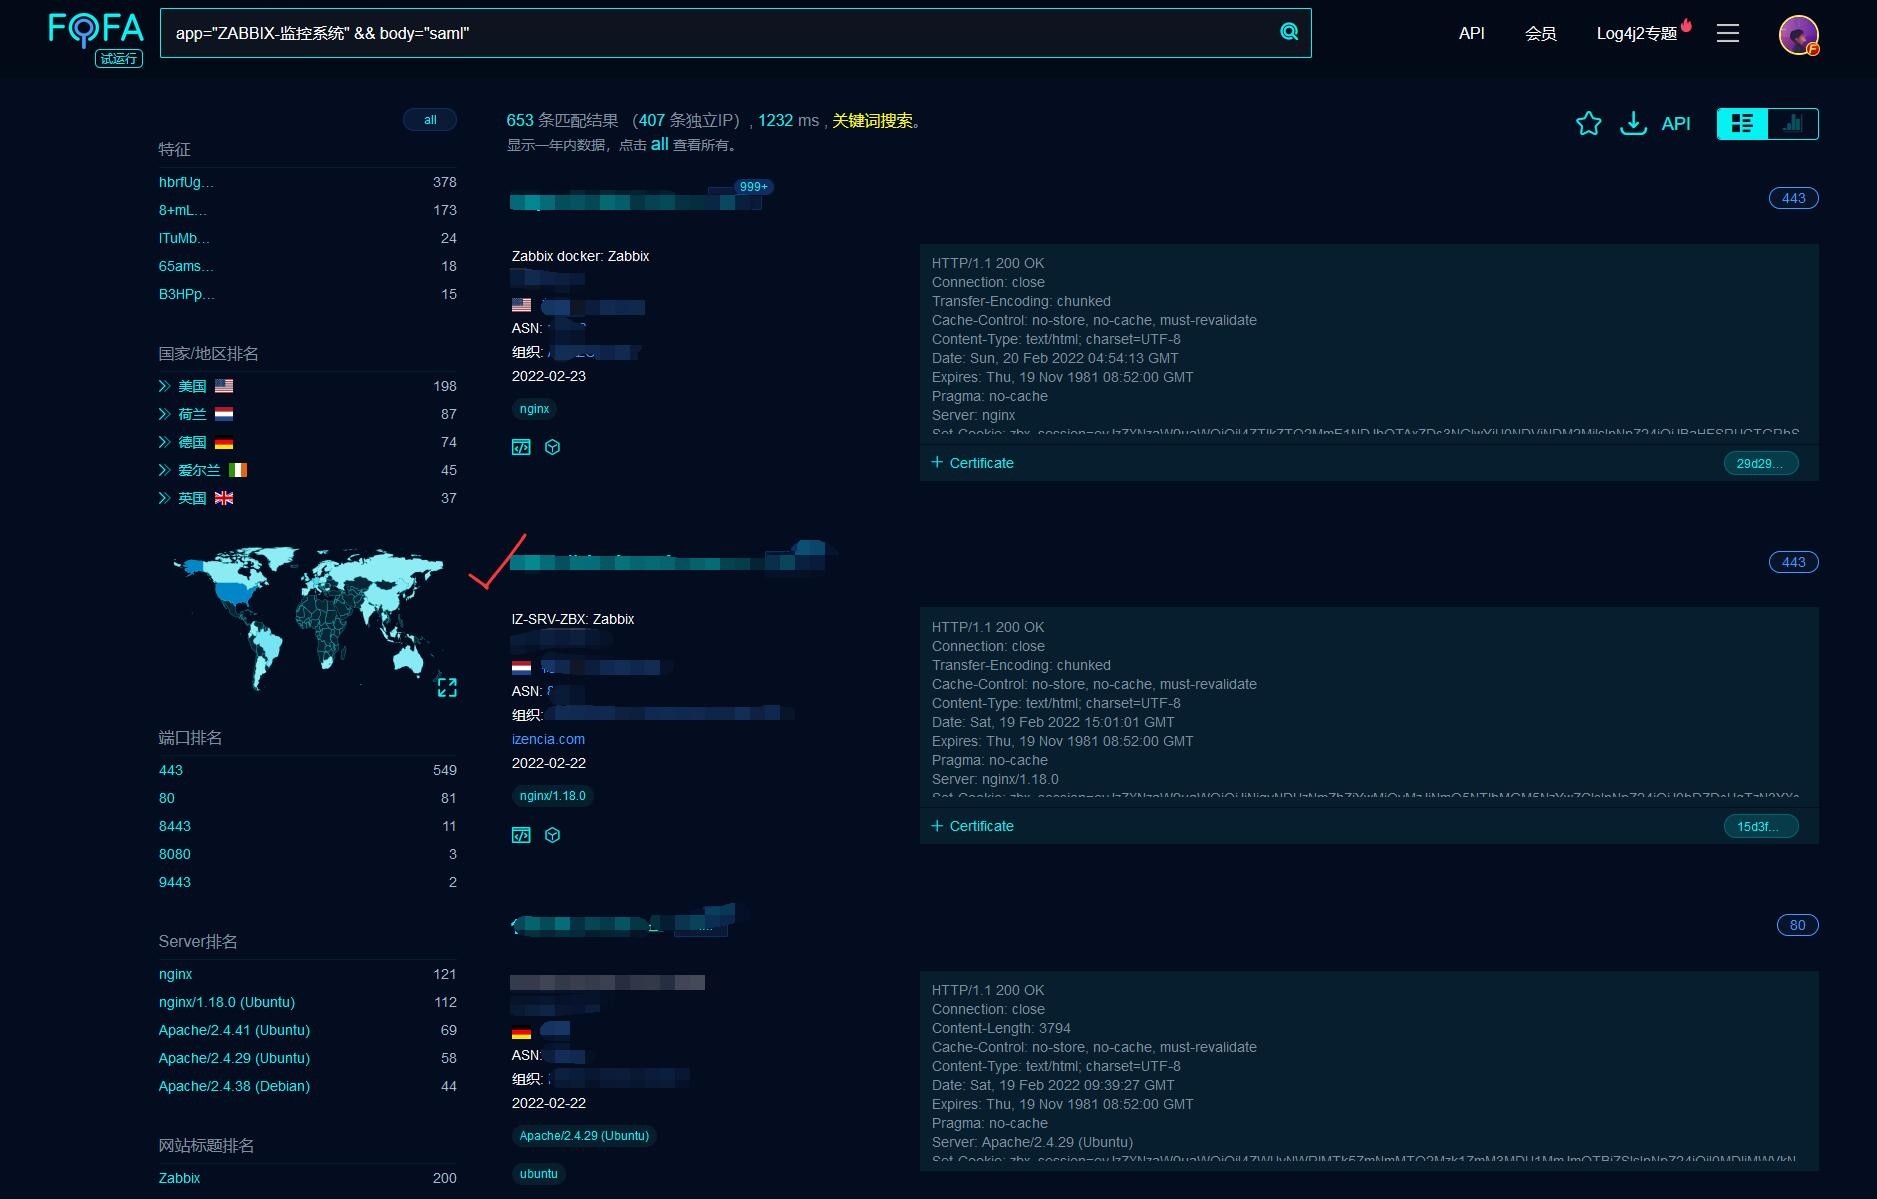
CVE-2022-23131_Zabbix登录绕过漏洞分析及复现
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 本文章中的漏洞均为公开的漏洞收集,如果文章中的漏洞出现敏感...
2022年3月10日 23:37
信息收集过程中误打误撞的漏洞
简介: 由于本人也是刚接触挖洞半年左右,在信息收集上有自己的方法,当然也有一些不足的地方,希望各位大佬可以多多纠正,多多提出新方法。 信息收集方法: 信息收集对于一个src漏洞挖掘来说是...
2022年3月10日 23:37
挖洞经验 诡异位置的存储XSS
一、内容介绍 登陆框处的存储XSS 高 ¥3000 二、挖掘过程 利用 未授权访问 + XSS Payload = 存储XSS 三、案例 之前在一次项目中,遇到了一个后台,此后台有账号密码,验证码等相关登陆功能,尝...
2022年3月10日 23:39
Ubuntu18.04更改apt源为阿里云源的详细过程_Linux
目录前言:Ubuntu18.04更改apt源为阿里云源ubuntu sudo update与upgrade的作用及区别总结前言: 看见Ubuntu新出了18.04版本感觉不错,装一个玩玩,虽然有很多教程可以参考,但我也给出一个不是...
2022年6月14日 23:03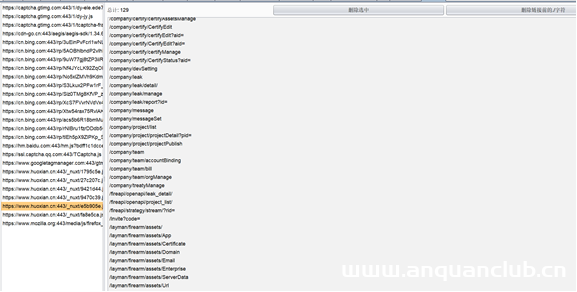
记一次JS未授权访问漏洞
前言 上周六参加了最近一期的听火沙龙,各位师傅分享了很多有意思的挖洞姿势和议题,根据会后梳理和完善,现以分享交流未授权的一些拙见,各位大师父们如果有更好的意见建议,欢迎评论交流。 正...
2022年3月10日 23:37CVE-2010-20103: ProFTPd-1.3.3c – Backdoor Command Execution
漏洞标题 CVE-2010-20103: ProFTPd-1.3.3c - Backdoor Command Execution 漏洞描述 ProFTPD 1.3.3c contains a command injection backdoor caused by a hidden FTP command trigger in the sou...
2010年4月6日 04:50
对象存储桶配置不当可查看桶列表漏洞解析
对象存储桶配置不当可查看对象列表漏洞的成因是'网站所使用的对象存储桶访问权限为共有读而非私有',在弄清这个原因之前我们先分析一下对象存储桶的权限策略 这里我拿华为云的对象存储桶来说明 ...
2022年3月10日 23:32CVE-2025-24799: GLPI < 10.0.17 - Pre-Auth SQL Injection
漏洞标题 CVE-2025-24799: GLPI < 10.0.17 - Pre-Auth SQL Injection 漏洞描述 A pre-authentication SQL injection vulnerability exists in the Inventory feature of GLPI. The vulnerabi...
2025年6月8日 17:01CVE-2020-5776: MAGMI – Cross-Site Request Forgery
漏洞标题 CVE-2020-5776: MAGMI - Cross-Site Request Forgery 漏洞描述 MAGMI (Magento Mass Importer) is vulnerable to cross-site request forgery (CSRF) due to a lack of CSRF tokens. R...
2020年1月13日 04:45(CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞
漏洞标题 (CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞 漏洞描述 (CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞 PoC代码 暂无
2025年6月13日 09:58
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

