
最新发布第61页

CVE-2024-48307: JeecgBoot v3.7.1 – SQL Injection
漏洞标题 CVE-2024-48307: JeecgBoot v3.7.1 - SQL Injection 漏洞描述 The JeecgBoot application is vulnerable to SQL Injection via the `getTotalData` endpoint. An attacker can exploit...
 2024年12月16日 17:19
CVE-2022-4897: WordPress BackupBuddy <8.8.3 - Cross Site Scripting
漏洞标题 CVE-2022-4897: WordPress BackupBuddy <8.8.3 - Cross Site Scripting 漏洞描述 WordPress BackupBuddy plugin before 8.8.3 contains a cross-site vulnerability. The plugin do...
2022年7月6日 14:38CVE-2021-24274: WordPress Supsystic Ultimate Maps <1.2.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24274: WordPress Supsystic Ultimate Maps <1.2.5 - Cross-Site Scripting 漏洞描述 WordPress Supsystic Ultimate Maps plugin before 1.2.5 contains an unauthenticat...
2021年3月10日 23:08CVE-2021-3110: PrestaShop 1.7.7.0 – SQL Injection
漏洞标题 CVE-2021-3110: PrestaShop 1.7.7.0 - SQL Injection 漏洞描述 PrestaShop 1.7.7.0 contains a SQL injection vulnerability via the store system. It allows time-based boolean SQL...
2021年5月5日 16:36CVE-2022-2461: Transposh WordPress Translation <= 1.0.8 - Unauthenticated Settings Change
漏洞标题 CVE-2022-2461: Transposh WordPress Translation <= 1.0.8 - Unauthenticated Settings Change 漏洞描述 The Transposh WordPress Translation plugin for WordPress is vulnerabl...
2022年4月9日 12:40CVE-2023-1408: Video List Manager <= 1.7 - SQL Injection
漏洞标题 CVE-2023-1408: Video List Manager <= 1.7 - SQL Injection 漏洞描述 The plugin does not properly sanitise and escape a parameter before using it in a SQL statement, leadi...
2023年5月5日 18:51CVE-2020-24571: NexusDB v4.50.22 Path Traversal
漏洞标题 CVE-2020-24571: NexusDB v4.50.22 Path Traversal 漏洞描述 NexusQA NexusDB before 4.50.23 allows the reading of files via ../ directory traversal. fofa: title="NexusDB&...
2020年3月4日 21:40CVE-2022-2130: Microweber < 1.2.17 - Cross-Site Scripting
漏洞标题 CVE-2022-2130: Microweber < 1.2.17 - Cross-Site Scripting 漏洞描述 Cross-site Scripting (XSS) vulnerability in the /demo/editor_tools/module endpoint via the 'type...
2022年9月10日 15:28Atlassian Jira 模板注入漏洞(CVE-2019-11581)
漏洞标题 Atlassian Jira 模板注入漏洞(CVE-2019-11581) 漏洞描述 Atlassian JIRA Server和JIRA Data Center中存在安全漏洞。多个版本受到影响。 PoC代码 暂无
2019年9月13日 17:41CVE-2020-27735: Wing FTP 6.4.4 – Cross-Site Scripting
漏洞标题 CVE-2020-27735: Wing FTP 6.4.4 - Cross-Site Scripting 漏洞描述 Wing FTP 6.4.4 is vulnerable to cross-site scripting via its web interface because an arbitrary IFRAME eleme...
2020年2月29日 23:08
Pycharm 2022.1-X最新专业版激活/破解教程(通用教程)
声明如果有经济实力,建议购买正版软件软件仅供学习和研究杂谈之前出了3.2-3.3最新版的破解教程,同样的方法,我们今天使用来破解下2022.X系列版本图文教程安装步骤官网下载最新版本Pycharm最新...

 2024年6月20日 10:42

一个脚本让你的app自动吐出密钥信息
### 背景 安全小天地某个私密项目中涉及到一个app的测试,打开一看,证书校验--不让抓包,信息加密-无法篡改,遇到这种情况怎么,正常我这种小菜鸡都是直接放弃了,奈何厂家奖金给的高啊,我还...
2022年3月10日 23:36CVE-2019-5127: YouPHPTube Encoder 2.3 – Remote Command Injection
漏洞标题 CVE-2019-5127: YouPHPTube Encoder 2.3 - Remote Command Injection 漏洞描述 YouPHPTube Encoder 2.3 is susceptible to a command injection vulnerability which could allow an a...
2019年10月12日 01:58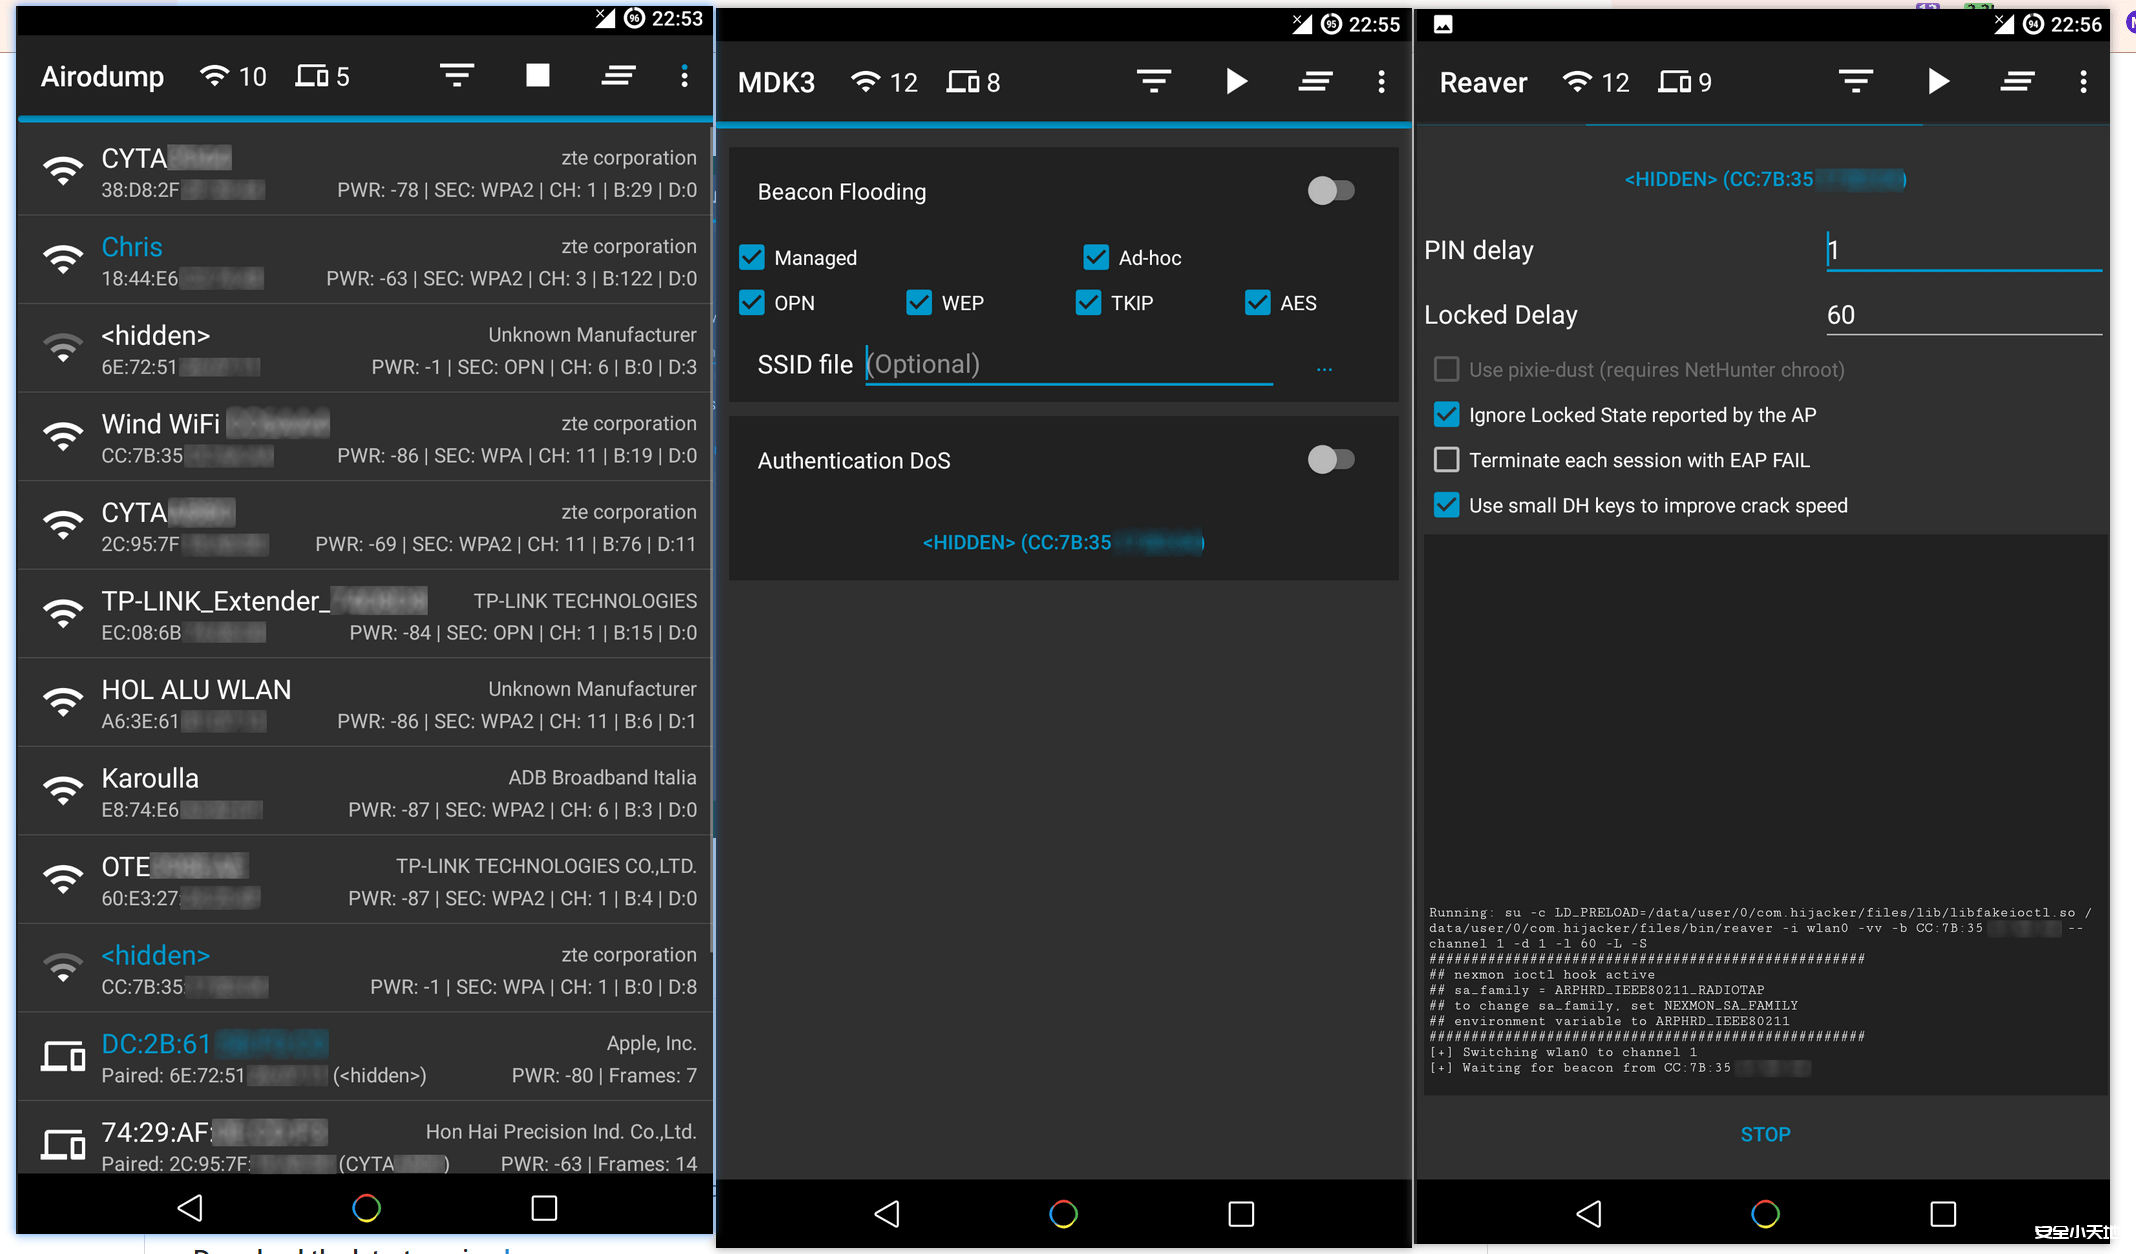
【wifi渗透】Hijacker1.5 安卓无线渗透
项目介绍 Hijacker是一个安卓平台下的无线渗透工具。它的功能非常强大,几乎集成了aircrack-ng套件,mdk3和reaver这些工具的功能。而且采用图形化用户界面,相比命令行界面,使用起来也更加的方...
2026年3月15日 12:27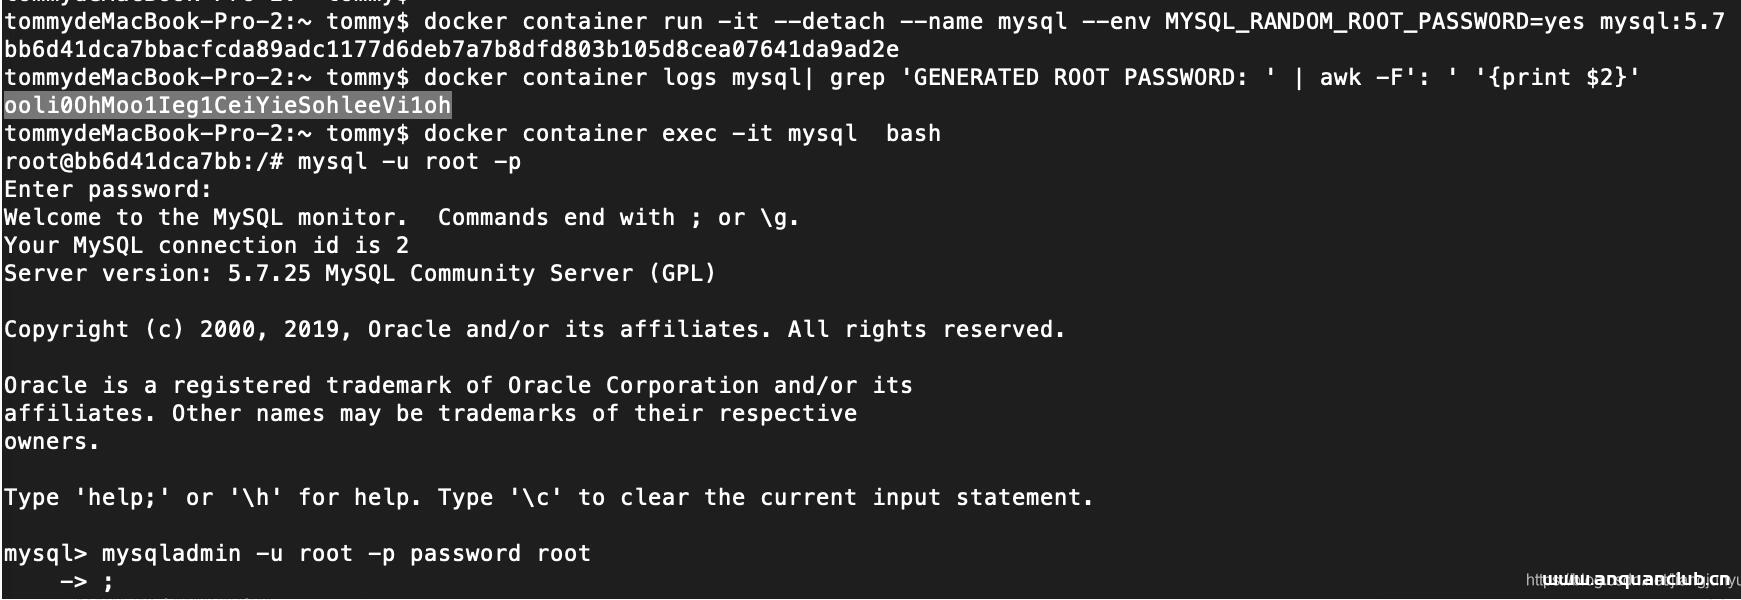
docker 免root权限登陆的解决方案_docker
这篇文章主要介绍了docker 免root权限登陆的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 初次使用docker命令的时候会报权限问题 Got permission denied while t...
2022年6月26日 21:32CVE-2020-0646: Microsoft .NET Framework – Remote Code Execution
漏洞标题 CVE-2020-0646: Microsoft .NET Framework - Remote Code Execution 漏洞描述 A remote code execution vulnerability exists when the Microsoft .NET Framework fails to validate i...
2020年7月17日 00:10
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

