
最新发布第620页

CVE-2014-8682: Gogs (Go Git Service) – SQL Injection
漏洞标题 CVE-2014-8682: Gogs (Go Git Service) - SQL Injection 漏洞描述 Multiple SQL injection vulnerabilities in Gogs (aka Go Git Service) 0.3.1-9 through 0.5.x before 0.5.6.1105 B...
 2014年4月8日 17:09
CVE-2019-3396: Atlassian Confluence Path Traversal
漏洞标题 CVE-2019-3396: Atlassian Confluence Path Traversal 漏洞描述 CVE-2019-3396: Atlassian Confluence Path Traversal 日期: 2025-09-01 | 影响软件: Confluence | PoC代码 暂无
2019年5月11日 11:23CVE-2025-49002: DataEase 远程代码执行漏洞
漏洞标题 CVE-2025-49002: DataEase 远程代码执行漏洞 漏洞描述 CVE-2025-49002 是由于H2数据库模块没有严格过滤用户输入的JDBC连接参数,可使用大小写绕过补丁。攻击者可利用这些漏洞实现未授...
2025年6月28日 00:33
Linux环境下安装docker环境(亲测无坑)_docker
目录安装前提条件第一步:检查并清除系统残余项,并安装Docker依赖环境第二步:Docker依赖环境搭建好之后,安装并启动Docker安装前提条件 Docker 要求 CentOS 系统的内核版本高于 3.10 ,首先验...
2022年6月14日 23:03CVE-2022-32772: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32772: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...
2022年3月17日 06:28CVE-2019-5591: FortiOS – Insecure LDAP Configuration Detection
漏洞标题 CVE-2019-5591: FortiOS - Insecure LDAP Configuration Detection 漏洞描述 The FortiGate LDAP configuration was detected to be insecure due to missing ca-cert, secure LDAPS, ...
2019年2月3日 10:55CVE-2023-28432: MinIO Cluster Deployment – Information Disclosure
漏洞标题 CVE-2023-28432: MinIO Cluster Deployment - Information Disclosure 漏洞描述 MinIO is susceptible to information disclosure. In a cluster deployment starting with RELEASE.20...
2023年12月29日 16:40CVE-2010-0985: Joomla! Component com_abbrev – Local File Inclusion
漏洞标题 CVE-2010-0985: Joomla! Component com_abbrev - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Abbreviations Manager (com_abbrev) component 1.1 for...
2010年8月4日 04:34
夜神模拟器抓包(1)–基础入门入手教程
Burpsuite之夜神模拟器之手机APP抓包设置 设置Burpsuite和夜神模拟器网络配置和证书安装来抓包 视频教程 附件下载地址: 附件下载提取码:vefw 1、设置Burpsuite 你得先这样,然后在这样,然后...

 2023年1月13日 19:41
CVE-2023-46574: TOTOLINK A3700R – Command Injection
漏洞标题 CVE-2023-46574: TOTOLINK A3700R - Command Injection 漏洞描述 An issue in TOTOLINK A3700R v.9.1.2u.6165_20211012 allows a remote attacker to execute arbitrary code via the ...
2023年1月4日 00:37CVE-2024-5522: WordPress HTML5 Video Player < 2.5.27 - SQL Injection
漏洞标题 CVE-2024-5522: WordPress HTML5 Video Player < 2.5.27 - SQL Injection 漏洞描述 The HTML5 Video Player WordPress plugin before 2.5.27 does not sanitize and escape a param...
2024年4月29日 10:49CVE-2020-11738: WordPress Duplicator 1.3.24 & 1.3.26 – Local File Inclusion
漏洞标题 CVE-2020-11738: WordPress Duplicator 1.3.24 & 1.3.26 - Local File Inclusion 漏洞描述 WordPress Duplicator 1.3.24 & 1.3.26 are vulnerable to local file inclusion vu...
2020年6月15日 04:46CVE-2023-27638: tshirtecommerce PrestaShop Module – SQL Injection
漏洞标题 CVE-2023-27638: tshirtecommerce PrestaShop Module - SQL Injection 漏洞描述 The tshirtecommerce module for PrestaShop is vulnerable to unauthenticated SQL injection via the...
2023年12月26日 14:50CVE-2022-33965: WordPress Visitor Statistics <=5.7 - SQL Injection
漏洞标题 CVE-2022-33965: WordPress Visitor Statistics <=5.7 - SQL Injection 漏洞描述 WordPress Visitor Statistics plugin through 5.7 contains multiple unauthenticated SQL inject...
2022年10月22日 22:53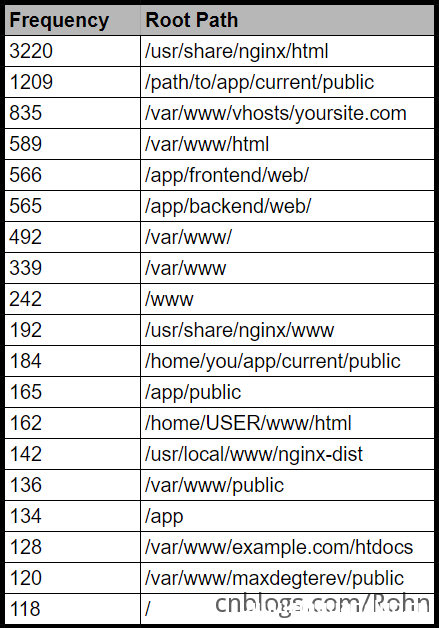
Nginx常见的错误配置举例_nginx
这篇文章主要介绍了Nginx常见的错误配置举例,帮助大家更好的理解和学习使用Nginx,感兴趣的朋友可以了解下 目录Missing root locationOff-By-SlashUnsafe variable useSCRIPT_NAMEUsage of $ur...
2022年8月28日 21:40
极速文件搜索工具 everything
杂谈 今天分享一个提升工作效率的小技巧,使用everything可以提升你的搜索效率,找文件的时候就不用那么头疼了 功能介绍 Everthing可以在闪电般的瞬间从海量的硬盘中找到你需要的文件,速度快到...
2022年5月17日 22:11
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

