
最新发布第622页

CVE-2021-20167: Netgear RAX43 1.0.3.96 – Command Injection/Authentication Bypass Buffer Overrun
漏洞标题 CVE-2021-20167: Netgear RAX43 1.0.3.96 - Command Injection/Authentication Bypass Buffer Overrun 漏洞描述 Netgear RAX43 version 1.0.3.96 contains a command injection and au...
 2021年3月3日 04:50
CVE-2010-1540: Joomla! Component com_blog – Directory Traversal
漏洞标题 CVE-2010-1540: Joomla! Component com_blog - Directory Traversal 漏洞描述 A directory traversal vulnerability in index.php in the MyBlog (com_myblog) component 3.0.329 for ...
2010年3月17日 11:42CVE-2023-26255: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion
漏洞标题 CVE-2023-26255: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion 漏洞描述 STAGIL Navigation for Jira Menu & Themes plugin before 2.0.52 i...
2023年1月27日 06:00CVE-2023-2813: WordPress Multiple Themes – Reflected Cross-Site Scripting
漏洞标题 CVE-2023-2813: Wordpress Multiple Themes - Reflected Cross-Site Scripting 漏洞描述 All of the above Aapna WordPress theme through 1.3, Anand WordPress theme through 1.2, A...
2023年11月9日 13:45CVE-2022-0378: Microweber Cross-Site Scripting
漏洞标题 CVE-2022-0378: Microweber Cross-Site Scripting 漏洞描述 Microweber contains a reflected cross-site scripting in Packagist microweber/microweber prior to 1.2.11. PoC代码
2022年9月14日 23:22
bugbounty技巧聚合20211228
漏洞报告 【 VK.com 】#1300583 Баг с оплатой подписки http://hackerone.com/reports/1300583 【 LINE】OpenChat 聊天室机器人设置信息泄露 http://hackerone.com/reports...
2022年3月10日 23:39CVE-2013-2287: WordPress Plugin Uploader 1.0.4 – Cross-Site Scripting
漏洞标题 CVE-2013-2287: WordPress Plugin Uploader 1.0.4 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in views/notify.php in the Uploader plugin 1.0...
2013年10月18日 19:50CVE-2022-34093: Software Publico Brasileiro i3geo v7.0.5 – Cross-Site Scripting
漏洞标题 CVE-2022-34093: Software Publico Brasileiro i3geo v7.0.5 - Cross-Site Scripting 漏洞描述 Portal do Software Publico Brasileiro i3geo v7.0.5 was discovered to contain a cro...
2022年6月9日 20:21
人物 | 悬镜安全宁戈:高山流水遇知音,湖畔筑梦中国心
2022年3月22日,悬镜安全宣布完成B轮融资。三年前,悬镜的CEO子芽,这位未名湖畔的筑梦人,接受了安在的采访,那时的悬镜刚刚完成产品由十年磨一剑的前沿技术研究到商业化落地的打磨实践阶段。...
2022年3月30日 14:54CVE-2023-23333: SolarView Compact 6.00 – OS Command Injection
漏洞标题 CVE-2023-23333: SolarView Compact 6.00 - OS Command Injection 漏洞描述 SolarView Compact 6.00 was discovered to contain a command injection vulnerability, attackers can ex...
2023年12月20日 10:52CVE-2022-23881: ZZZCMS zzzphp 2.1.0 – Remote Code Execution
漏洞标题 CVE-2022-23881: ZZZCMS zzzphp 2.1.0 - Remote Code Execution 漏洞描述 ZZZCMS zzzphp v2.1.0 is susceptible to a remote command execution vulnerability via danger_key() at zz...
2022年10月8日 12:17CVE-2022-0346: WordPress XML Sitemap Generator for Google <2.0.4 - Cross-Site Scripting/Remote Code Execution
漏洞标题 CVE-2022-0346: WordPress XML Sitemap Generator for Google <2.0.4 - Cross-Site Scripting/Remote Code Execution 漏洞描述 WordPress XML Sitemap Generator for Google plugin...
2022年8月28日 03:54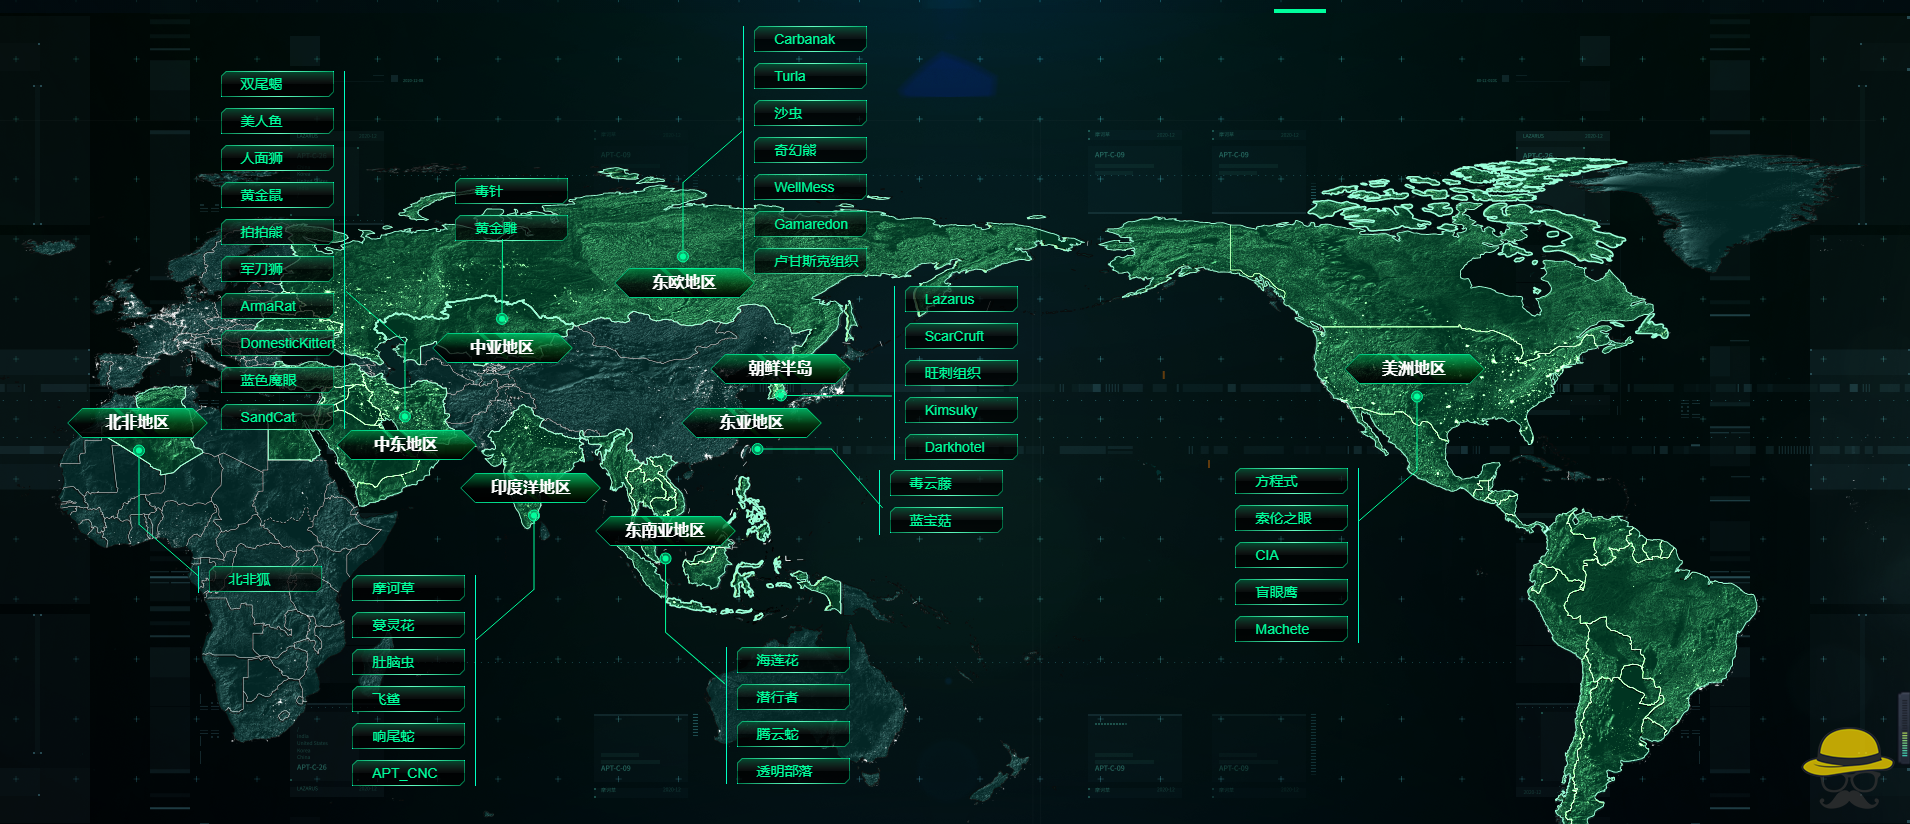
全球APT组织相关威胁情报
情报来源 360威胁情报中心 APT全景雷达 http://apt.360.net/ 安恒威胁情报中心 APT组织分布全景图 http://ti.dbappsecurity.com.cn/apt/map 相关APT组织信息 APT(Advanced Persisten...

 2023年12月2日 15:21
CVE-2021-30047: vsftpd < 3.0.3 - DoS
漏洞标题 CVE-2021-30047: vsftpd < 3.0.3 - DoS 漏洞描述 vsftpd before 3.0.3 allows remote attackers to cause a denial of service by sending a crafted FTP command. PoC代码
2021年5月20日 15:57CVE-2022-1916: WordPress Active Products Tables for WooCommerce <1.0.5 - Cross-Site Scripting
漏洞标题 CVE-2022-1916: WordPress Active Products Tables for WooCommerce <1.0.5 - Cross-Site Scripting 漏洞描述 WordPress Active Products Tables for WooCommerce plugin prior to ...
2022年11月19日 23:03CVE-2022-42747: CandidATS 3.0.0 – Cross-Site Scripting.
漏洞标题 CVE-2022-42747: CandidATS 3.0.0 - Cross-Site Scripting. 漏洞描述 CandidATS 3.0.0 contains a cross-site scripting vulnerability via the sortBy parameter of the ajax.php res...
2022年10月7日 12:41
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

