
最新发布第631页

CVE-2013-2251: Apache Struts 2 – DefaultActionMapper Prefixes OGNL Code Execution (S2-016)
漏洞标题 CVE-2013-2251: Apache Struts 2 - DefaultActionMapper Prefixes OGNL Code Execution (S2-016) 漏洞描述 In Struts 2 before 2.3.15.1 the information following "action:&quo...
 2013年12月25日 23:11
懒人快速验证漏洞小工具
前言 懒人必备 简简单单 快速验证 逐步完善 持续更新 该工具主要是方便自己整理容易复现的poc,批量测试,然后恰烂洞,大佬勿喷呀(抱住狗头) 因为以前收集的poc都是东一个西一个的存放,到用...

 2023年2月12日 18:33
CVE-2022-35416: H3C SSL VPN <=2022-07-10 - Cross-Site Scripting
漏洞标题 CVE-2022-35416: H3C SSL VPN <=2022-07-10 - Cross-Site Scripting 漏洞描述 H3C SSL VPN 2022-07-10 and prior contains a cookie-based cross-site scripting vulnerability in ...
2022年7月25日 08:33CVE-2021-25161: Aruba Instant Access Point (IAP) – Cross-Site Scripting
漏洞标题 CVE-2021-25161: Aruba Instant Access Point (IAP) - Cross-Site Scripting 漏洞描述 A remote cross-site scripting (xss) vulnerability was discovered in some Aruba Instant Acc...
2021年6月17日 05:45CVE-2023-39600: IceWarp 11.4.6.0 – Cross-Site Scripting
漏洞标题 CVE-2023-39600: IceWarp 11.4.6.0 - Cross-Site Scripting 漏洞描述 IceWarp 11.4.6.0 was discovered to contain a cross-site scripting (XSS) vulnerability via the color parame...
2023年9月9日 16:01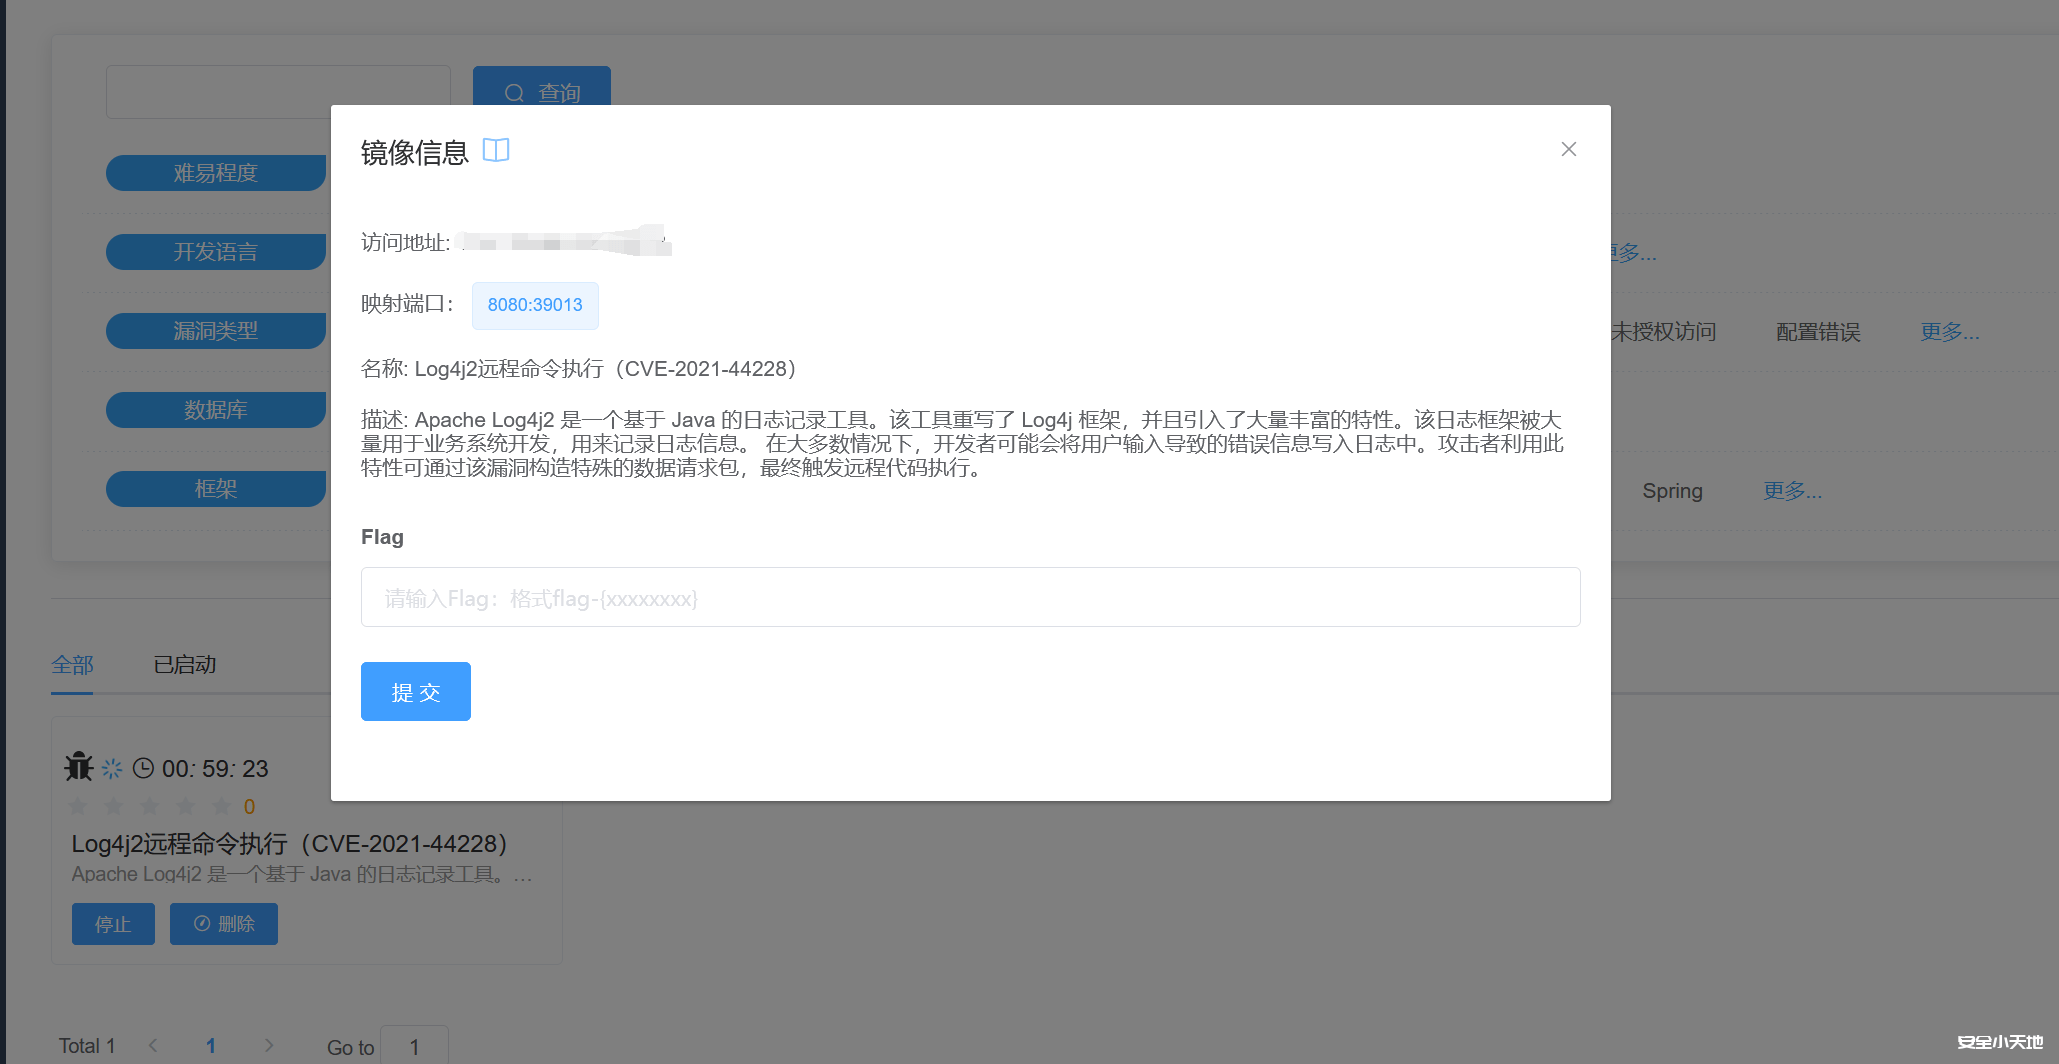
Log4j2远程命令执行(CVE-2021-44228)漏洞检测与反弹shell复现
首先我们先说一下log4j和log4j2的区别 最近由于 log4j2 的漏洞问题,让我对 log4j 和 log4j2 的区别有了一些认识,这里做个简单的记录。 log4j 我理解的 log4j 就是 1.x 版本的 log4j...
2023年4月22日 17:22CVE-2008-6172: Joomla! Component RWCards 3.0.11 – Local File Inclusion
漏洞标题 CVE-2008-6172: Joomla! Component RWCards 3.0.11 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in captcha/captcha_image.php in the RWCards (com_rwcard...
2008年1月13日 01:10CVE-2025-0107: Palo Alto Networks Expedition – OS Command Injection
漏洞标题 CVE-2025-0107: Palo Alto Networks Expedition - OS Command Injection 漏洞描述 An OS command injection vulnerability in Palo Alto Networks Expedition enables an unauthentica...
2025年6月29日 15:48
bugbounty技巧聚合20210811
漏洞报告 HackerOne #1256371 PII data Leakage through hackerone reports #1145563 Tab nabbing in Hackerone inbox. Basecamp #1288898 Password reset link not expiring after changing pa...
2022年4月1日 18:36CVE-2025-34509: Sitecore Experience Manager (XM) and Experience Platform (XP) – Hardcoded Credentials
漏洞标题 CVE-2025-34509: Sitecore Experience Manager (XM) and Experience Platform (XP) - Hardcoded Credentials 漏洞描述 Sitecore Experience Manager (XM) and Experience Platform (XP...
2025年5月8日 09:03CVE-2019-2725: Oracle WebLogic Remote Code Execution
漏洞标题 CVE-2019-2725: Oracle WebLogic Remote Code Execution 漏洞描述 Vulnerability in the Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent: Web Services...
2019年5月23日 07:28CVE-2020-24881: OsTicket < 1.14.3 - Server Side Request Forgery
漏洞标题 CVE-2020-24881: OsTicket < 1.14.3 - Server Side Request Forgery 漏洞描述 SSRF vulnerability exists in osTicket before 1.14.3, allowing an attacker to add malicious file...
2020年1月19日 07:59CVE-2018-7282: TITool PrintMonitor – Blind SQL Injection
漏洞标题 CVE-2018-7282: TITool PrintMonitor - Blind SQL Injection 漏洞描述 The username parameter of the TITool PrintMonitor solution during the login request is vulnerable to and/...
2018年2月11日 16:52CVE-2021-33829: Drupal 7 CKEditor XSS
漏洞标题 CVE-2021-33829: Drupal 7 CKEditor XSS 漏洞描述 CKEditor 4.14.0 through 4.16.x before 4.16.1 contains a reflected cross-site scripting caused by mishandling in comments, le...
2021年6月22日 00:52CVE-2025-45985: Blink Router – Command Injection
漏洞标题 CVE-2025-45985: Blink Router - Command Injection 漏洞描述 Blink routers BL-WR9000 V2.4.9 , BL-AC2100_AZ3 V1.0.4, BL-X10_AC8 v1.0.5 , BL-LTE300 v1.2.3, BL-F1200_AT1 v1.0.0,...
2025年6月1日 01:40CVE-2021-43831: Gradio < 2.5.0 - Arbitrary File Read
漏洞标题 CVE-2021-43831: Gradio < 2.5.0 - Arbitrary File Read 漏洞描述 Files on the host computer can be accessed from the Gradio interface PoC代码
2021年8月20日 14:13
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

