
最新发布第632页

Atlassian Confluence OGNL注入漏洞(CVE-2022-26134)
漏洞标题 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) 漏洞描述 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) PoC代码 暂无
 2022年12月24日 20:21
Couchdb 垂直权限绕过漏洞(CVE-2017-12635)
漏洞标题 Couchdb 垂直权限绕过漏洞(CVE-2017-12635) 漏洞描述 (CVE-2017-12635)是由于Erlang和 JavaScript 对 JSON解析方式的不同,在语句执行时产生差异性导致的。该漏洞可使非管理员用户赋...
2017年6月4日 19:21CVE-2023-4114: PHP Jabbers Night Club Booking 1.0 – Cross Site Scripting
漏洞标题 CVE-2023-4114: PHP Jabbers Night Club Booking 1.0 - Cross Site Scripting 漏洞描述 A vulnerability was found in PHP Jabbers Night Club Booking Software 1.0. It has been rat...
2023年8月5日 09:00CVE-2023-4666: Form-Maker < 1.15.20 - Unauthenticated Arbitrary File Upload
漏洞标题 CVE-2023-4666: Form-Maker < 1.15.20 - Unauthenticated Arbitrary File Upload 漏洞描述 The plugin does not validate signatures when creating them on the server from user ...
2023年8月26日 16:23CVE-2022-0381: WordPress Embed Swagger <=1.0.0 - Cross-Site Scripting
漏洞标题 CVE-2022-0381: WordPress Embed Swagger <=1.0.0 - Cross-Site Scripting 漏洞描述 WordPress Embed Swagger plugin 1.0.0 and prior contains a reflected cross-site scripting ...
2022年1月30日 08:07CVE-2023-23492: Login with Phone Number – Cross-Site Scripting
漏洞标题 CVE-2023-23492: Login with Phone Number - Cross-Site Scripting 漏洞描述 Login with Phone Number, versions < 1.4.2, is affected by an reflected XSS vulnerability in the ...
2023年5月21日 18:01CVE-2023-34020: Uncanny Toolkit for LearnDash – Open Redirection
漏洞标题 CVE-2023-34020: Uncanny Toolkit for LearnDash - Open Redirection 漏洞描述 A vulnerability in the WordPress Uncanny Toolkit for LearnDash Plugin allowed malicious actors to...
2023年8月25日 00:10CVE-2022-1439: Microweber <1.2.15 - Cross-Site Scripting
漏洞标题 CVE-2022-1439: Microweber <1.2.15 - Cross-Site Scripting 漏洞描述 Microweber prior to 1.2.15 contains a reflected cross-site scripting vulnerability. An attacker can ex...
2022年7月31日 01:01CVE-2017-18500: Social Buttons Pack by BestWebSof < 1.1.1 - Cross-Site Scripting
漏洞标题 CVE-2017-18500: Social Buttons Pack by BestWebSof < 1.1.1 - Cross-Site Scripting 漏洞描述 The social-buttons-pack plugin before 1.1.1 for WordPress has multiple XSS iss...
2017年8月2日 02:36CVE-2019-12725: Zeroshell 3.9.0 – Remote Command Execution
漏洞标题 CVE-2019-12725: Zeroshell 3.9.0 - Remote Command Execution 漏洞描述 Zeroshell 3.9.0 is prone to a remote command execution vulnerability. Specifically, this issue occurs b...
2019年5月22日 01:11
西迪特 Wi-Fi Web管理系统 未授权RCE漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 西迪特 Wi-Fi Web管理系统 未授权RCE漏洞 西迪特提供的Wireless解决方案为客户提供一套云管理,可靠性高,覆盖范围广的无线组网产品。旨...
2026年2月13日 12:53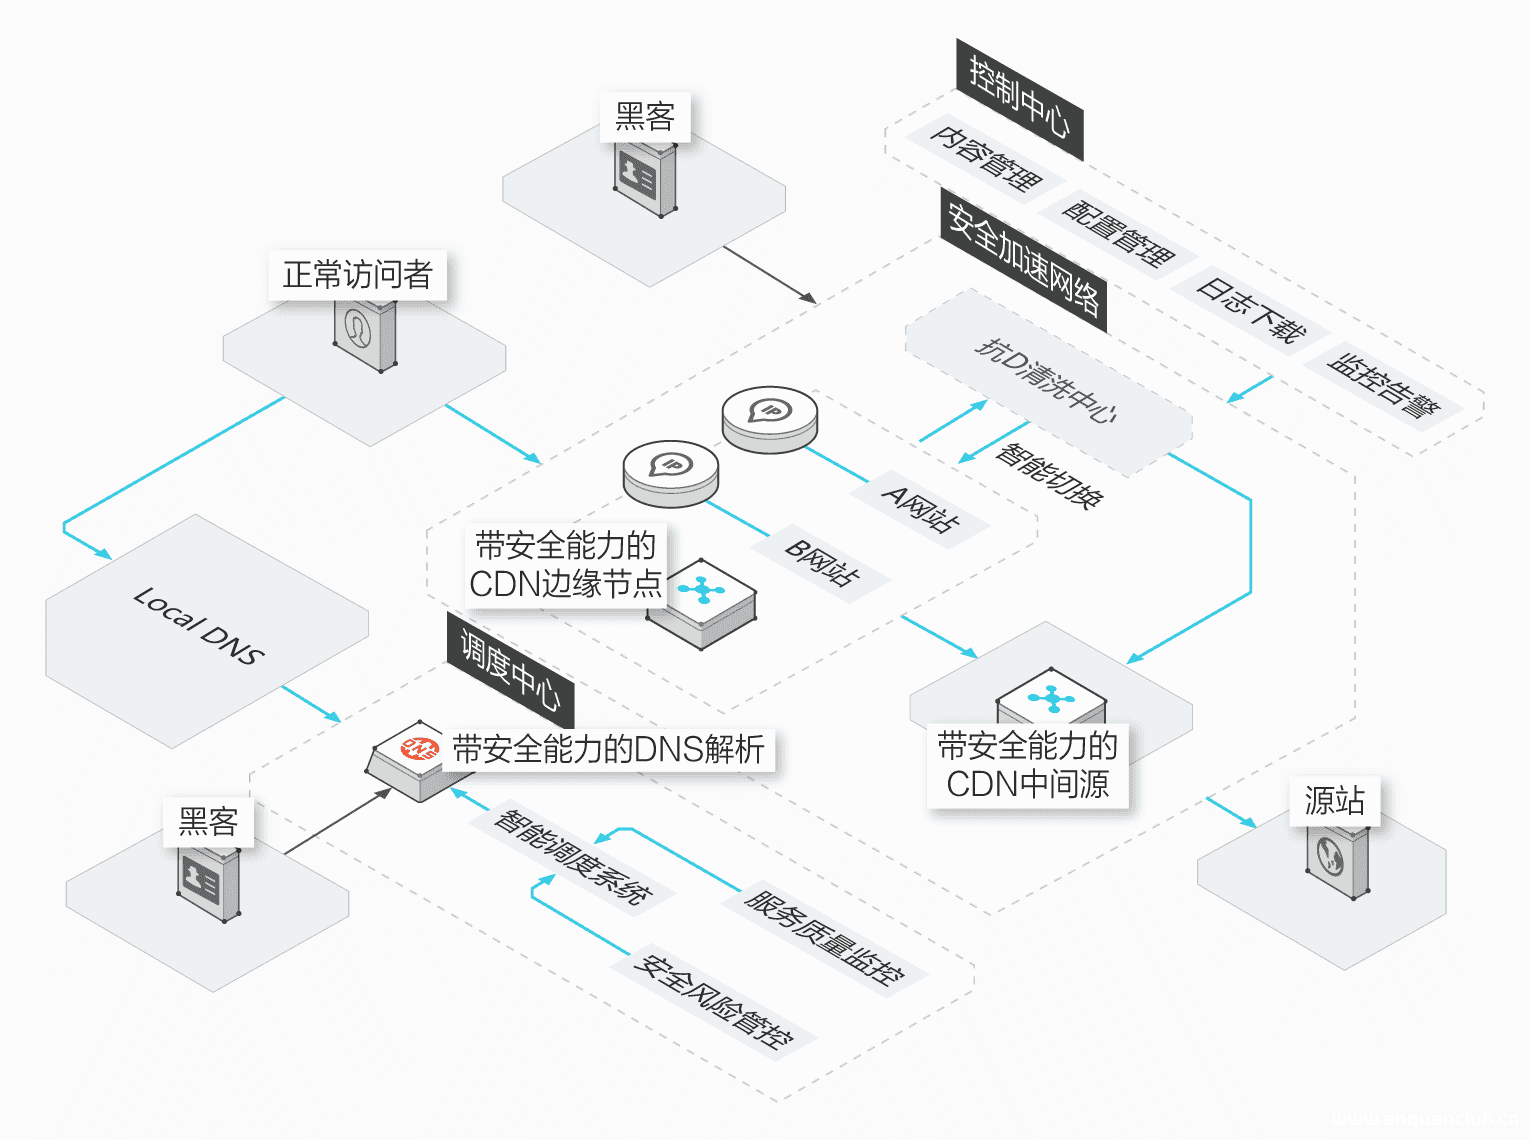
网站加速之CDN、SCDN、DCDN区别在哪?如何选择?_服务器其它
阿里云CDN(内容分发网络)是用户比较熟悉的,那么什么是SCDN?SCDN和CDN有什么区别? 1、CDN 是网站中最常用的加速功能。通过分布式服务器布局,把网站业务内容缓存到各地的云服务器中,供访客...
2024年6月7日 20:30
PDF解析器html/XSS 实现SSRF
上次安全小天地审核整理SSRF的时候找我沟通,聊到了PDF的SSRF,当时答应了找找之前的存档写个文档。遂写下改小菜文。大佬们勿喷。(文章写于去年,随便记录的文章,可能存在逻辑或者图片的丢失...
2022年3月10日 23:37CVE-2024-38653: Ivanti Avalanche SmartDeviceServer – XML External Entity
漏洞标题 CVE-2024-38653: Ivanti Avalanche SmartDeviceServer - XML External Entity 漏洞描述 XXE in SmartDeviceServer in Ivanti Avalanche 6.3.1 allows a remote unauthenticated attack...
2024年2月4日 15:21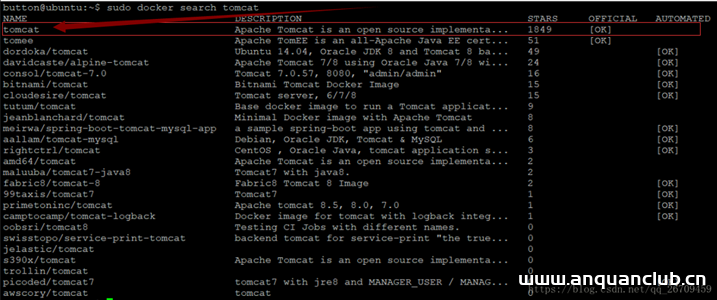
简述Docker安装Tomcat镜像并部署web项目_docker
这篇文章主要介绍了简述Docker安装Tomcat镜像并部署web项目,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一、安...
2023年3月27日 20:55CVE-2024-28397: pyload-ng js2py – Remote Code Execution
漏洞标题 CVE-2024-28397: pyload-ng js2py - Remote Code Execution 漏洞描述 An issue in the component js2py.disable_pyimport() of js2py up to v0.74 allows attackers to execute arbitr...
2024年4月27日 18:37
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

